



KI in SecureVisio 6.0: Machine Learning, LLMs und agentenbasierte Automatisierung im SOC
Vier KI-Ebenen, jede mit einer klar definierten Aufgabe
SecureVisio 6.0 weist jeder KI-Technologie die Aufgabe zu, die sie am besten beherrscht, und ordnet sie nach Rechenaufwand. Aufwendiges Reasoning läuft nur auf Daten, die günstigere, schnellere Ebenen bereits gefiltert und priorisiert haben.
ML-Modelle bilden das Fundament des Systems. Sie analysieren Verhaltensmuster in allen eingehenden Daten, lernen, wie „Normalität” in einer bestimmten Umgebung aussieht, und melden Abweichungen in Echtzeit. Sie arbeiten als erste Instanz und ohne Verzögerung: Sie filtern den rohen Ereignisstrom, bevor die rechenintensiveren Komponenten übernehmen.
Deep Value Learning ist die zentrale Neuerung in Version 6.0. Es ermöglicht dem System, den Wert konkreter Verhaltensweisen und Prozesse zu lernen: welche Prozesse andere Prozesse starten, welche Netzwerkverbindungen für einen bestimmten Host typisch sind, aus welchen Ländern sich Benutzer verbinden. Das verschafft SecureVisio ein kontextuelles Verständnis der Umgebung, das weit über oberflächlichen Musterabgleich hinausgeht.
In der Praxis entscheidet der Administrator, in welchen Bereichen das System Werte lernt: Quellkontext, Zielkontext, Prozessaktivität oder die Verknüpfung von Benutzeraktionen mit Verhaltenskategorien. Die Intelligenz der Plattform passt sich damit dem spezifischen Risikoprofil der Organisation an – nicht einem statistischen Durchschnitt.
Large Language Models fungieren in Version 6.0 als „Stimme” der Plattform. Sie fassen Vorfälle zusammen, erklären Ereignisabläufe in verständlicher Sprache, generieren Abfragen für das Threat Hunting und helfen Analysten, komplexe Logdaten ohne tiefes technisches Wissen zu interpretieren. Für Junior-Analysten senkt das die Einstiegshürde spürbar: Eine vom Assistenten generierte Abfrage kann direkt in den Log-Browser kopiert und sofort verwendet werden.
Wo LLMs zusammenfassen, entscheiden Large Reasoning Models (LRMs). SecureVisio setzt sie selektiv ein – erst nachdem Machine Learning und Value Learning die Daten bereits gefiltert und nach Priorität geordnet haben. Reasoning-Modelle bewerten, ob eine Situation eine tiefere Untersuchung erfordert, und wählen den besten nächsten Schritt in einem automatisierten Playbook. Da Reasoning rechenintensiv ist, hält dieser kaskadierte Ansatz die Plattform auch in Enterprise-Umgebungen performant.
KI-gestützte Korrelation ist nur die halbe Geschichte.
Sehen Sie, wie das SIEM von SecureVisio Echtzeit-Korrelation mit CMDB- und Risikokontext kombiniert, um Vorfälle nach Geschäftsauswirkung zu priorisieren – nicht nach Log-Volumen.
SIEM-Plattform entdecken
KI-gesteuerte Playbooks:
SOAR, das nach Reasoning verzweigt
Eine der tiefgreifendsten Architekturänderungen in Version 6.0 betrifft die Art, wie KI in SOAR-Playbooks integriert ist. In früheren Versionen basierten Szenarien auf festen Bedingungen – der Analyst musste Entscheidungspfade im Voraus vorhersehen und als Regeln kodieren. In 6.0 kann ein Playbook-Schritt eine Anfrage an die KI enthalten. Das System bittet das Modell, die Situation zu bewerten, speichert die Antwort in einer Variablen, und die weiteren Verzweigungen des Playbooks hängen von den Schlussfolgerungen des Modells ab.
Ein praktisches Beispiel: Kommt die KI zu dem Schluss, dass in einem Vorfall wahrscheinlich schädliche Dateien vorhanden sind, fährt das Playbook mit der Hash-Verifizierung und einer tiefen Analyse fort. Andernfalls werden diese Schritte übersprungen – das spart spürbar Zeit und Ressourcen. SecureVisio arbeitet seit jeher mit einem einzigen, einheitlichen Szenariomodell; jetzt wird dieses Modell dynamisch durch KI-Reasoning gesteuert statt durch vorab festgelegte Bedingungen. Damit entfällt die Notwendigkeit, Dutzende vorgefertigter Playbook-Varianten für verschiedene Subtypen von Vorfällen zu pflegen.
Auch der Satz an SOAR-Aktionen ist gewachsen. Version 6.0 ergänzt unter anderem:
das Zusammenführen von Vorfällen, das Hinzufügen von Ausschlüssen für Sicherheitsregeln und Regeln zur Ereignispriorisierung direkt aus dem Kontextmenü in UEBA und im Log-Browser, das Abrufen von Host-Informationen über den XDR-Agenten, kombiniert mit automatischer Reaktion – etwa dem Beenden eines Prozesses, sobald er erkannt wird, das Auslösen eines Playbooks, wenn ein Operator über eine definierte Zeit hinweg inaktiv war – das adressiert das klassische Problem von Vorfällen, die in den Nachtstunden „vergessen” werden.
Skriptbasierte SOAR-Aktionen unterstützen jetzt auch Python. In Szenario-Aktionen wie Condition, Script Condition und Search lässt sich ein KI-Modell auswählen, Prompt-Sets können mit Daten aus dem aktuell bearbeiteten Vorfall oder der aktuellen Schwachstelle versorgt werden, und die AI-Prompts-Systemaktionen in Schwachstellen-Szenarien wurden verbessert.
Sehen Sie sich die vollständige Playbook-Engine, die SOAR-Aktionsbibliothek und den Weg vom Alarm bis zur Lösung an – ganz ohne manuelle Übergaben.
Explore the SOAR Platform
AI Agent Builder: agentenbasierte Untersuchung im SOC
Neben dem Assistenten führt SecureVisio 6.0 einen KI-Agenten ein, der eigenständig ermittelt. Der Agent kann MCP-Server aufrufen – mit Zugriff auf rund 40 Dienste wie Log-Suche und Ereignissuche – und lokale oder cloudbasierte LLMs abfragen, einschließlich vollständig on-premises betriebener Modelle. Er schließt den Vorfall entweder selbstständig ab oder liefert ein begründetes Urteil, das erklärt, was passiert ist – inklusive Handlungsempfehlungen.
Administratoren wählen aus fünf Aktionstypen, die festlegen, was der Agent liefern soll:
eine klare Entscheidung über die Bedrohung (zum Beispiel: Handelt es sich um einen False Positive?), eine Empfehlung, eine Zusammenfassung des Vorfalls, eine Kill-Chain-Analyse, ein MITRE-Mapping.
Ebenso konfigurierbar ist, was der Agent sieht: Sie legen genau fest, welche Daten ihm bei der Analyse zur Verfügung stehen – die SIEM-Regel, die Vorfallshistorie, Dateien und weitere Informationen – und welches der verfügbaren LLM-Modelle er verwendet. Innerhalb von SOAR-Szenarien kann ein Operator einen Agenten starten, der das Management einer Bedrohung übernimmt.
Ein kontextbewusster KI-Assistent, kein separates Modul
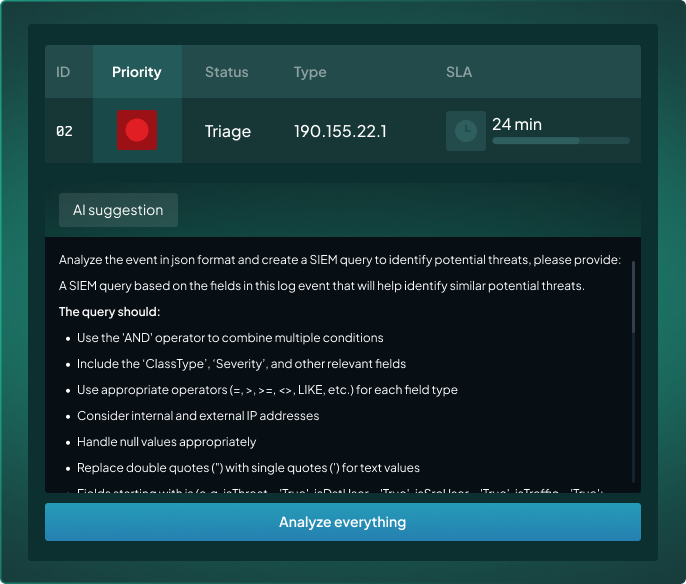
Der KI-Assistent in SecureVisio 6.0 ist kein Modul, in das der Analyst bei Bedarf „wechselt”. Er ist kontextbewusst: Bereitet ein Operator einen Parser für eine neue Log-Quelle vor, passt der Assistent seine Hilfe an Parsing-Aufgaben an; prüft der Operator einen Alert, analysiert er genau dieses Ereignis.
Zu den zentralen Fähigkeiten gehören:
eine verständliche Erklärung dessen, was während eines Sicherheitsereignisses passiert ist, Generierung von Suchabfragen – der Assistent schreibt Abfragen, die nach ähnlichen Ereignissen oder verwandten Indikatoren suchen, und senkt damit die Einstiegshürde zum Threat Hunting deutlich, Unterstützung beim Log-Parsing – der Assistent analysiert Beispiele roher Logs und generiert Parser-Konfigurationen, was eine der mühsamsten Phasen einer SIEM-Einführung verkürzt, Generierung von Sicherheitsregeln und Integrationen als Ergebnis von LLM-Abfragen – das erweitert den Kreis der Personen, die das System effektiv konfigurieren können.
Prompts lassen sich einer bestimmten Funktionalität, einer Benutzergruppe oder einem Ziel zuordnen – etwa andere Empfehlungen für einen L1-Operator als für ein Expertenteam. Die Plattform unterstützt Prompt-Versionierung, Online-Aktualisierung von Prompts und Verkettung: Die Antwort eines Modells kann als Eingabe an das nächste übergeben werden, wodurch sich komplexe Reasoning-Ketten ganz ohne Programmierung aufbauen lassen. In der Operator Console wählen Administratoren Modelle aus, verwalten Prompts in einem eigenen Editor, der durch ein Berechtigungssystem geschützt ist, und erhalten Assistenten-Antworten im Markdown-Format.
Machine Learning in UEBA: Anomalieerkennung mit Feineinstellung
UEBA in SecureVisio nutzt Machine Learning, um die Analyse von Ereignissen rund um IT-Ressourcen, Dienste und Benutzer automatisch zu unterstützen. Auf Basis historischer Daten bestimmt das System, ob ein Ereignis eine Anomalie darstellt – also von der Verhaltens-Baseline abweicht, die die ML-Mechanismen aufgebaut haben.
Version 6.0 erweitert das deutlich. Das Wörterbuch der Benutzer- und Host-Profile erlaubt jetzt das Anlegen neuer und das Löschen bestehender Profile. Ein neuer Algorithmus, DiffValue, erkennt neue Werte in einem Feld für eine ausgewählte Regel – etwa einen Prozess, der von einem anderen Ort ausgeführt wird, oder eine Verbindung zu einer Anwendung aus einem neuen Land – und die von ihm gelernten Werte lassen sich direkt einsehen. Administratoren können außerdem inaktive Algorithmen vom Machine Learning ausschließen (eine visuelle Optimierung), ausgewählte Profile ausschließen (zur Optimierung der Ressourcennutzung) und ausgewählte Regeln ausschließen – sodass zum Beispiel Vorfallsregeln nicht in Profile einfließen. Mit diesen Stellschrauben lassen sich Präzision und Ressourcenverbrauch der verhaltensbasierten Analyse an die eigene Umgebung anpassen.
Deep Value Learning baut auf demselben verhaltensbasierten Fundament auf wie UEBA.
Sehen Sie, wie SecureVisio Nutzer, Hosts und Entitäten profiliert, um Abweichungen zu erkennen, die starre Regeln übersehen.
UEBA-Plattform entdecken
On-Premises-KI oder Cloud: Sie entscheiden, wo die Daten bleiben
Eine der am häufigsten gestellten Fragen bei der Einführung von KI in der Security lautet: Wo werden die Daten gespeichert? SecureVisio 6.0 unterstützt sowohl interne (lokale) KI-Modelle als auch externe Dienste. Organisationen mit strengen Compliance-Anforderungen – Finanzsektor, Gesundheitswesen, öffentliche Verwaltung – können einen eigenen lokalen KI-Server betreiben und alle Daten innerhalb der eigenen Infrastruktur halten. Für alle anderen stehen Integrationen mit externen Modellen zur Verfügung.
Werden Daten an externe Modelle gesendet, anonymisiert die Plattform sensible Felder automatisch vor der Übertragung, und der Administrator behält die volle Kontrolle über den Umfang dieser Anonymisierung. In der Praxis bedeutet das: Selbst in einer hybriden Architektur gelangen keine vertraulichen Unternehmensdaten an externe Dienste.
Erfahren Sie, warum SecureVisio ausschließlich auf EU-Infrastruktur hostet – On-Premises oder EU Private Cloud – ganz ohne Risiko durch den US CLOUD Act.
Warum digitale Souveränität wichtig ist
Warum das für den Mittelstand wichtig ist
Mittelständische Organisationen betreiben selten ein voll besetztes SOC. Im Mittelstand sind die Ressourcen begrenzt, und Sicherheit wird häufig von Administratoren verantwortet, die sie neben vielen anderen Aufgaben betreuen – nicht von dedizierten Cybersecurity-Spezialisten. Die KI-Ebene in SecureVisio 6.0 ist darauf ausgelegt, genau diese Lücke zu schließen.
KI im SOC senkt die Einstiegshürde auf sehr konkrete Weise. Ein Administrator oder interner Experte erhält Unterstützung bei den technisch anspruchsvollsten Teilen der Arbeit: Die KI kann Parser, Detection Rules und Threat-Hunting-Abfragen vorschlagen. Wer nicht weiß, was als Nächstes zu tun ist, bekommt konkrete Empfehlungen und Zusammenfassungen statt eines leeren Bildschirms. Und mit dem AI Agent Builder lässt sich innerhalb eines SOAR-Szenarios ein Agent starten, der die Bedrohung eigenständig managt.
Häufig gestellte Fragen (FAQ)
SecureVisio 6.0 weist jeder KI-Technologie die Aufgabe zu, die sie am besten erfüllt: Machine Learning filtert, Deep Value Learning liefert Kontext, LLMs erklären, Reasoning-Modelle entscheiden – während die Organisation die volle Kontrolle darüber behält, wo die Modelle laufen und welche Daten sie sehen. Für Teams ohne großes SOC ist genau diese Arbeitsteilung das, was fortgeschrittene Detection und Response im Alltag praktikabel macht.