



Intelligentes SIEM auf Basis von KI mit CMDB-Kontext und Risikoanalyse
SecureVisio SIEM korreliert Sicherheitsereignisse mit CMDB-Kontext, Risikoanalyse und BIA direkt in der Korrelations-Engine – noch bevor ein Alarm den SOC-Analysten erreicht.
Demo anfordern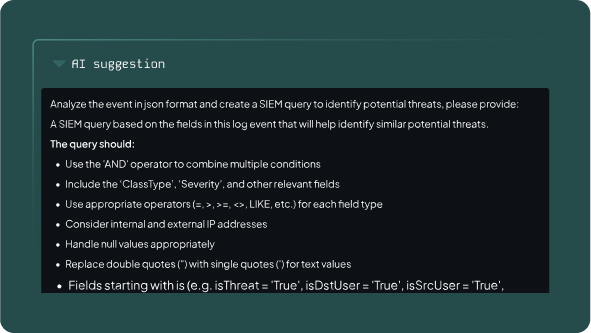
500+
Erkennungsregeln aktiv ab dem ersten Tag
EPS
ohne Limits – Kosten steigen nicht mit der Infrastrukturgröße
UEBA
in der Lizenz enthalten – ohne Aufpreis
ISO
9001 + 27001 – Prozess- und technische Zertifikate
EU
Daten verlassen die EU nicht – kein Risiko durch den US CLOUD Act
Eine neue Generation von
SIEM-Software
Klassische SIEM-Lösungen haben ein grundlegendes Problem: Sie behandeln einen Server mit Kundendaten genauso wie eine Testumgebung. Sie generieren einen Alarm und stellen ihn in die Warteschlange zur Analyse. Der Analyst muss anschließend selbst prüfen und bewerten, ob hinter dem Alarm tatsächlich eine Bedrohung für ein kritisches Asset steckt.
SecureVisio SIEM verfolgt einen anderen Ansatz
- Die Korrelations-Engine greift in Echtzeit auf die CMDB,
das Risikomanagement und die BIA (Business Impact Analysis) zu.
Jedes Ereignis wird bereits während der Korrelation mit geschäftlichem Kontext gewichtet – nicht erst im Nachhinein. - Zusätzlich bietet SecureVisio einen KI-Assistenten, der auf Basis von System-Prompts Analysten durch die Erstellung von Zusammenfassungen und Empfehlungen entlastet; der KI-Agent kann Alarme autonom schließen oder eine detaillierte Analyse einschließlich eines abschließenden Urteils durchführen.
KI-gestützte Erkennung und Triage
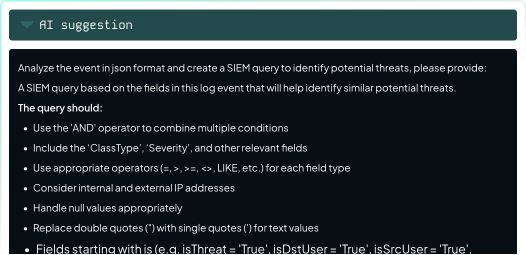
SecureVisio AI unterstützt die Triage von Alarmen, indem es bei der Bewertung von Fehlalarmen hilft und detaillierte Analyseerkenntnisse bereitstellt. Unser KI-Assistent unterstützt Threat Hunting, Data Onboarding sowie die Erstellung von Zusammenfassungen und Handlungsempfehlungen.
Der Analyst öffnet den Alarm mit bereits aufbereitetem Kontext und einer Liste empfohlener Maßnahmen.
Dynamische Generierung von Angriffsgraphen
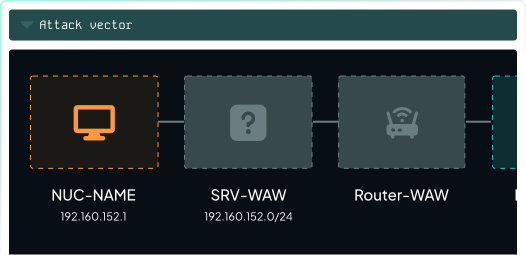
Jeder Alarm enthält einen automatisch generierten Angriffsgraphen: den Einstiegspunkt, den Pfad der Lateral Movement sowie die kritischen Assets, die sich in Reichweite des Angreifers befinden. Jedes Ereignis wird dem MITRE ATT&CK-Framework zugeordnet – der Analyst sieht die entsprechende Taktik und Technik statt einer rohen Anomalie.
Der Angriffsgraph zeigt die maximale Reichweite des Angreifers sowie die gefährdeten kritischen Assets – ganz ohne manuelle Rekonstruktion des Angriffspfads.
Kennen Sie Ihre kritischen Assets
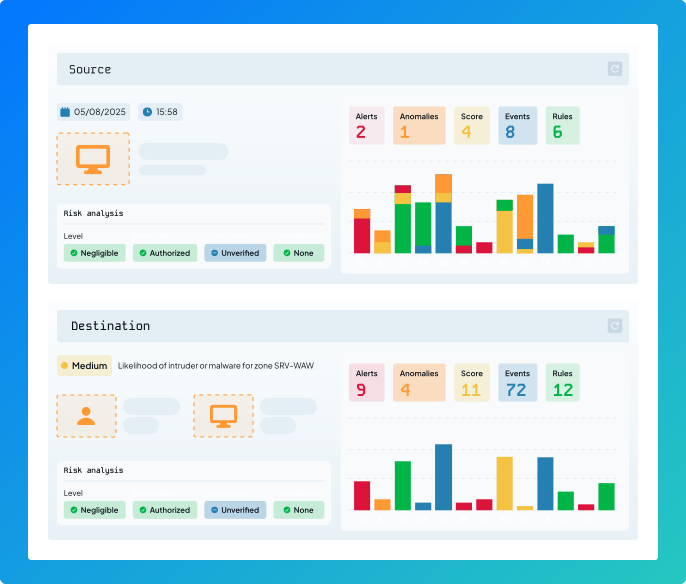
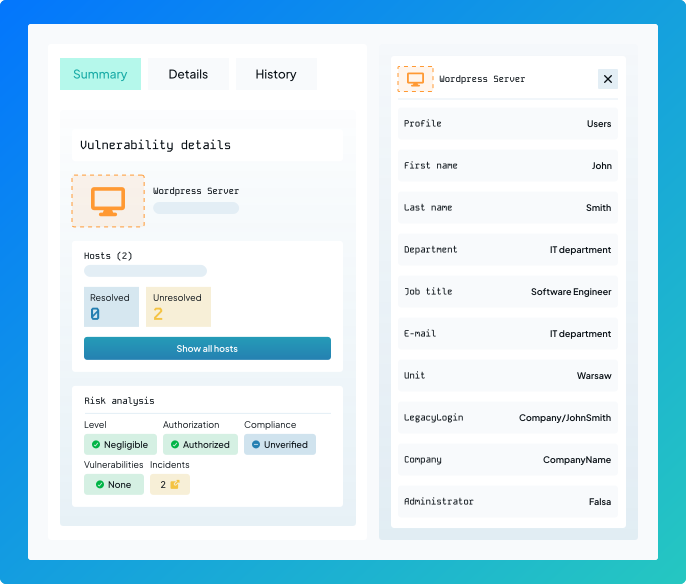
Die Integration mit der CMDB, der BIA und dem Risikomanagement verleiht jedem Alarm bereits während der Korrelation den geschäftlichen Kontext: Welches Asset ist kritisch? Zu welchem Geschäftsprozess gehört es? Welche Folgen hätte seine Kompromittierung?
Die Incident-Warteschlange wird nach dem Geschäftsrisiko priorisiert. Ein Produktionsserver mit Kundendaten und eine Testumgebung erzeugen Alarme mit unterschiedlicher Gewichtung – unabhängig vom Log-Volumen.
Vollständige Transparenz durch Backtracking
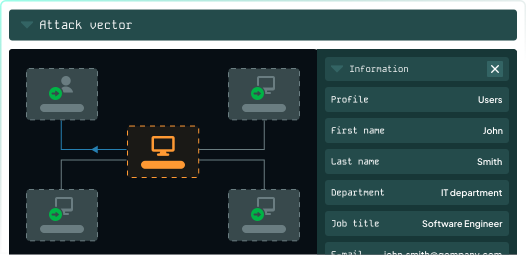
Die Backtracking-Analyse identifiziert automatisch Assets, die potenziell von verdächtigen Aktivitäten eines Hosts oder Benutzers betroffen sind, und analysiert die zugehörigen Quell-Logs auf Sicherheitsverletzungen.
Innerhalb weniger Sekunden nach der Erkennung eines Ereignisses erkennt der Analyst, ob es sich um einen isolierten Incident oder um einen Teil eines umfassenderen Angriffsmusters handelt. Der vollständige Audit-Trail ist sofort verfügbar.
NIS2, BSI IT-Grundschutz und KRITIS –
SecureVisio SIEM erfüllt die Anforderungen
SecureVisio SIEM erfüllt die technischen Anforderungen der NIS2-Richtlinie, des BSI IT-Grundschutzes und des IT-SiG 2.0 –
mit einem vollständigen Audit-Trail, der jederzeit für Audits und Prüfungen verfügbar ist.

NIS2
Art. 21 Abs. 2 Buchst. b
BSI IT-Grundschutz
ORP.4 · SYS.1.1 · DER.1 · DER.2.1
IT-SiG 2.0
§ 8a BSIG
DSGVO
Art. 33
NIS2
Art. 21 Abs. 2 Buchst. b
- Zentrale Protokollierung und Korrelation von Sicherheitsereignissen, Audit-Trail für Meldepflichten, Risikoanalyse und Vulnerability Management sowie Klassifizierung von Incidents (schwerwiegender Incident)
BSI IT-Grundschutz
ORP.4 · SYS.1.1 · DER.1 · DER.2.1
- Sammlung von Logs, Erkennung von Anomalien sowie Dokumentation von Sicherheitsereignissen gemäß dem IT-Grundschutz-Kompendium
IT-SiG 2.0
§ 8a BSIG
- Kontinuierliches Monitoring von KRITIS-Systemen mit automatischer Korrelation sowie Unterstützung bei der fristgerechten Umsetzung von Gegenmaßnahmen
DSGVO
Art. 33
- Erkennung von Anomalien beim Zugriff auf personenbezogene Daten in Echtzeit – vollständige Incident-Dokumentation zur Meldung innerhalb von 72 Stunden
Leistungsstarke Korrelations-Engine und Detektionsmöglichkeiten
SecureVisio integriert und korreliert interne und externe Datenquellen, darunter CMDB, Risikoanalysen, IoCs, BIA sowie Cybersecurity-Lösungen von Drittanbietern. Die Daten können über Syslog, APIs, den nativen XDR-Agenten sowie vorkonfigurierte Konnektoren erfasst werden.
Das umfassende User and Entity Behavior Analytics (UEBA) ist Bestandteil der Plattform – mit einer einzigen Lizenz und ohne zusätzliche Kosten.
Einheitliches Schema für eine intelligentere Bedrohungserkennung und einfaches Data Onboarding
Die KI analysiert eingehende Logs und schlägt sofort einsatzbereite Korrelationsregeln vor – das Data Onboarding einer neuen Datenquelle, das bei klassischen SIEM-Lösungen Wochen dauert, lässt sich so auf wenige Stunden verkürzen. Das SQL-ähnliche Schema verfügt über integrierte Felder für CMDB-Assets und Kontextdaten; die Korrelationen funktionieren unmittelbar nach der Anbindung – ganz ohne manuelles Mapping jedes einzelnen Feldes.
Erkennen, verstehen und reagieren
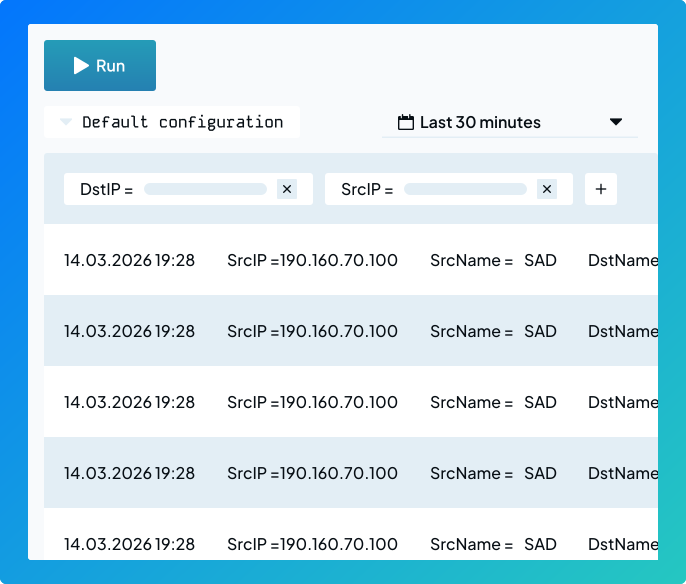
Der Log-Viewer mit einem einfachen Abfragesystem ermöglicht die Durchsuchung des gesamten Log-Verlaufs direkt aus der Incident-Ansicht – ohne zu einem separaten Tool wechseln zu müssen. Die Daten stehen in Tabellenform, als Text oder als Raw Logs zur Verfügung.
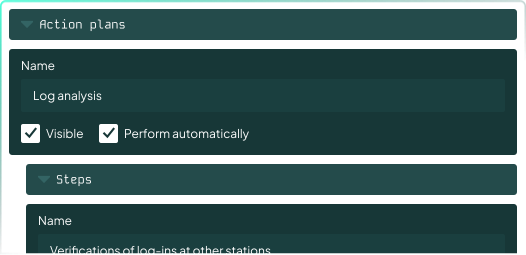
Die KI schlägt fertige Threat-Hunting-Abfragen vor und erstellt eine Zusammenfassung des Incidents – der Analyst muss den Kontext nicht von Grund auf aufbauen.
Europäische SIEM-Plattform. Ihre Daten bleiben in der EU.
Der Markt für SIEM-Anbieter wird von US-amerikanischen Unternehmen dominiert, die dem US CLOUD Act unterliegen. Dadurch können US-Behörden unter bestimmten Voraussetzungen Zugriff auf die Daten Ihres SOC verlangen. SecureVisio hostet Daten ausschließlich in einer europäischen Infrastruktur – On-Premises oder in einer EU Private Cloud.
- On-Premises
Ihr eigenes Rechenzentrum · DE/EU
Ihre Daten verlassen Ihre Infrastruktur nicht
EU · Ihre Infrastruktur - EU Private Cloud
Rechenzentrum in der EU
Kein Datentransfer in Drittländer
EU · zertifiziertes Rechenzentrum - Managed SIEM
24/7-Monitoring · europäische Partner
Ausschließlich Rechenzentrumsstandorte in der EU
EU · SecureVisio-Partner
Das SIEM-System, das die Arbeitsbelastung
Ihres SOC messbar reduziert

On-Premises oder EU Private Cloud. Ihre Daten verlassen die EU nicht. Kein Risiko durch den US CLOUD Act.

KI-Triage und KI-SOC unterstützen Ihre Analysten. Weniger Zeit für die Analyse von Fehlalarmen. Mehr Zeit für echte Bedrohungen.

Lizenz ohne Begrenzung der EPS (Events Per Second) oder des Log-Volumens. Planbare Kosten – unabhängig von der Größe Ihrer Infrastruktur.

SIEM, SOAR, UEBA und Vulnerability Management auf einer Plattform. Niedrigere TCO, ein Anbieter, keine Datensilos.
Häufig gestellte Fragen
SecureVisio SIEM zeichnet sich durch fünf zentrale Funktionen aus, für die klassische SIEM-Plattformen in der Regel zusätzliche Tools oder separate Lizenzen benötigen.
- CMDB-Kontext in der Korrelations-Engine. Jedes Ereignis wird bereits während der Korrelation mit geschäftlichem Kontext gewichtet – welches Asset kritisch ist, zu welchem Geschäftsprozess es gehört und welche Folgen seine Kompromittierung hätte. Der Alarm erreicht den Analysten bereits mit einer Risikobewertung und nicht nur mit einem Severity-Wert.
- Keine Begrenzung der EPS und des Log-Volumens. Die Lizenzierung basiert auf der Anzahl der Assets – die Kosten steigen weder proportional zum Ereignisvolumen noch zur Anzahl der angebundenen Datenquellen. Ihre Infrastruktur kann wachsen, ohne dass das Budget für das SIEM neu kalkuliert werden muss.
- Umfassende KI-Unterstützung. Der KI-Assistent automatisiert einen wesentlichen Teil der Routineaufgaben. Der KI-Agent kann Alarme autonom schließen.
- Einheitliche Plattform. SIEM, SOAR, UEBA und Vulnerability Management in einer einzigen Umgebung. Ein Anbieter, ein Datenmodell, eine Benutzeroberfläche – ohne Integrationen zwischen Produkten verschiedener Anbieter.
- Made in Europe – kein Risiko durch den US CLOUD Act. Die Daten werden ausschließlich in einer europäischen Infrastruktur verarbeitet und gespeichert. Bereitstellung On-Premises oder in einer EU Private Cloud.
SIEM und XDR lösen unterschiedliche Aufgaben und ergänzen sich ideal.
- SIEM (Security Information and Event Management) sammelt und korreliert Daten aus sämtlichen Quellen der IT-Umgebung – darunter Firewalls, Server, Identitätsmanagement-Systeme, Cloud- und OT-Umgebungen. Es erkennt Bedrohungen im Kontext der gesamten Infrastruktur, übernimmt das Log-Management, unterstützt Threat Hunting und stellt die erforderliche Dokumentation für regulatorische Audits (NIS2, BSI) bereit.
- XDR (Extended Detection and Response) konzentriert sich auf die Erkennung und automatisierte Reaktion auf Bedrohungen auf Endpoint-, Netzwerk- und Cloud-Ebene.
Organisationen mit einem modernen SOC setzen beide Lösungen ein. XDR ermöglicht eine schnelle Reaktion auf Geräteebene, während SIEM einen vollständigen Überblick über Bedrohungen im geschäftlichen Kontext, die gesamte Log-Historie sowie Compliance-Anforderungen bietet.
Ja. SecureVisio SIEM ist in drei Bereitstellungsmodellen verfügbar:
- On-Premises – vollständige Installation in der Infrastruktur des Kunden. Die Daten verlassen die interne Umgebung nicht.
- EU Private Cloud – Bereitstellung in einem europäischen Rechenzentrum. Die Daten bleiben innerhalb der EU.
- Managed SIEM – Plattform, die von den europäischen Partnern von SecureVisio betrieben wird – inklusive 24/7-Monitoring.
Organisationen aus den Bereichen KRITIS, Finanzwesen und Gesundheitswesen entscheiden sich für On-Premises oder die EU Private Cloud, um die Anforderungen des § 8a BSIG, der Art. 44-49 DSGVO sowie interner Richtlinien zur Datenlokalisierung zu erfüllen.
Ja. Die Plattform unterstützt die Einhaltung der Anforderungen der drei wichtigsten in Deutschland geltenden Regelwerke:
- NIS2 (Netz- und Informationssicherheitsrichtlinie 2, Art. 21) – zentrale Ereigniskorrelation und ein vollständiger Audit-Trail zur Unterstützung der 24-Stunden-Erstmeldung an das BSI, Risikoanalyse, Reporting sowie Vulnerability Management.
- BSI IT-Grundschutz (DER.1, DER.2.1) – Sammlung von Logs, Erkennung von Anomalien sowie Dokumentation von Sicherheitsereignissen gemäß dem IT-Grundschutz-Kompendium.
- IT-SiG 2.0 / § 8a BSIG – kontinuierliches Monitoring von KRITIS-Systemen mit automatischer Korrelation.
Ja. UEBA (User and Entity Behavior Analytics) ist fester Bestandteil der SecureVisio-Plattform und erfordert keine separate Lizenz.
UEBA erstellt Verhaltensprofile für jeden Benutzer und jedes Gerät in der Umgebung, bildet Baselines des normalen Verhaltens und erkennt Abweichungen, die auf Insider-Bedrohungen, kompromittierte Konten oder Datenexfiltration hindeuten.
Nein. Die SecureVisio-SIEM-Lizenz enthält weder Begrenzungen für EPS (Events Per Second) noch für das Log-Volumen. Die Lizenzkosten steigen nicht proportional mit dem Wachstum der Infrastruktur.
SecureVisio verwendet ein Lizenzmodell, das auf der Größe der Umgebung bzw. der Anzahl der Assets basiert – nicht auf dem Volumen der verarbeiteten Daten. Dadurch sind die Kosten von Anfang an planbar.