



UEBA mit interaktiven Untersuchungen und vollständigem Verhaltenskontext
SecureVisio UEBA vereint das Monitoring von Hosts und Benutzern in einer zentralen Plattform und liefert Analysten den vollständigen Kontext jedes Verhaltensmusters – nicht nur einen einzelnen Alert.
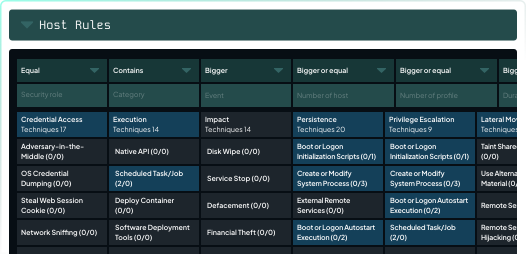
Jede Korrelationsregel zeigt die Anzahl der erkannten Ereignisse, die beteiligten Hosts oder Benutzer, deren Verhaltensprofile sowie eine grafische Zeitleiste der Aktivitäten. Analysten untersuchen Alerts interaktiv – mit Filtern, Sortierung und Kontextmenü – und bearbeiten Korrelationsregeln direkt in der Benutzeroberfläche unter Verwendung der SecureVisio- oder MITRE ATT&CK-Klassifizierung.
Demo anfordern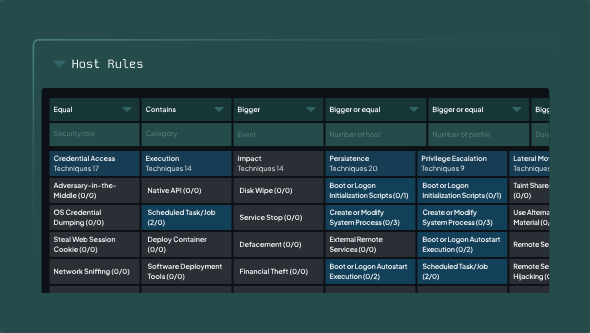
Eine Ansicht
Hosts und Benutzer in einer einheitlichen Oberfläche überwacht
MITRE + SecureVisio
Klassifizierung in beiden Systemen, Korrelationsregeln ohne Unterstützung des Anbieters editierbar
30 Tage
Zeit bis zum Aufbau der ersten Verhaltensbaseline
UE
Verhaltensdaten verlassen die EU nicht – kein Risiko durch den US CLOUD Act
Verhaltenserkenntnisse, die
die Erkennung beschleunigen
Klassische UEBA-Lösungen liefern das Ergebnis des ML-Modells als Black Box: einen Alert ohne Kontext, nicht editierbare Regeln sowie separate Ansichten für Hosts und Benutzer. Analysten verlieren wertvolle Zeit, weil sie Informationen aus verstreuten Quellen zusammenführen müssen.
SecureVisio UEBA vereint Hosts und Benutzer in einer einzigen Oberfläche, zeigt den vollständigen Verlauf jeder Korrelationsregel und ermöglicht die direkte Bearbeitung der Erkennungslogik – ohne den Support kontaktieren zu müssen.
Einheitliche Verhaltensanalyse von Hosts und Benutzern
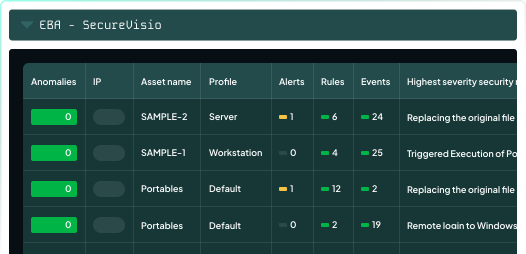
UEBA bietet eine integrierte Sicht auf Infrastruktur- und Service-Ressourcen (Hosts) sowie Benutzer. Korrelationsregeln für Hosts und Benutzer werden in einer gemeinsamen Oberfläche angezeigt – ohne zwischen separaten Modulen wechseln zu müssen.
Kontextbezogene Korrelationsregeln mit vollständigem Ereignisverlauf
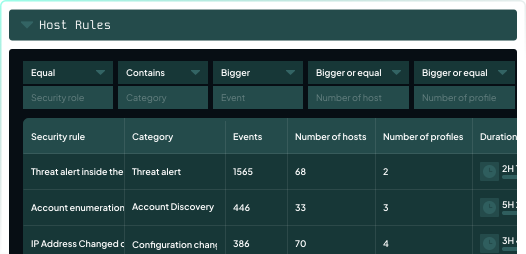
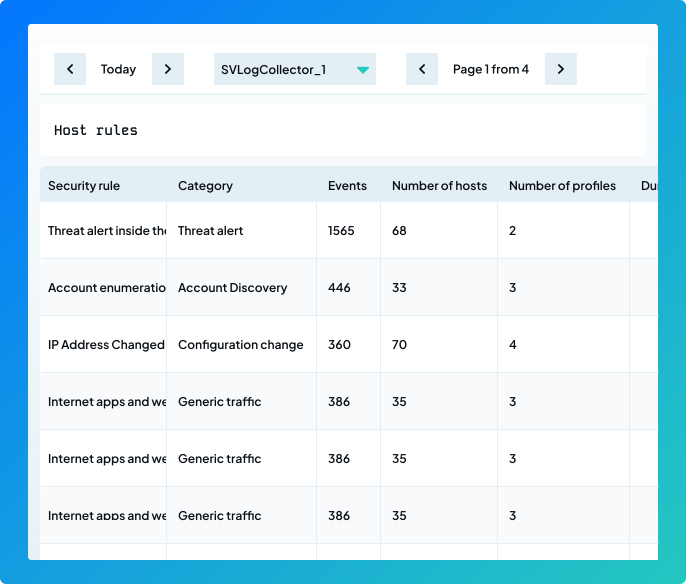
Jede Korrelationsregel liefert detaillierte Informationen: die Anzahl der erkannten Ereignisse, die beteiligten Hosts oder Benutzer, die zugehörigen Verhaltensprofile sowie eine grafische Zeitleiste aller Aktivitäten.
Interaktive Untersuchungen in einer einzigen Oberfläche
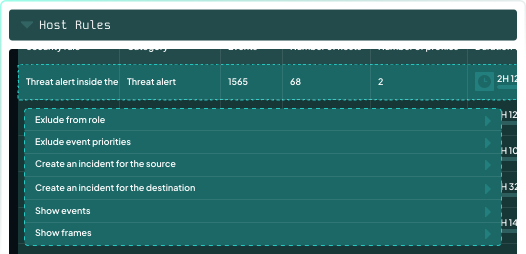
Analysten können die einer ausgewählten Korrelationsregel zugeordneten Hosts oder Benutzer interaktiv untersuchen. Inline-Filter, Sortierfunktionen und Kontextmenüs ermöglichen einen schnellen Wechsel zwischen den Ansichten.
Editierbare Korrelationsregeln mit doppelter Klassifizierung
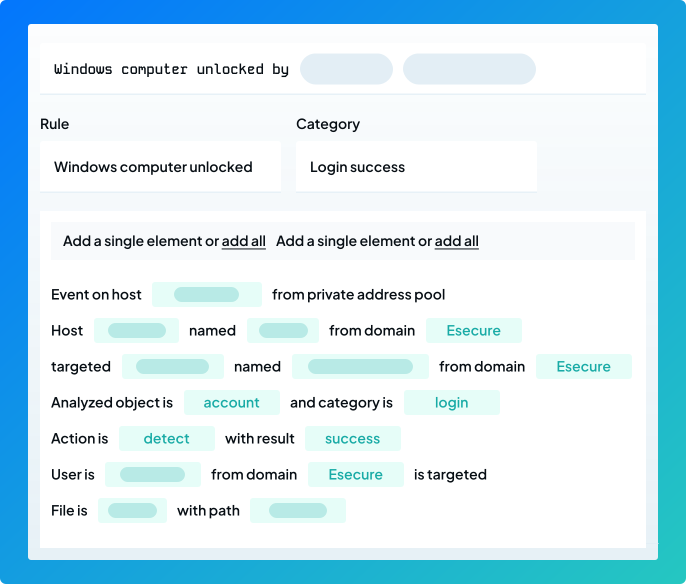
Korrelationsregeln können direkt in der Benutzeroberfläche mit dem integrierten Editor bearbeitet werden. UEBA unterstützt Klassifizierungsansichten auf Basis der SecureVisio-Klassifizierung oder des MITRE ATT&CK-Frameworks – Analysten wählen die gewünschte Perspektive, ohne die Regelansicht verlassen zu müssen.
NIS2, TISAX und DSGVO – SecureVisio UEBA unterstützt Compliance, ohne Arbeitnehmerrechte zu beeinträchtigen.
Die Verhaltensanalyse von Benutzern wirft andere Fragen auf als SIEM oder SOAR: Ist die Überwachung von Arbeitsmustern mit der DSGVO und dem deutschen Arbeitsrecht vereinbar? SecureVisio UEBA begegnet dieser Herausforderung mit einer On-Premises-Architektur oder einer Private Cloud in der EU. Verhaltensdaten verlassen weder die Infrastruktur des Kunden noch werden sie an SecureVisio übertragen. Dadurch wird die Zustimmung des Betriebsrats erleichtert.

NIS2
Art. 21 Abs. 2 Buchst. b
IT-SiG 2.0 / KRITIS
§ 8a BSIG · SzA
DSGVO
Art. 88 · Art. 5
TISAX (VDA ISA 6.0)
Höhere Reifegrade
NIS2
Art. 21 Abs. 2 Buchst. b
- Systeme zur Angriffserkennung auf Basis der Verhaltensanalyse als Bestandteil der Incident Response und Angriffserkennung
IT-SiG 2.0 / KRITIS
§ 8a BSIG · SzA
- Verhaltensanalyse als Bestandteil von Angriffserkennungssystemen (Systeme zur Angriffserkennung), wie sie für KRITIS-Betreiber vorgeschrieben sind
DSGVO
Art. 88 · Art. 5
- Datenminimierung durch SPAM-Regeln (Deaktivierung der Speicherung/Korrelation für ausgewählte Log-Typen) sowie Verarbeitung von Verhaltensdaten ausschließlich innerhalb der Kundeninfrastruktur (On-Premises / Private Cloud in der EU)
TISAX (VDA ISA 6.0)
TISAX (VDA ISA 6.0)
Höhere Reifegrade
- Verhaltensanalyse als Bestandteil der Zugriffsüberwachung, die für höhere TISAX-Reifegrade in der Automobilindustrie erforderlich ist
Hinweis für den deutschen Markt: Die Einführung von Lösungen zur Überwachung des Mitarbeiterverhaltens unterliegt in Deutschland der Mitbestimmung des Betriebsrats und setzt vor der Inbetriebnahme den Abschluss einer Betriebsvereinbarung voraus. Die Verarbeitung von Verhaltensdaten ausschließlich On-Premises oder in einer Private Cloud in der EU – ohne Übertragung der Verhaltensdaten an SecureVisio – erleichtert die Zustimmung des Betriebsrats.
Nahtloser Übergang von der Anomalie zur detaillierten Untersuchung
Analysten erstellen Filter auf Basis erkannter Anomalien und wechseln direkt vom Benutzer zu den zugehörigen Logs. Maßnahmen zur Reaktion auf Bedrohungen können unmittelbar aus der gefilterten Ansicht heraus gestartet werden – ohne in ein separates Modul wechseln zu müssen.
Analysten verlieren keine Zeit durch den Wechsel zwischen UEBA, Log-Viewer und Reaktionskonsole – der gesamte Ablauf von der Anomalie bis zur Reaktion erfolgt in einer einzigen Ansicht.
Flexible Kontrolle von Zeitbereich und Datenumfang
Analysten können den Analysezeitraum flexibel festlegen – heute, gestern, ein bestimmtes Datum oder einen frei wählbaren Zeitraum. Außerdem können sie zwischen mehreren LogCollectoren wechseln und die Anzahl der angezeigten Einträge festlegen.
Dieselbe Ansicht unterstützt sowohl die schnelle Analyse aktueller Ereignisse als auch detaillierte Untersuchungen von Vorfällen, die Wochen zurückliegen – ganz ohne Datenexport in ein separates Werkzeug.
Grafischer Einblick in Verhaltensmuster
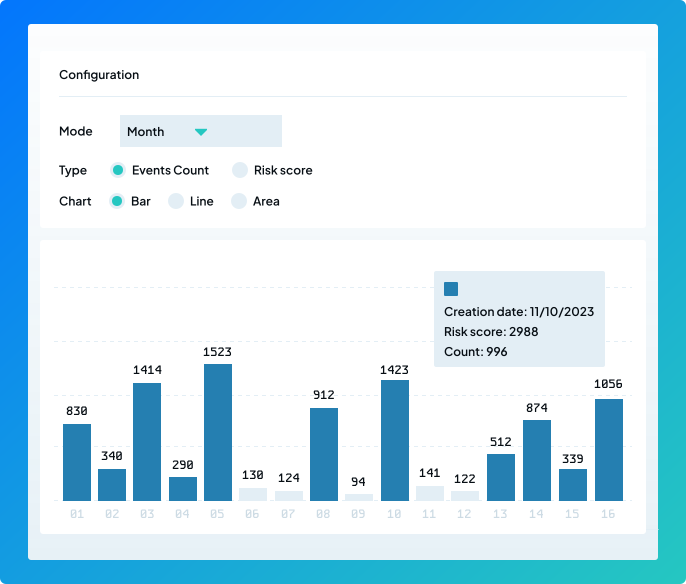
UEBA stellt grafische Zeitachsen bereit, welche die Verteilung der Ereignisse im ausgewählten Zeitraum visualisieren. Dadurch lassen sich Anomalien und ungewöhnliche Aktivitätsmuster schnell erkennen.
Verhaltensmuster, die in Rohlogs zwischen Tausenden von Einträgen verborgen bleiben, werden auf der Zeitachse sofort sichtbar – noch bevor Analysten ein einzelnes Ereignis öffnen.
Europäische UEBA-Plattform. Verhaltensdaten bleiben in der EU.
Verhaltensdaten von Benutzern und Hosts gehören zu den sensibelsten operativen Daten eines Unternehmens. Ihr Speicherort ist nicht nur eine technische, sondern auch eine rechtliche Entscheidung. Der UEBA-Markt wird von US-amerikanischen Anbietern dominiert, die dem US CLOUD Act unterliegen. SecureVisio verarbeitet und speichert Verhaltensdaten ausschließlich in europäischer Infrastruktur – On-Premises oder in einer Private Cloud in der EU.
- On-Premises
Ihr eigenes Rechenzentrum · DE/EU
Ihr eigenes Rechenzentrum in Deutschland oder der EU. Verhaltensprofile verlassen Ihre Infrastruktur nicht. - Private Cloud in der EU
Rechenzentrum innerhalb der Europäischen Union. Keine Übertragung von Verhaltensdaten in Drittländer. - Managed UEBA
24/7-Monitoring durch europäische Partner. Ausschließlich Rechenzentrumsstandorte innerhalb der EU.
Verhaltensanalyse ohne zusätzliches
Compliance-Risiko

On-Premises oder Private Cloud in der EU. Verhaltensdaten verlassen die EU nicht. Kein Risiko durch den US CLOUD Act.

Verhaltensdaten werden ausschließlich On-Premises oder in einer Private Cloud in der EU verarbeitet. Unterstützung der Compliance mit Art. 88 DSGVO sowie den Mitbestimmungsrechten des Betriebsrats.

Standardmäßig 30 Tage Lernphase mit automatischer monatlicher Neukalibrierung. Der Lernzeitplan lässt sich flexibel an die Anforderungen Ihrer Umgebung anpassen.

SIEM, SOAR, UEBA und Vulnerability Management auf einer einzigen Plattform. UEBA ist bereits in der Lizenz enthalten – ohne Aufpreis und ohne separate Integration.
Häufig gestellte Fragen FAQ
SecureVisio UEBA ist keine Black Box auf Basis eines ML-Modells, die einem SIEM nachträglich hinzugefügt wurde, sondern eine interaktive Untersuchungsumgebung, die vollständig in die SecureVisio-Plattform integriert ist.
- Eine Oberfläche für Hosts und Benutzer. Korrelationsregeln für beide Kategorien werden in einer gemeinsamen Oberfläche angezeigt – ohne zwischen verschiedenen Modulen wechseln zu müssen.
- Editierbare Korrelationsregeln mit doppelter Klassifizierung. Korrelationsregeln lassen sich direkt in der Benutzeroberfläche bearbeiten und nach der SecureVisio-Klassifizierung oder dem MITRE ATT&CK-Framework klassifizieren.
- Direkter Übergang zur Reaktion. Aus der gefilterten Anomalieansicht können Analysten Maßnahmen zur Reaktion auf Bedrohungen unmittelbar starten – ohne zu einer separaten SOAR-Lösung wechseln zu müssen.
- Präzise Steuerung von Genauigkeit und Ressourcen. Administratoren können inaktive Algorithmen, ausgewählte Verhaltensprofile und einzelne Korrelationsregeln vom Machine Learning ausschließen und so Genauigkeit sowie Ressourcenverbrauch an ihre Umgebung anpassen.
- Made in Europe – kein Risiko durch den US CLOUD Act. Verhaltensdaten werden ausschließlich in europäischer Infrastruktur verarbeitet.
SIEM und UEBA erfüllen unterschiedliche Aufgaben innerhalb desselben Erkennungsprozesses.
- SIEM (Security Information and Event Management) sammelt, normalisiert und korreliert Logs aus sämtlichen Quellen der IT-Umgebung anhand statischer und vordefinierter Korrelationsregeln. Es erkennt bekannte Angriffsmuster und unterstützt Compliance-Anforderungen.
- UEBA (User and Entity Behavior Analytics) ergänzt SIEM um eine Machine-Learning-Schicht, die für jeden Benutzer und jeden Host eine individuelle Verhaltensbaseline erstellt und Abweichungen erkennt – selbst wenn die jeweilige Aktion technisch zulässig ist. Dadurch lassen sich kompromittierte Zugangsdaten, Insider-Bedrohungen und schleichende Datenexfiltration erkennen, die von statischen Korrelationsregeln häufig nicht erfasst werden.
Bei SecureVisio ist UEBA nativ in die SIEM-Korrelationsengine integriert und kein separates Produkt, das eine zusätzliche Integration erfordert.
In der Praxis lautet die Antwort häufig: ja – und SecureVisio ist darauf vorbereitet. Nach deutschem Arbeitsrecht unterliegt die Einführung von Technologien, die geeignet sind, das Verhalten von Beschäftigten zu überwachen, grundsätzlich der Mitbestimmung des Betriebsrats. Vor der Einführung ist daher in der Regel eine Betriebsvereinbarung erforderlich.
SecureVisio UEBA unterstützt diesen Prozess durch eine On-Premises-Architektur oder eine Private Cloud in der EU. Verhaltensdaten verbleiben in der Infrastruktur des Kunden und werden nicht an SecureVisio übertragen. Darüber hinaus ermöglichen SPAM-Regeln, ausgewählte Log-Typen von der Speicherung oder Korrelation auszuschließen. Dies erleichtert die Zustimmung des Betriebsrats und unterstützt die Einhaltung der Anforderungen von Art. 88 DSGVO im laufenden SOC-Betrieb.
Standardmäßig beträgt die Lernphase 30 Tage. Die genaue Dauer der Lernphase – basierend auf der Anzahl der Tage und/oder der gesammelten Stichproben – wird im Rahmen der Implementierung an die jeweilige Kundenumgebung angepasst. Am ersten Tag jedes Monats werden die Verhaltensprofile automatisch neu kalibriert.
Das System kann bereits vor Abschluss der vollständigen Lernphase Anomalien erkennen. Einen festen Zeitpunkt dafür gibt es nicht – entscheidend ist die Anzahl der für das jeweilige Verhaltensprofil verfügbaren Stichproben.
Nein. UEBA ist vollständig in die SecureVisio-Plattform integriert und bereits in der SIEM-Lizenz enthalten. Weder eine separate Lizenz noch die Integration eines Produkts eines Drittanbieters sind erforderlich.
Ja. SecureVisio UEBA ist in drei Bereitstellungsmodellen verfügbar:
- On-Premises – vollständige Installation in der Infrastruktur des Kunden. Verhaltensdaten verlassen die interne Umgebung nicht.
- Private Cloud in der EU – Bereitstellung in einem Rechenzentrum innerhalb der Europäischen Union. Verhaltensdaten verbleiben innerhalb der EU.
- Managed UEBA – von europäischen SecureVisio-Partnern betriebene Plattform mit 24/7-Monitoring.
Organisationen aus den Bereichen KRITIS, Finanzwesen und Gesundheitswesen entscheiden sich häufig für On-Premises oder eine Private Cloud in der EU, um Anforderungen gemäß § 8a BSIG, Art. 44–49 DSGVO sowie internen Richtlinien zur Datenlokalisierung zu erfüllen.
Bitte kontaktieren Sie uns, falls Sie Fragen haben.
Erfahren Sie mehr über SecureVisio und die Vorteile, die es bietet.

Füllen Sie das Formular aus, um uns zu kontaktieren.
Entdecken Sie die Top-Storys