



Automatisierte Bedrohungsanalyse und -reaktion mit SOAR
SecureVisio SOAR vereint Anomalieerkennung in Echtzeit, Verhaltensanalysen, KI-basierte Playbooks und Backtracking in einer einzigen Umgebung – und leitet koordinierte Gegenmaßnahmen ein, bevor ein Vorfall eskaliert.
Demo anfordern
SVBot
Virtueller Operator: manuelle und autonome Ausführung von Playbooks
HITL
Menschliche Freigabe (Human-in-the-Loop) gemäß Art. 22 DSGVO
MTTR
Deutliche Verkürzung der Reaktionszeit
1 Plattform
SIEM, SOAR, UEBA und VM: ein Datenmodell, keine Silo
EU
Daten verlassen die EU nicht: kein Risiko durch den US CLOUD Act
Sicherheitsautomatisierung,
die das SOC messbar entlastet
Ein modernes SOC verarbeitet täglich Dutzende bis Hunderte von Alerts. Dies führt zu Alert Fatigue: Analysten können dadurch an Aufmerksamkeit verlieren und reale Bedrohungen übersehen. Klassische Reaktionsprozesse laufen zudem manuell ab und bieten nur begrenzte Möglichkeiten zur Anpassung von Szenarien – jeder ausgelassene Schritt verzögert die Eindämmung eines Angriffs.
SecureVisio SOAR verfolgt einen anderen Ansatz
- Playbooks führen definierte Reaktionsschritte aus, die individuell angepasst werden können und bei denen KI zur Ausführung eines konkreten Schrittes eingesetzt werden kann – manuell oder autonom durch den virtuellen Operator SVBot.
- Die integrierte KI reichert jeden Vorfall mit Kontext an, empfiehlt Analyseschritte und kann Alerts selbstständig schließen. Maßnahmen mit rechtlichen Auswirkungen bleiben dank der Human-in-the-Loop-Freigabe unter menschlicher Kontrolle.
KI-basierte Playbooks mit dem SVBot-Operator
Die Ausführung von Playbooks ermöglicht sowohl manuelle als auch automatische Reaktionen durch den virtuellen Operator SVBot. Automatisierte Szenarien sammeln Daten aus externen Wissensdatenbanken, analysieren den ein- und ausgehenden Datenverkehr und untersuchen die Aktivitäten von Benutzern und Hosts.
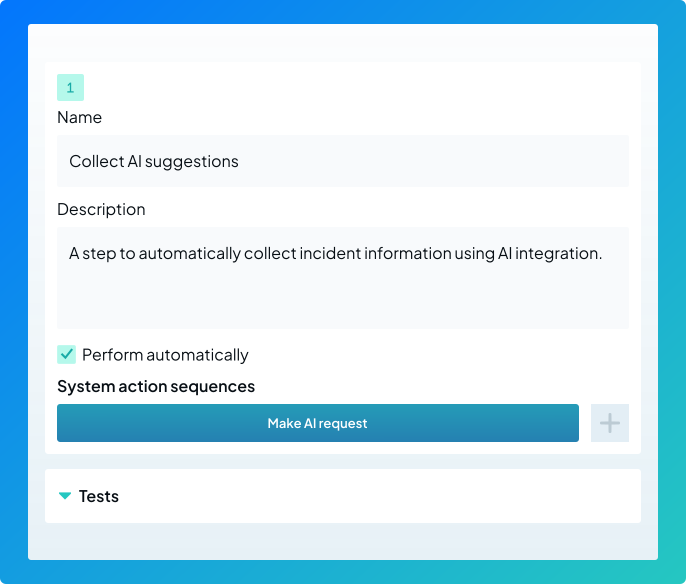
In SecureVisio 6.0 kann ein Playbook-Schritt eine Anfrage an ein KI-Modell enthalten: Das System fordert eine Bewertung der Situation an, speichert die Antwort in einer Variablen und macht die weiteren Verzweigungen des Playbooks von den Schlussfolgerungen des Modells abhängig. Ein einziges einheitliches Szenario ersetzt Dutzende von Varianten, die sonst im Voraus für unterschiedliche Untertypen von Vorfällen erstellt werden müssten.
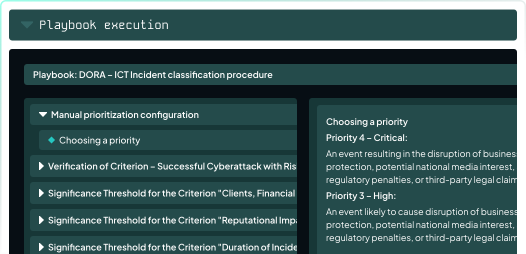
Backtracking und Analyse von Netzwerkereignissen
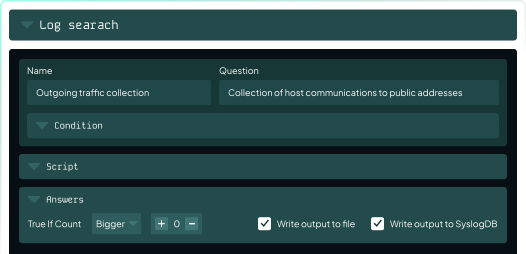
Das automatische Backtracking erfasst den ausgehenden Datenverkehr, führt Systemprüfungen der Quell-IP-Adressen durch und überprüft, ob diese zu öffentlichen Adressbereichen gehören. Skripte im Log-Viewer prüfen den bisherigen Datenverkehr und bestätigen die Ziel-IP-Adressen in den Logs.
Innerhalb weniger Sekunden erkennt der Analyst, ob es sich um einen isolierten Vorfall oder um einen Teil eines umfassenderen Angriffsmusters handelt.
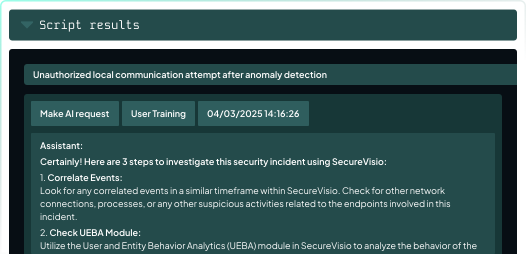
KI-gestützte Entscheidungsunterstützung über den gesamten Lebenszyklus eines Vorfalls
Die in LLM-Modelle integrierte KI unterstützt Operatoren mit Empfehlungen für Analyseschritte – von der Korrelation von Ereignissen über die Analyse des Benutzerverhaltens bis hin zur Prozessanalyse.
Die KI unterstützt bei der Klassifizierung von Vorfällen, der Erkennung realer Bedrohungen und der Priorisierung von Gegenmaßnahmen – über den gesamten Lebenszyklus eines Vorfalls hinweg.
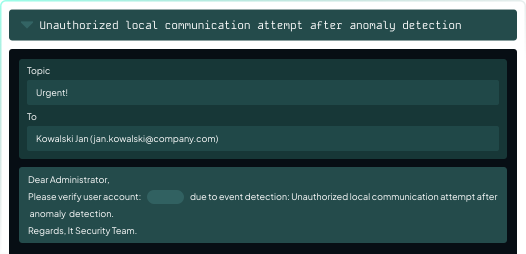
Integrierte Reaktion und Gegenmaßnahmen
SOAR ermöglicht schnelle und koordinierte Gegenmaßnahmen: Das System blockiert den Netzwerkverkehr auf Endpoints, deaktiviert Benutzerkonten, überprüft Berechtigungen und sendet Benachrichtigungen an die zuständigen Stakeholder.
Alle Schritte werden in der Vorfallkarte protokolliert und unterstützen so die Nachvollziehbarkeit und die Analyse nach einem Vorfall.
NIS2, IT-SiG 2.0 und DSGVO – SecureVisio SOAR erfüllt die Anforderungen
SecureVisio SOAR unterstützt die Erfüllung technischer Anforderungen an die Reaktion auf Vorfälle und die Angriffserkennung – mit automatisierten Playbooks, Human-in-the-Loop-Freigabe und einem vollständigen Audit-Trail, der bei Kontrollen vorgelegt werden kann.

NIS2
Art. 21 Abs. 2 lit. b

IT-SiG 2.0
§ 8a BSIG · SzA
BSI IT-Grundschutz
DER.1 · DER.2.1
DSGVO
Art. 22
NIS2
Art. 21 Abs. 2 lit. b
- Behandlung von Sicherheitsvorfällen mit koordinierter Reaktion, standardisierten Prozessen und vollständiger Dokumentation zur Erfüllung der Meldepflichten gegenüber dem BSI oder dem zuständigen CERT
IT-SiG 2.0
§ 8a BSIG · SzA
- Systeme zur Angriffserkennung (SzA) für KRITIS – Unterstützung einer zeitnahen Reaktion und der Umsetzung von Gegenmaßnahmen durch Automatisierung
BSI IT-Grundschutz
DER.1 · DER.2.1
- Erkennung und Behandlung von Sicherheitsvorfällen mit dokumentierten, wiederholbaren Reaktionsschritten gemäß IT-Grundschutz-Kompendium
DSGVO
Art. 22
- Recht auf menschliches Eingreifen bei automatisierten Entscheidungen – Human-in-the-Loop-Freigabe für Maßnahmen mit rechtlichen Auswirkungen (z. B. Sperrung eines Kontos)
Automatisierte Playbooks und KI-gestützte Triage
Strukturierte Reaktionsabläufe in Sekundenschnelle – manuell oder autonom durch SVBot.
Die Ausführung von Playbooks ermöglicht sowohl manuelle als auch automatische Reaktionen durch den virtuellen Operator SVBot. Automatisierte Szenarien sammeln Daten aus externen Wissensdatenbanken, analysieren den ein- und ausgehenden Datenverkehr, untersuchen die Aktivitäten von Benutzern und Hosts und liefern dem Operator – dank integrierter KI – gezielte Hinweise. Benutzer können eigene Vorfälle mit konfigurierbaren Schwellenwerten für verschiedene Erkennungskriterien erstellen. Dadurch lässt sich das System an die jeweilige Risikopolitik und die Prioritäten der Organisation anpassen.
Backtracking und konfigurierbare Systemaktionen
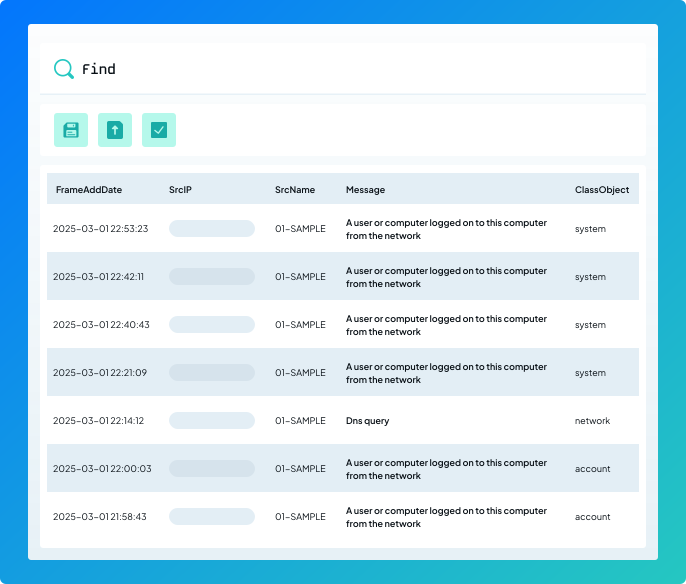
SecureVisio ermöglicht automatisches Backtracking und die Analyse von Netzwerkereignissen – unter anderem durch die Erfassung des ausgehenden Datenverkehrs, Systemprüfungen der Quell-IP-Adressen und die Überprüfung, ob diese zu öffentlichen Adressbereichen gehören.
Zu den Maßnahmen gehören: die Ausführung von Skripten im Log-Viewer, die Überprüfung des bisherigen Datenverkehrs, die Bestätigung der Ziel-IP-Adressen in den Logs sowie die Überprüfung, ob die Quell-IP-Adresse mit der IP-Adresse des Ereignisses übereinstimmt.
Ein Kommunikationskanal und tiefgreifende bidirektionale Integration
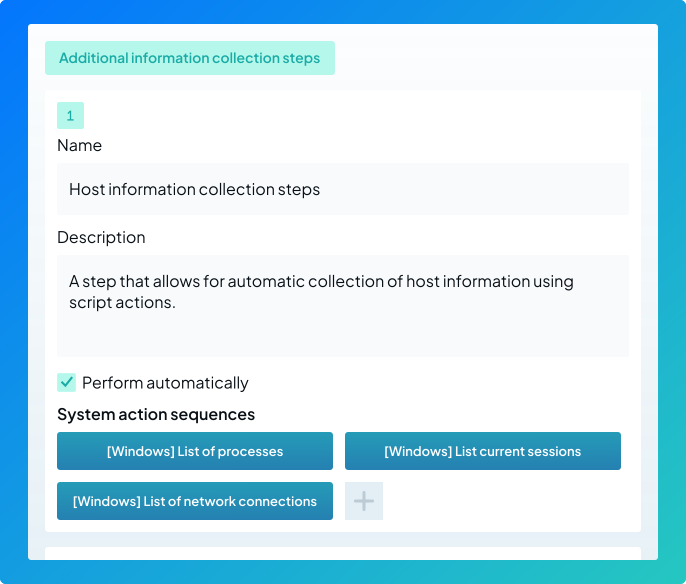
Die SOAR-Plattform vereint Incident Response, Threat Intelligence und automatisierte Workflows in einer einzigen Umgebung – mit einem zentralen Kommunikationskanal innerhalb der Organisation. Die Integration mit Active Directory liefert detaillierte Informationen über Benutzer und Hosts: aktive Prozesse, Sitzungen, offene Ports und Dienste.
SecureVisio sammelt und analysiert automatisch die übermittelten Logs – einschließlich des ausgehenden Datenverkehrs, lokaler Netzwerkaktivitäten sowie CMD-/PowerShell-Befehle. Im Bereich „Dateien“ werden die während der Bearbeitung eines Vorfalls gesammelten Artefakte gespeichert und unterstützen detaillierte Analysen sowie die Korrelation von Ereignissen.
Zertifizierungen und Auszeichnungen
Gartner ★ 4.8/5
Reviews
Bewertungen ansehen
G2 ★ 5.0/5
Peer Insights
Bewertungen ansehen
ISO 27001
Zertifikat
ISO 9001
Zertifikat
Security Made in Poland
Poland Security Congress
Deloitte Fast 50
Führendes Unternehmen · 2022
Europäische SOAR-Plattform. Ihre Daten bleiben in der EU
Der Markt für SOAR-Anbieter wird von US-amerikanischen Unternehmen dominiert, die dem US CLOUD Actunterliegen. Das bedeutet, dass US-Behörden unter bestimmten Voraussetzungen Zugriff auf die Vorfalldaten Ihres SOC verlangen können. SecureVisio hostet Daten ausschließlich in europäischer Infrastruktur – On-Premises oder in einer Private Cloud in der EU.
- On-Premises
Ihr eigenes Rechenzentrum · PL/EU.
Die Daten verlassen Ihre Infrastruktur nicht. - Private Cloud in der EU
Rechenzentrum innerhalb der EU.
Keine Datenübertragung in Drittländer. - Managed SOAR
24/7-Monitoring · europäische Partner.
Ausschließlich Rechenzentrumsstandorte innerhalb der EU.
Ein SOAR-System, das die Reaktionszeit
Ihres SOC messbar verkürzt.

On-Premises oder in einer Private Cloud in der EU. Vorfalldaten verlassen die EU nicht. Kein Risiko durch den US CLOUD Act.

Human-in-the-Loop-Freigabe für Maßnahmen mit rechtlichen Auswirkungen. Automatisierung gemäß Art. 22 DSGVO.

Automatisierte Playbooks statt manueller Routine. Weniger Alert Fatigue, mehr Zeit für reale Bedrohungen.

SIEM, SOAR, UEBA und Vulnerability Management auf einer Plattform. Niedrigere TCO, ein Anbieter, keine Datensilos.
Häufig gestellte Fragen (FAQ)
SecureVisio SOAR ist kein isoliertes Automatisierungstool, sondern Teil einer einheitlichen Plattform. Dadurch werden Funktionen ermöglicht, für die bei klassischen Lösungen separate Produkte oder Integrationen erforderlich sind.
- SVBot und durch KI-Schlussfolgerungen gesteuerte Playbooks. Playbooks werden manuell oder autonom durch den Operator SVBot ausgeführt. In Version 6.0 kann ein Playbook-Schritt ein KI-Modell zur Bewertung der Situation abfragen – die weiteren Verzweigungen hängen von dessen Schlussfolgerungen ab. So ersetzt ein einziges Szenario Dutzende von Varianten, die sonst im Voraus erstellt werden müssten.
- Human-in-the-Loop gemäß Art. 22 DSGVO. Maßnahmen mit rechtlichen Auswirkungen – wie die Sperrung eines Kontos – erfordern eine menschliche Freigabe. Routineschritte werden automatisch ausgeführt, während kritische Entscheidungen unter menschlicher Kontrolle bleiben.
- Tiefgreifende bidirektionale Integration. SOAR arbeitet nativ mit CMDB, SIEM und CTI zusammen – ein Datenmodell, eine Benutzeroberfläche, ein Kommunikationskanal, ohne Integrationen zwischen Produkten verschiedener Anbieter.
- Made in Europe – kein Risiko durch den US CLOUD Act. Vorfalldaten werden ausschließlich in europäischer Infrastruktur verarbeitet. Bereitstellung On-Premises oder in einer Private Cloud in der EU.
SIEM und SOAR erfüllen unterschiedliche Aufgaben und ergänzen sich optimal.
- SIEM (Security Information and Event Management) sammelt, normalisiert und korreliert Log-Daten und generiert daraus Sicherheitsalerts. Der Schwerpunkt liegt auf Datenerfassung, Korrelation und Compliance – die native Reaktion beschränkt sich in der Regel auf die Alarmierung.
- SOAR (Security Orchestration, Automation and Response) setzt genau dort an: Es orchestriert die Reaktion über den gesamten Security-Stack hinweg und führt Playbooks aus – von der Blockierung des Netzwerkverkehrs bis zur Deaktivierung von Benutzerkonten.
SIEM erzeugt das Erkennungssignal, SOAR orchestriert die Reaktion. Auf der SecureVisio-Plattform sind SIEM und SOAR nativ miteinander verbunden – ohne Integrationsaufwand zwischen Lösungen verschiedener Anbieter.
Ja. SecureVisio SOAR ist in drei Bereitstellungsmodellen verfügbar:
- On-Premises – vollständige Installation in der Infrastruktur des Kunden. Die Daten verlassen die interne Umgebung nicht.
- Private Cloud in der EU – Bereitstellung in einem europäischen Rechenzentrum. Die Daten bleiben innerhalb der EU.
- Managed SOAR – von europäischen SecureVisio-Partnern verwaltete Plattform mit 24/7-Monitoring.
Organisationen aus den Bereichen KRITIS, Finanzwesen und Gesundheitswesen entscheiden sich für On-Premises oder eine Private Cloud in der EU, um die Anforderungen gemäß § 8a BSIG, Art. 44–49 DSGVO sowie interne Richtlinien zur Datenlokalisierung zu erfüllen.
Ja. SOAR adressiert insbesondere die Anforderungen an die Reaktion auf und die Behandlung von Sicherheitsvorfällen in zentralen regulatorischen Vorgaben:
- NIS2 (Art. 21 Abs. 2) – Behandlung von Sicherheitsvorfällen mit koordinierter, dokumentierter Reaktion und einem vollständigen Audit-Trail zur Erfüllung der Meldepflichten.
- IT-SiG 2.0 / § 8a BSIG – Systeme zur Angriffserkennung (SzA) für KRITIS. SOAR unterstützt durch Automatisierung eine zeitnahe Reaktion und die Umsetzung von Gegenmaßnahmen.
- BSI IT-Grundschutz (DER.1, DER.2.1) – dokumentierte, wiederholbare Reaktionsschritte gemäß IT-Grundschutz-Kompendium.
SOAR wird in der Regel gemeinsam mit SecureVisio SIEM eingesetzt: SIEM liefert das Erkennungssignal, SOAR orchestriert die dokumentierte Reaktion.
Art. 22 DSGVO gewährt das Recht, nicht einer ausschließlich auf automatisierter Verarbeitung beruhenden
Entscheidung unterworfen zu werden, wenn diese rechtliche oder ähnlich erhebliche Auswirkungen hat.
SecureVisio setzt hierfür auf einen Human-in-the-Loop-Ansatz (HITL): Routine- und Anreicherungsschritte – wie die Korrelation von Daten, die IoC-Anreicherung oder eine vorübergehende Eindämmung – werden automatisch ausgeführt.
Maßnahmen mit weitreichenden Auswirkungen, wie die dauerhafte Sperrung eines Kontos, erfordern eine ausdrückliche menschliche Freigabe im Playbook.
SVBot ist der virtuelle Operator von SecureVisio SOAR. Er führt Playbooks manuell oder automatisch aus und übernimmt dabei Aufgaben wie das Sammeln von Daten aus externen Wissensdatenbanken, die Analyse des ein- und ausgehenden Datenverkehrs sowie die Untersuchung der Aktivitäten von Benutzern und Hosts.
Dank der integrierten KI liefert SVBot dem Operator konkrete Handlungsempfehlungen. In den Playbooks der Version 6.0 bewerten Reasoning-Modelle die jeweilige Situation und bestimmen den nächsten Schritt – das Playbook verzweigt sich auf Grundlage der Schlussfolgerungen des Modells und nicht ausschließlich anhand vorab definierter Bedingungen.