Kompletna platforma do wykrywania i reagowania na zagrożenia
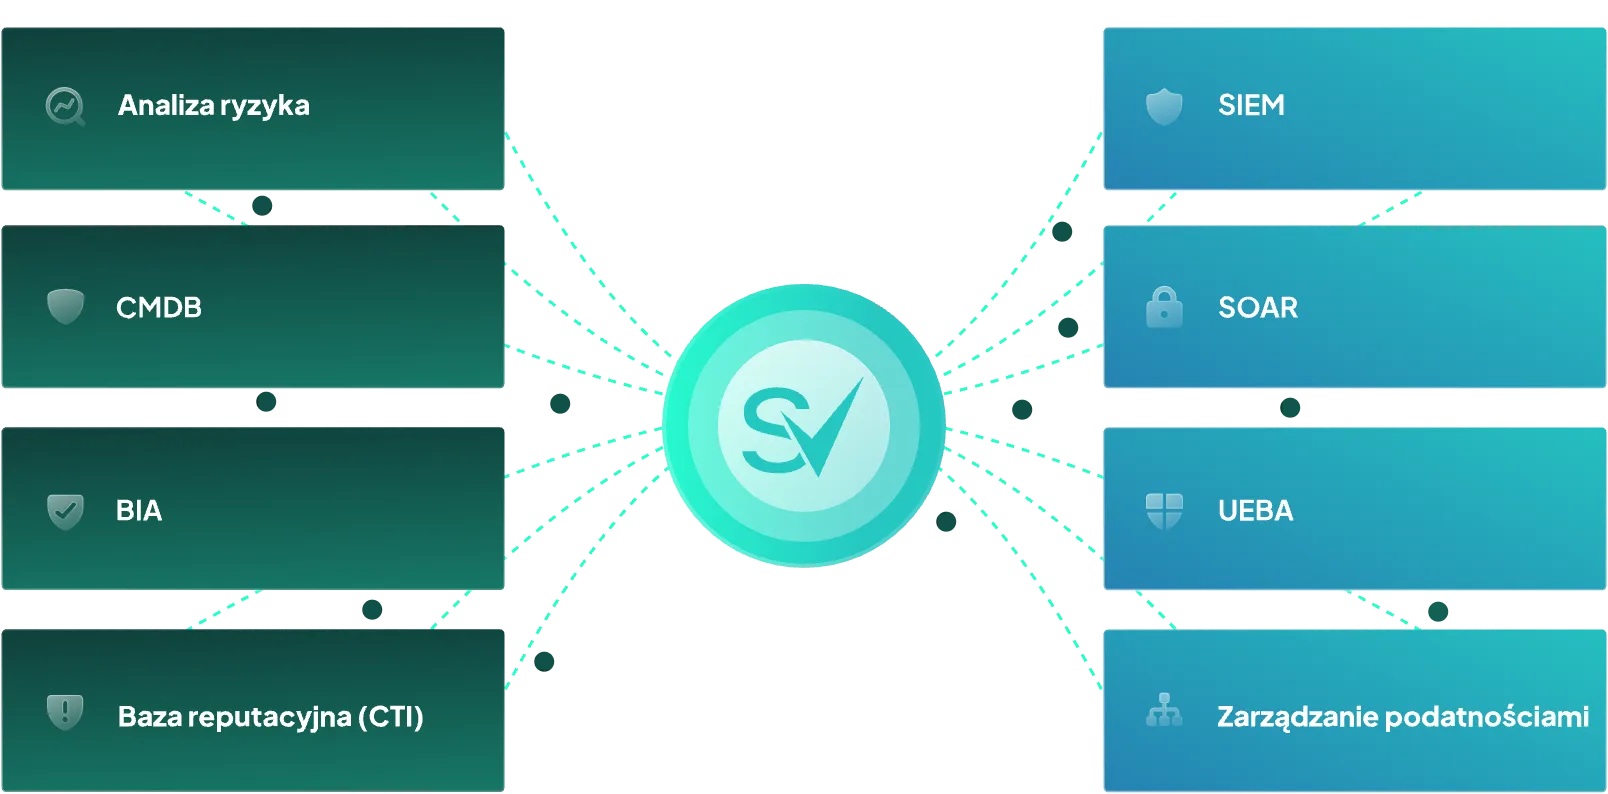
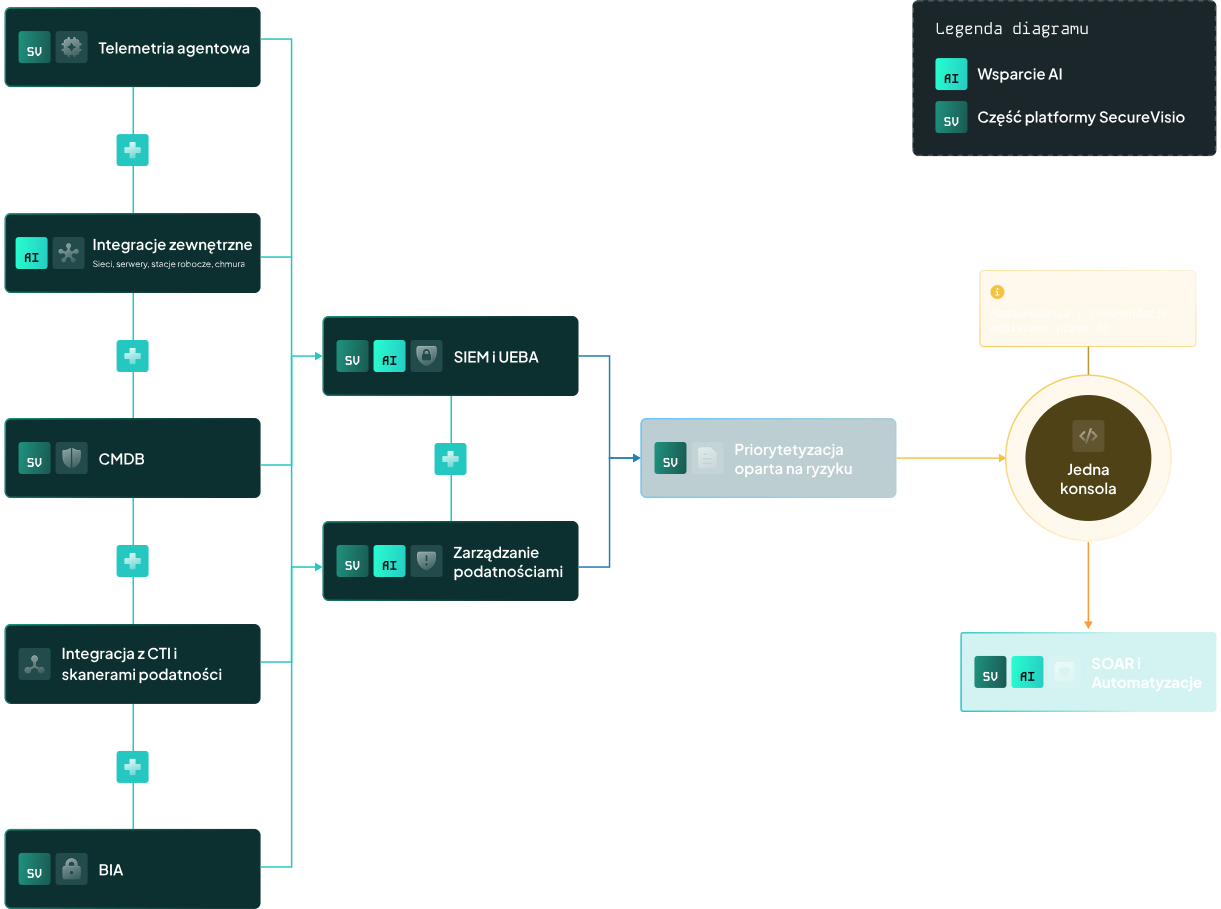
SecureVisio łączy SIEM, SOAR, UEBA, analizę ryzyka, CMDB, BIA oraz funkcje zarządzania podatnościami w jednej platformie.
DemoDowiedz się więcej
Potężny silnik korelacyjny
Łącz informacje o zasobach, usługach, podatnościach i incydentach, aby natychmiast wykrywać poważne zagrożenia.

Asystent AI i automatyzacje
Asystent AI tworzy m.in. podsumowania, rekomendacje, propozycje reguł czy zapytań, Wbudowane automatyzacje zwiększają wydajność SOC.

Pełen kontekst
Zapoznaj się z pełną historią ataku wraz z kontekstem biznesowym — wpływem, właścicielami, zależnościami i wektorem ataku.

Priorytetyzacja w oparciu o analizę ryzyka
Skup się na tym, co najważniejsze — dynamiczny, dopasowany scoring dostarcza informacji o realnych zagrożeniach wysokiego ryzyka.



SecureVisio zostało uznane za wiodącą firmę technologiczną w Europie Środkowej w programie Deloitte Technology Fast 50 2022
250+
Klientów i partnerów
7 rozwiązań
W jednej platformie
do 99%
Automatyzacji działań
Efektywny SOC
wymaga nowego podejścia
Dlaczego zmiana jest potrzebna?
- Tradycyjne narzędzia mają trudności z identyfikacją realnych zagrożeń
- Wiodącym narzędziom brakuje natywnej wiedzy na temat zasobów i zagrożonych procesów biznesowych
- Rosnąca ilość danych i bardziej zaawansowane zagrożenia wymagają nowej klasy rozwiązań
- Tradycyjne narzędzia nie posiadają odpowiednich automatyzacji i wsparcia asystenta AI

Największym problemem SIEM jest nie tylko brak danych, ale także brak kontekstu, priorytetyzacji i możliwości adaptacji.
Rozwiązanie SecureVisio
SecureVisio powstało, aby sprostać tym wyzwaniom. Nasza platforma łączy w sobie możliwości systemów SIEM, SOAR, UEBA, VM, BIA i IT GRC, zapewniając kontekst i automatyzację niezbędną do odciążenia analityków od monotonnych zadań.
Nasze rozwiązanie sprawdziło się w praktyce zarówno w sektorze MŚP,
w dużych zespołach SOC, jak i u klientów z sektora publicznego.

Pełen kontekst
Zbierz wszystkie istotne informacje do analizy i właściwej reakcji
- CMDB
Uzyskaj aktualny spis zasobów IT (m.in. serwerów, sieci, narzędzi cyber) - BIA
Powiąż procesy biznesowe, krytyczność i inne informacje do zasobów IT - Wektor ataku
Twórz dynamiczne ścieżki ataków dla zagrożeń


Priorytetyzuj zagrożenia o największym wpływie
Ujawniaj i reaguj na zagrożenia o dużym wpływie
- Priorytetyzacja
Priorytetyzacja incydentów odbywa się na podstawie modelu oceny ryzyka, który ocenia m.in. krytyczność aktywów, zastosowane zabezpieczenia, czy wewnętrzne mechanizmy priorytetyzacji. - Analiza ryzyka
Uzyskaj aktualny profil ryzyka z zastosowanymi zabezpieczeniami IT i analizą szkód. - Zalecenia dotyczące działań
Popraw poziom bezpieczeństwa dzięki sprofilowanym i automatycznym rekomendacjom
Automatyzacja reakcji
Skorzystaj z adaptacyjnej automatyzacji
- Dynamiczna orkiestracja
SecureVisio zbiera szeroki kontekst, szybko reaguje na alerty oraz automatyzuje część reakcji w oparciu o akcje systemowe - Inteligentna reakcja
Dostęp wielu akcji — od odpytywania użytkownika zaangażowanego w incydent i pobierania powiązanych informacji z Active Directory, po blokowania na lokalnej zaporze sieciowej - Ciągła adaptacja
SVBot obserwuje decyzje analityków i automatyzuje niektóre działania w ramach triażu incydentów.


Decyzje wspierane przez AI
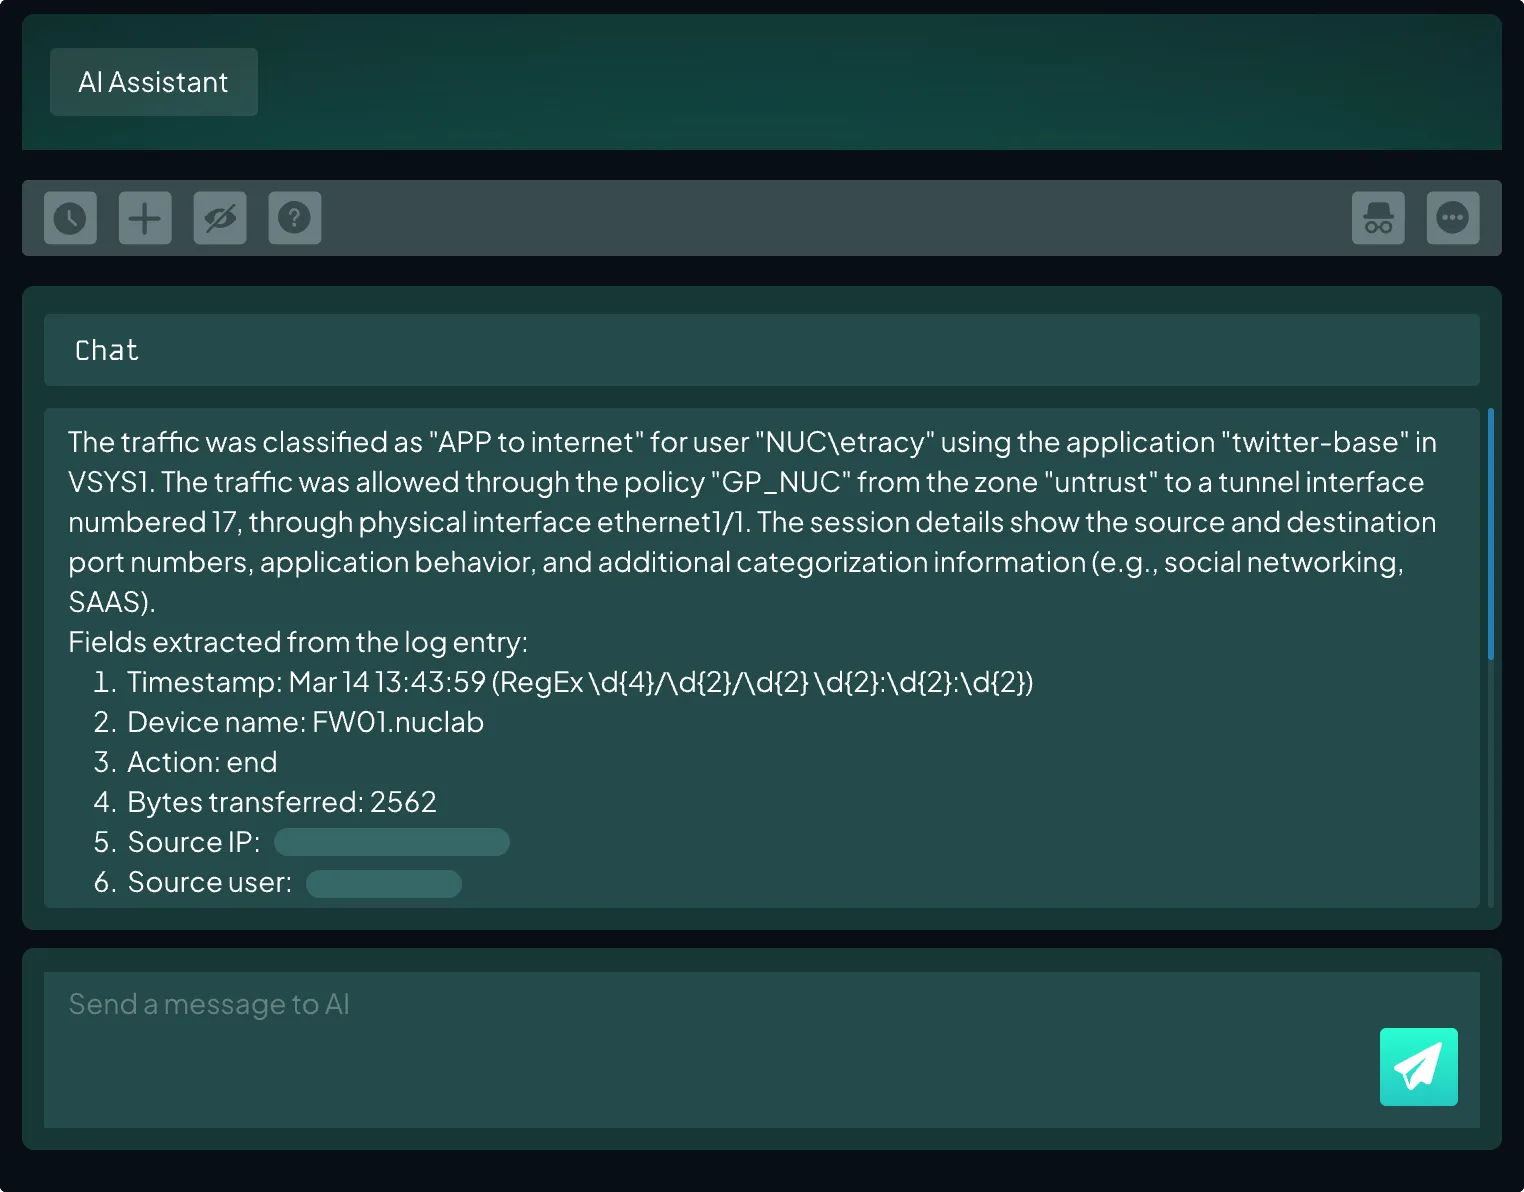
Zrozum kontekst i działaj szybciej dzięki AI
- Rekomendacje
SecureVisio dostarcza konkretne rekomendacje dotyczące incydentów i podatności. - Podsumowania zagrożeń
SecureVisio automatycznie streszcza złożone dane o zagrożeniach w jasne i zwięzłe wnioski. - Analiza interaktywna
SecureVisio dostarcza informacje w czasie rzeczywistym i umożliwia głębsze analizy (np. sugestie parserów czy zapytania threath huntingowe wspierane przez AI oraz inteligentne ograniczanie fałszywych alarmów w regułach detekcji).

Stworzone w Polsce. Pełna automatyzacja.
Dowolny typ wdrożenia. Dowolna skala.

SecureVisio to platforma opracowywana przez polskich inżynierów od ponad 15 lat. Autorska platforma niezależna od oprogramowania typu open source, która oferuje niezrównaną wydajność dzięki specjalnie zaprojektowanej technologii baz danych.

SecureVisio zostało zaprojektowane z myślą o pełnej suwerenności danych, bez zależności od zewnętrznych usług chmurowych oraz zgodnością z NIS2 i DORA w zakresie zarządzania incydentami, podatnościami i ryzykiem.

Każdy alert jest w pełni identyfikowalny — klienci dokładnie widzą, jak i dlaczego dane zdarzenie zostało wywołane. Na każdym etapie mają zapewnioną pełną widoczność i kontrolę.

SecureVisio jest dostępne zarówno w modelu on-premise, jak i w chmurze oraz w środowiskach hybrydowych. Platforma SOAR pozostaje w pełni funkcjonalna nawet bez połączenia z chmurą, umożliwiając realizację zaawansowanej automatyzacji przy zachowaniu pełnej izolacji (air-gap).

Gotowe do użycia od pierwszego dnia, z predefiniowanymi regułami SIEM, playbookami SOAR, parserami i normalizacją, prostą migracją z istniejących rozwiązań SIEM i instalacją w stałej cenie, wymagającą od klienta ekwiwalentu 5 dni roboczych.

Gotowe do użycia od pierwszego dnia — platforma oferuje predefiniowane reguły SIEM, playbooki SOAR, parsery oraz akcje systemowe (automatyzacje). Prosta migracja z istniejących rozwiązań SIEM oraz instalacja w stałej cenie. Wdrożenie SecureVisio wraz z usługą SOCaaS trwa zazwyczaj 2–3 miesiące.

Elastyczność dla każdego modelu biznesowego — dzięki licencjonowaniu opartemu na zasobach (assetach), modelowi on-premise lub subskrypcyjnemu, a także pełnej obsłudze multi-tenancy i skalowalnej architekturze — SecureVisio jest odpowiednim rozwiązaniem dla przedsiębiorstw, dostawców MSSP oraz zarządzających SOC.

Szerokie integracje z rozwiązaniami, w tym ze skanerami podatności, rozwiązaniami EDR, NDR, XDR, bazami CTI (poprzez dedykowaną bazę wiedzy), oraz innymi wiodącymi narzędziami, zapewniając minimalny nakład pracy integracyjnej i krótki czas do osiągnięcia wartości (Time-to-Value)

SecureVisio można wdrożyć jako usługę (SVaaS) lub w modelu on-premise, z instalacją w stałej cenie, z minimalnym nakładem pracy po stronie klienta, przy czym więkoszść realizacji jest po stronie SecureVisio lub autoryzowanego partnera.
SecureVisio to platforma opracowywana przez polskich inżynierów od ponad 15 lat. Autorska platforma niezależna od oprogramowania typu open source, która oferuje niezrównaną wydajność dzięki specjalnie zaprojektowanej technologii baz danych.
SecureVisio zostało zaprojektowane z myślą o pełnej suwerenności danych, bez zależności od zewnętrznych usług chmurowych oraz zgodnością z NIS2 i DORA w zakresie zarządzania incydentami, podatnościami i ryzykiem.
Każdy alert jest w pełni identyfikowalny — klienci dokładnie widzą, jak i dlaczego dane zdarzenie zostało wywołane. Na każdym etapie mają zapewnioną pełną widoczność i kontrolę.
SecureVisio jest dostępne zarówno w modelu on-premise, jak i w chmurze oraz w środowiskach hybrydowych. Platforma SOAR pozostaje w pełni funkcjonalna nawet bez połączenia z chmurą, umożliwiając realizację zaawansowanej automatyzacji przy zachowaniu pełnej izolacji (air-gap).
Gotowe do użycia od pierwszego dnia, z predefiniowanymi regułami SIEM, playbookami SOAR, parserami i normalizacją, prostą migracją z istniejących rozwiązań SIEM i instalacją w stałej cenie, wymagającą od klienta ekwiwalentu 5 dni roboczych.
Gotowe do użycia od pierwszego dnia — platforma oferuje predefiniowane reguły SIEM, playbooki SOAR, parsery oraz akcje systemowe (automatyzacje). Prosta migracja z istniejących rozwiązań SIEM oraz instalacja w stałej cenie. Wdrożenie SecureVisio wraz z usługą SOCaaS trwa zazwyczaj 2–3 miesiące.
Elastyczność dla każdego modelu biznesowego — dzięki licencjonowaniu opartemu na zasobach (assetach), modelowi on-premise lub subskrypcyjnemu, a także pełnej obsłudze multi-tenancy i skalowalnej architekturze — SecureVisio jest odpowiednim rozwiązaniem dla przedsiębiorstw, dostawców MSSP oraz zarządzających SOC.
Szerokie integracje z rozwiązaniami, w tym ze skanerami podatności, rozwiązaniami EDR, NDR, XDR, bazami CTI (poprzez dedykowaną bazę wiedzy), oraz innymi wiodącymi narzędziami, zapewniając minimalny nakład pracy integracyjnej i krótki czas do osiągnięcia wartości (Time-to-Value)
SecureVisio można wdrożyć jako usługę (SVaaS) lub w modelu on-premise, z instalacją w stałej cenie, z minimalnym nakładem pracy po stronie klienta, przy czym więkoszść realizacji jest po stronie SecureVisio lub autoryzowanego partnera.
Nasi partnerzy


Jeśli masz jakiekolwiek pytania, skontaktuj się z nami.
Dowiedz się więcej o SecureVisio i korzyściach, jakie oferuje.

Wypełnij formularz, aby się z nami skontaktować
Poznaj SecureVisio

28.10.2026