



Automatisierte Cyber-Risikomanagement-Strategie
SecureVisio bietet eine umfassende Risikomatrix für alle Cyber-Assets und liefert wichtige Erkenntnisse zur Bewertung von Risiken, einschließlich Eintrittswahrscheinlichkeit, Risikoprofilen, Abhängigkeiten, Folgenabschätzung und empfohlenen Schutzmaßnahmen.
Demo anfordern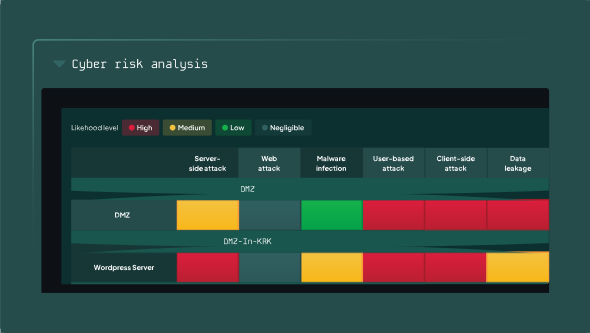
Erkennen und angemessen handeln
hinsichtlich Ihrer Risiken
Umfassende Transparenz der Cyberrisiken
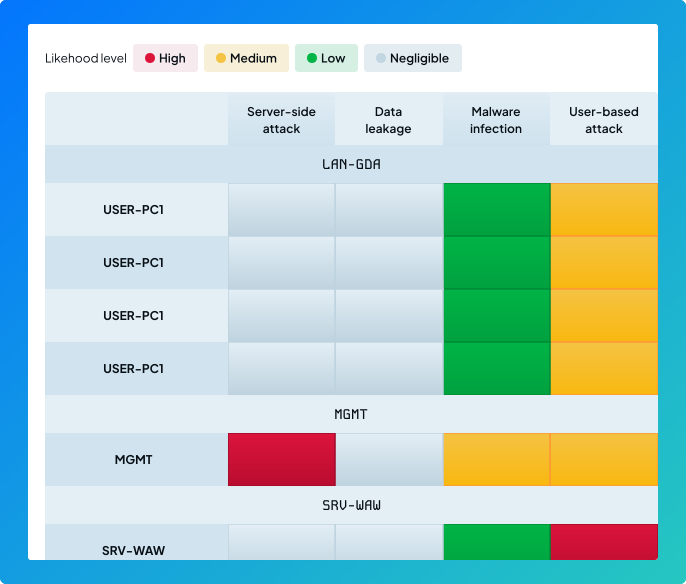
SecureVisio berechnet das Cyberrisiko für jedes IT-System unabhängig voneinander und nutzt dabei logische Modellkarten als Grundlage. Es visualisiert Bedrohungen, betroffene Assets und Geschäftsprozesse in intuitiven Risikomatrizen, die die kritischsten Schwachstellen hervorheben.
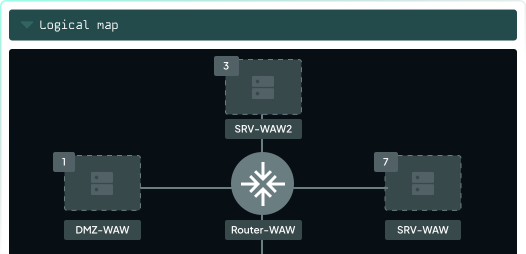
Tiefgehende, kontextreiche Analyse von Anlagen und Prozessen.
Jeder Risikoeintrag lässt sich detailliert analysieren und gibt Aufschluss über Asset-Details aus der CMDB, verarbeitete Datentypen, angewendete und fehlende Sicherheitsvorkehrungen, Abhängigkeiten von Geschäftsprozessen und sogar Angriffsvektoren über Sicherheitszonen hinweg. Analysten erkennen sofort, warum das Risiko erhöht ist und wodurch es verursacht wird.
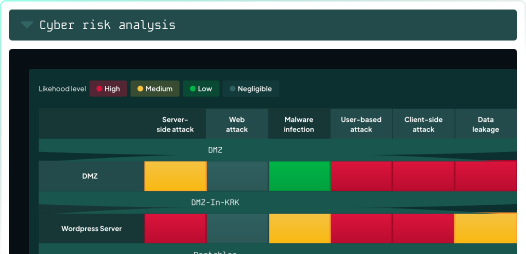
Integrierte Sicht auf Folgen und Schutzmaßnahmen
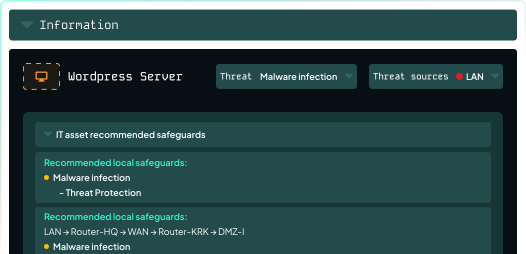
SecureVisio vereint alle risikorelevanten Faktoren – potenzielle Folgen, empfohlene und angewandte Schutzmaßnahmen, Datensensibilität und Auswirkungen auf das Geschäft – in einem einzigen Analysefenster. Diese einheitliche Perspektive hilft Analysten, schnell zu verstehen, warum eine Bedrohung relevant ist und wie gut das jeweilige Asset aktuell geschützt ist.
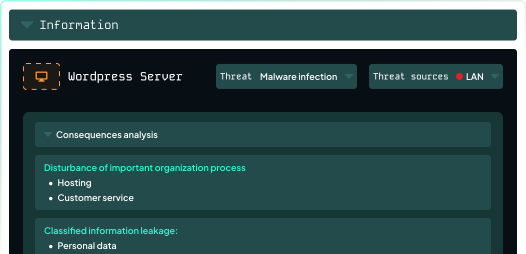
Praktische Hinweise zur Risikoreduzierung
SecureVisio identifiziert nicht nur Hochrisikobereiche, sondern schlägt auch konkrete lokale und Netzwerk-Sicherheitsmaßnahmen vor, die die Wahrscheinlichkeit von Sicherheitsvorfällen verringern, oder zeigt auf, wo Geschäftsprozesse optimiert werden sollten, um die Auswirkungen zu minimieren. Dadurch wird die Risikoanalyse zu einem praktischen Fahrplan für die Verbesserung der Sicherheit.
Eine einzige verlässliche Datenquelle für alle Cyber-Assets
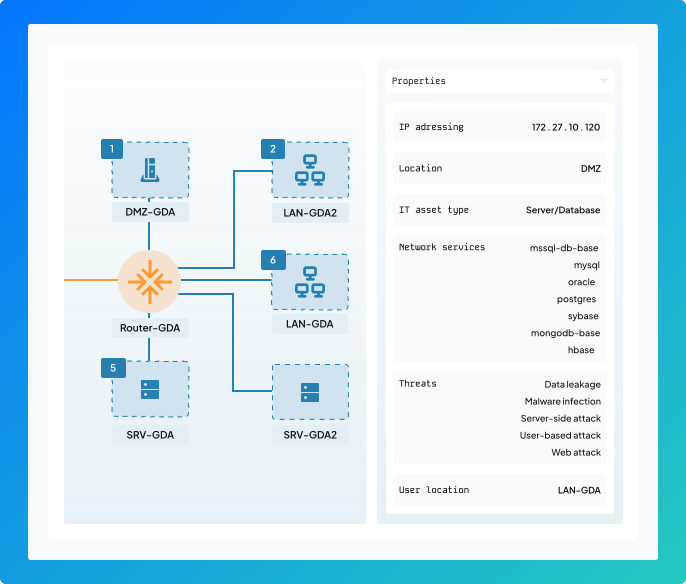
SecureVisio verwaltet ein einheitliches Inventar aller Informationen und gewährleistet so, dass die Risikoanalyse stets auf vollständigen und zuverlässigen Daten basiert. Durch die automatische und manuelle Zuordnung von Bedrohungskategorien, IP-Adressen, Netzwerkdiensten, Softwareversionen, Datentypen und Prozessabhängigkeiten erstellt die Plattform einen präzisen Cyberrisikokontext für jedes Asset.
Risikobewertung gemäß ISO 27005
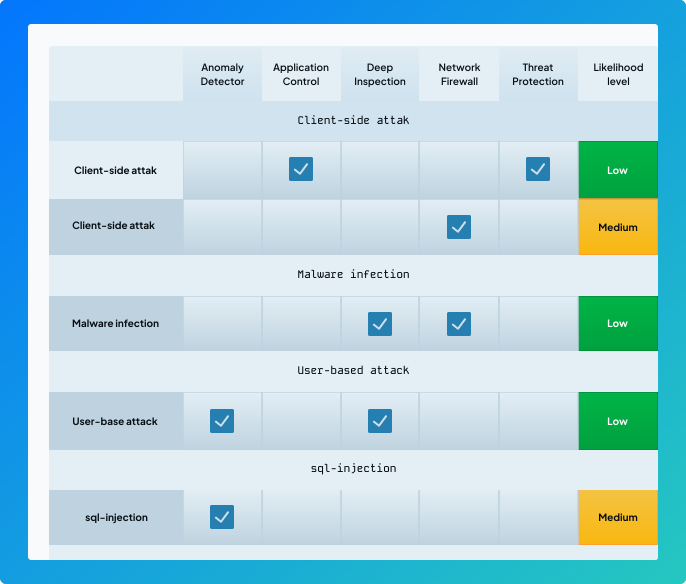
SecureVisio berechnet Cyberrisiken anhand eines transparenten, standardbasierten Modells: Das endgültige Risikoniveau ergibt sich aus der Multiplikation der Bedrohungswahrscheinlichkeit mit den geschäftlichen Auswirkungen des betroffenen Assets. Die Wahrscheinlichkeit spiegelt wider, wie leicht bestehende Kontrollmechanismen umgangen werden können, während die Auswirkungen die Kritikalität des Assets und die Sensibilität der verarbeiteten Daten berücksichtigen.
Vollständig konfigurierbare, organisationsspezifische Risikomodellierung.
Durch anpassbare Wahrscheinlichkeitsregeln, die Berücksichtigung der Kritikalität von Anlagen, Wörterbücher mit Bedrohungen und Schutzmaßnahmen sowie flexible Matrixeinstellungen passt SecureVisio die Risikoberechnungsmethode an die Besonderheiten Ihrer Umgebung an – und stellt so sicher, dass die Risikobewertung die tatsächlichen betrieblichen Auswirkungen widerspiegelt.
Sicherheitsentscheidungen sollten
durch Risikoanalysen geleitet werden

Risikoanalysen unterstützen ein besseres Management von Vorfällen und Schwachstellen

Automatisieren Sie das Risikomanagement mit Empfehlungen zu Schutzmaßnahmen

SecureVisio dient als Grundlage für die Risikoanalyse im Rahmen der NIS2-Konformität

orfälle, Risiken und Schwachstellen innerhalb einer Plattform senken die Gesamtbetriebskosten