Zautomatyzowany triaż i reakcja dzięki SOAR
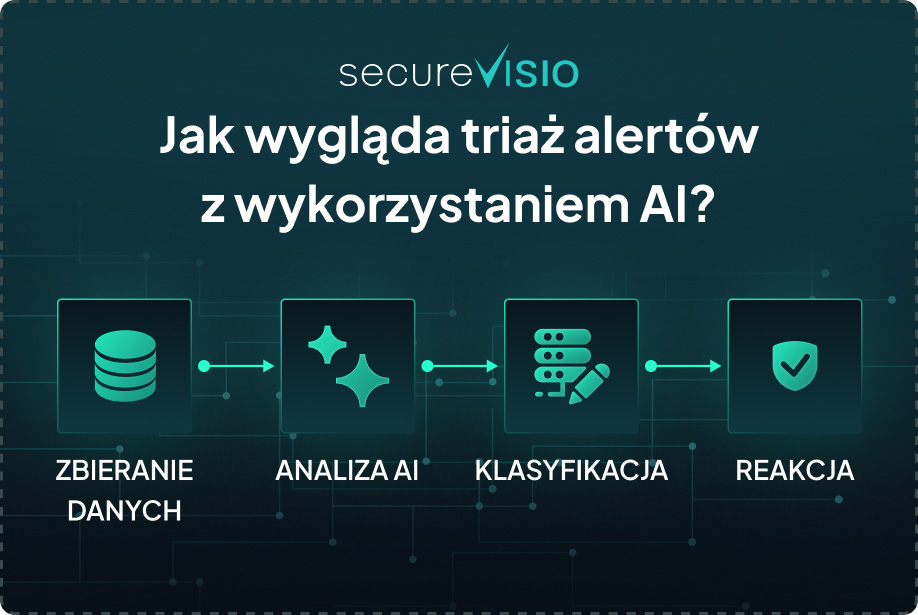
SecureVisio SOAR integruje wykrywanie anomalii w czasie rzeczywistym, analizę zachowań użytkowników, playbooki wspomagane przez AI oraz analizę wsteczną (backtracking), aby usprawnić proces triażu i reagowania. Użytkownicy mogą tworzyć własne scenariusze reakcji na incydenty z konfigurowalnymi procesami, co zapewnia zgodność z politykami ryzyka organizacji. System umożliwia skoordynowane działania naprawcze — blokowanie ruchu sieciowego, dezaktywację kont oraz powiadamianie interesariuszy.
Demo
Zautomatyzowane playbooki
z triażem wspomaganym przez AI
Centralna orkiestracja
Platforma SOAR łączy reagowanie na incydenty, CTI oraz automatyzację w jednym środowisku. Użytkownicy mogą tworzyć własne scenariusze z konfigurowalnymi opcjami dla różnych kryteriów detekcji, co zapewnia dopasowanie systemu do priorytetów organizacji.
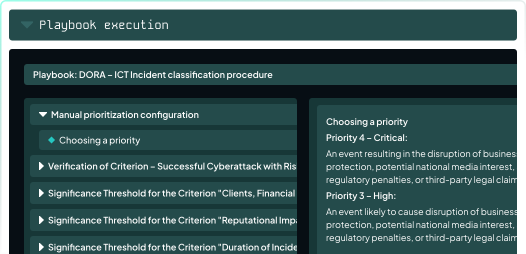
Zautomatyzowane playbooki i triaż wspomagany przez AI
Funkcja wykonywania playbooków umożliwia zarówno ręczne, jak i automatyczne reakcje za pośrednictwem wirtualnego operatora (SVBot). Zautomatyzowane scenariusze zbierają dane z zewnętrznych baz wiedzy, analizują ruch, badają aktywność użytkowników i hostów oraz dostarczają operatorom wskazówek przy użyciu AI.
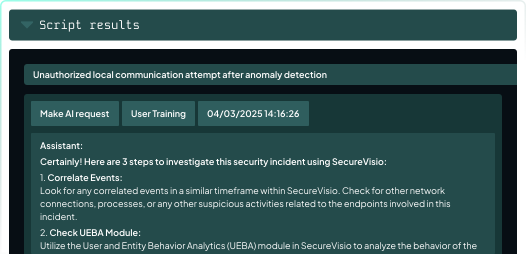
Analiza wsteczna i akcje systemowe
SecureVisio umożliwia automatyczną analizę wsteczną oraz szereg akcji systemowych, m.in. poprzez zbieranie informacji o ruchu wychodzącym, sprawdzanie systemu dla adresów IP źródłowych oraz weryfikację, czy należą do publicznych IP. Możliwe działania obejmują m.in. uruchamianie skryptów w narzędziach do analizy logów, sprawdzanie historii ruchu czy potwierdzanie adresów docelowych IP.
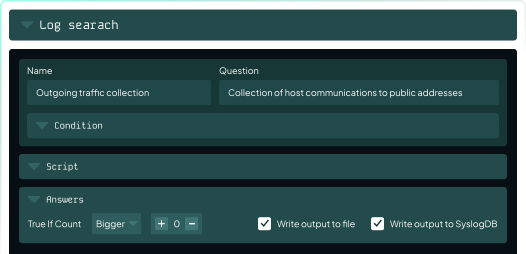
Zintegrowana reakcja i działania naprawcze
SOAR umożliwia szybkie i skoordynowane działania naprawcze. System może blokować ruch sieciowy na urządzeniach końcowych, dezaktywować konta użytkowników, weryfikować uprawnienia oraz wysyłać powiadomienia. Wszystkie działania są rejestrowane w karcie incydentu, co wspiera audyt oraz analizę po incydencie.
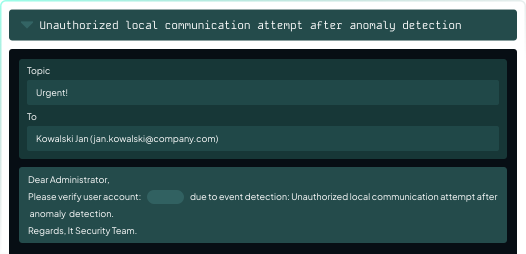
Zaawansowana analiza logów i ruchu sieciowego
SecureVisio automatycznie zbiera i analizuje informacje przekazywane do systemu w postaci logów, w tym ruch wychodzący, aktywność w sieci lokalnej oraz polecenia CMD/PowerShell. W zakładce pliki przechowywane są artefakty zebrane podczas obsługi incydentu — takie jak wyniki zapytań do zewnętrznych baz wiedzy czy rezultaty wyszukiwania w logach — co wspiera szczegółową analizę i korelację zdarzeń.
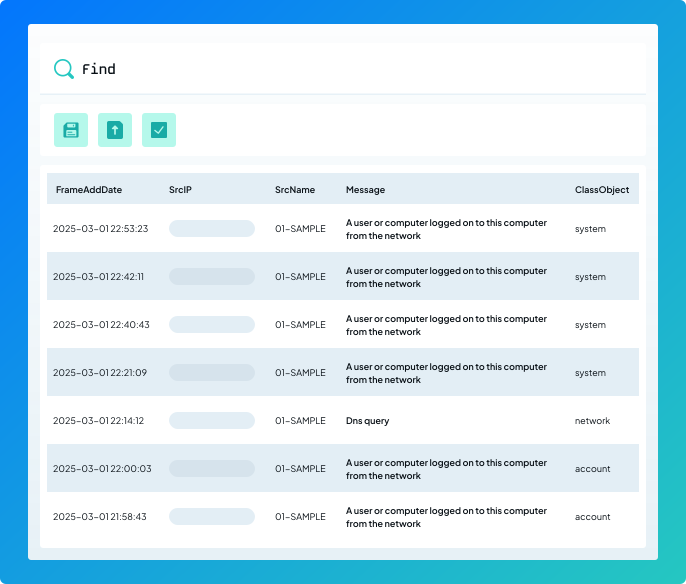
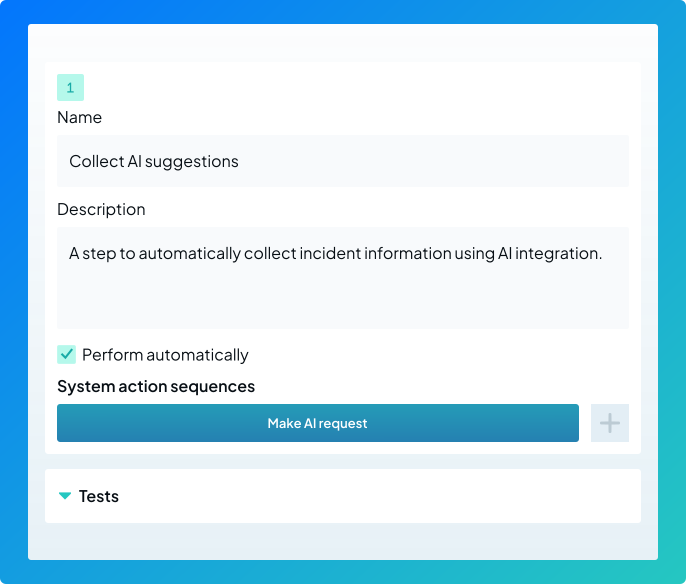
Wsparcie decyzyjne przy incydentach z wykorzystaniem AI
Wbudowana integracja SOAR z AI wspiera operatorów, rekomendując kolejne kroki analizy, takie jak korelacja zdarzeń, przegląd zachowań użytkowników czy analiza procesów. AI pomaga klasyfikować incydenty, wykrywać rzeczywiste zagrożenia oraz priorytetyzować działania naprawcze.
Analiza użytkowników i hostów
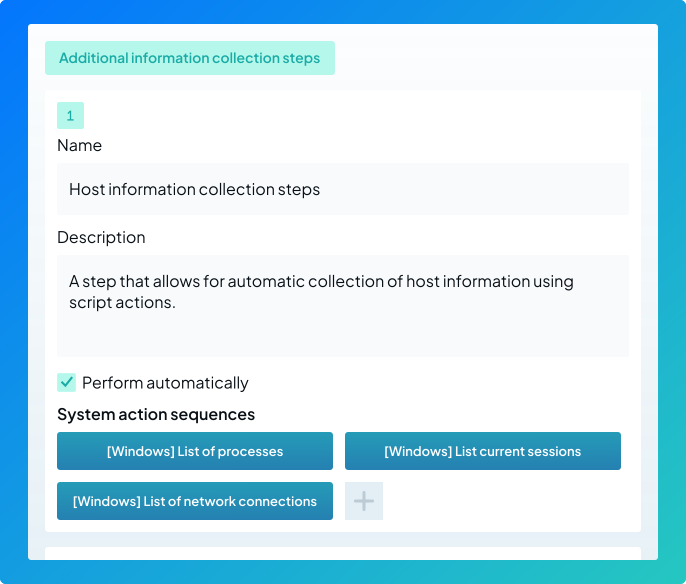
Integracja z Active Directory zapewnia szczegółowe informacje o użytkownikach i hostach. SOAR identyfikuje aktywne procesy, sesje, otwarte porty i usługi, umożliwiając dokładną ocenę potencjalnych zagrożeń i podejrzanej aktywności.
Lepsze, bardziej
zautomatyzowane reakcje

Lepsze reagowanie dzięki analizie wstecznej i akcjom systemowym

Integracja LLM w całym cyklu zarządzania incydentami automatyzuje działania

Jeden kanał komunikacji w całej organizacji

Głęboka, dwukierunkowa integracja SOAR z innymi rozwiązaniami