Inteligentny SIEM oparty o AI, kontekst z CMDB i analizę ryzyka
SecureVisio SIEM zbiera dane z całego środowiska, parsuje i normalizuje je do spójnego formatu, a następnie wzbogaca o pełny kontekst środowiskowy i ryzykowy. Nasz autorski silnik korelacji łączy informacje o zasobach z CMDB oraz oceny ryzyka z alertami SIEM, dostarczając kontekstu i wysokoprecyzyjnej priorytetyzacji zagrożeń dopasowanej do Twojego środowiska — wszystko ze wsparciem AI na każdym etapie.
Demo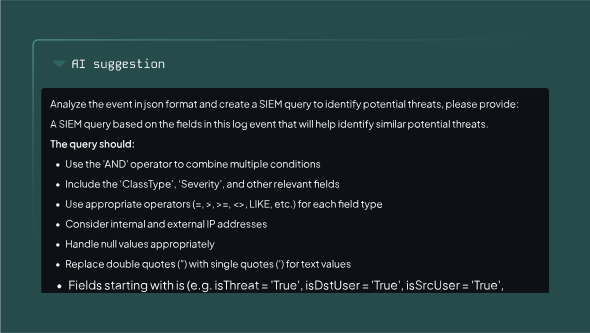
Nowa klasa rozwiązań SIEM
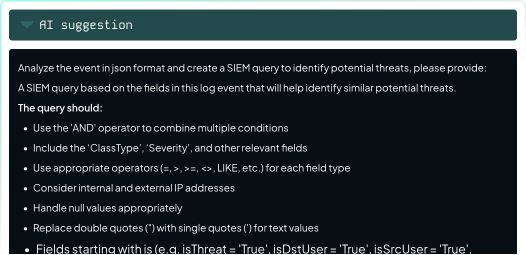
Detekcja i triaż wspierane przez AI
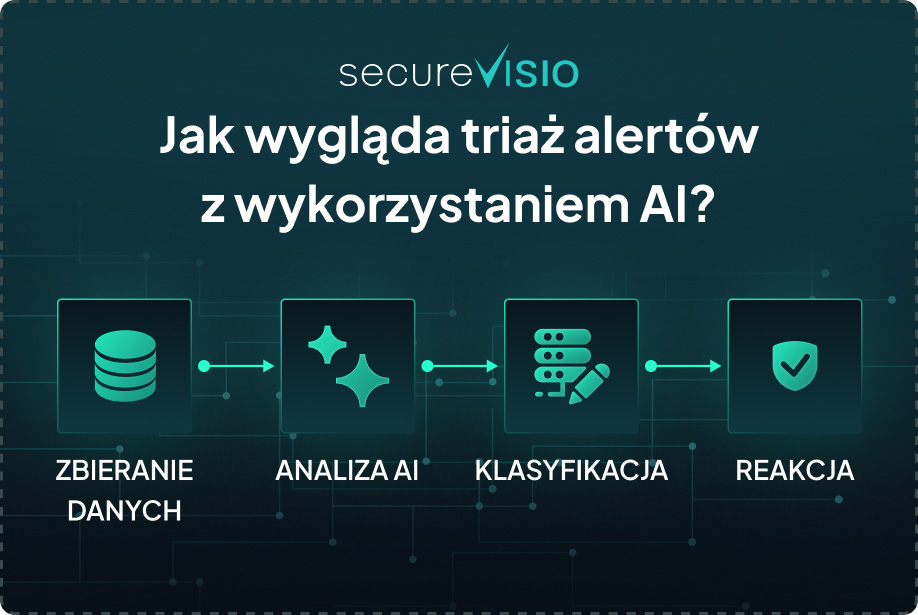
SecureVisio AI wspiera triaż alertów, pomagając w ocenie fałszywych alarmów i dostarczając szczegółowych informacji analitycznych. Nasz asystent AI wspiera threat hunting, onboardowanie danych, podsumowania oraz rekomendacje działań.
Dynamiczne generowanie ścieżek ataku
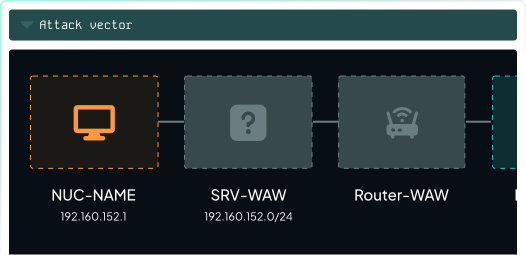
Dzięki integracji z wewnętrznym CMDB każdy alert SIEM zawiera wygenerowaną ścieżkę ataku, pokazując zespołom bezpieczeństwa, w jaki sposób atakujący mogą wykorzystać Twoją infrastrukturę — od początkowego wektora wejścia aż po krytyczne zasoby.
Poznaj swoje „krytyczne zasoby”
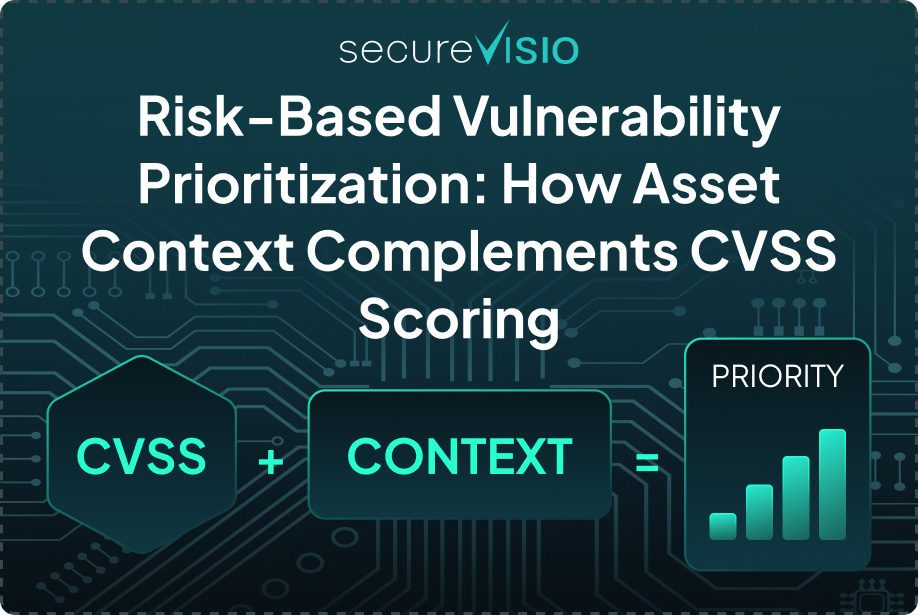
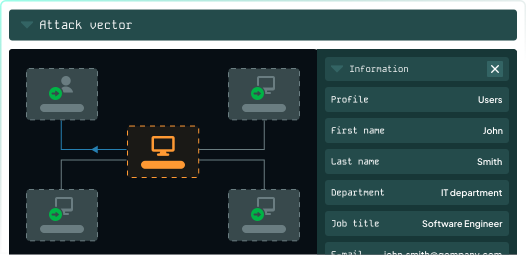
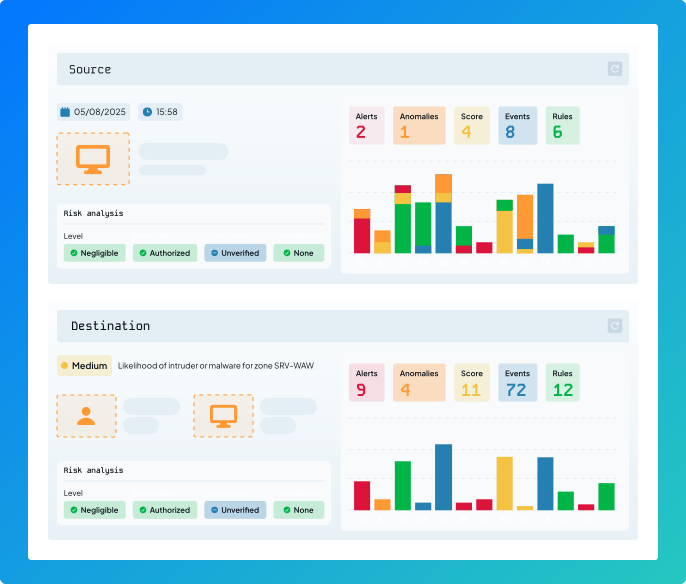
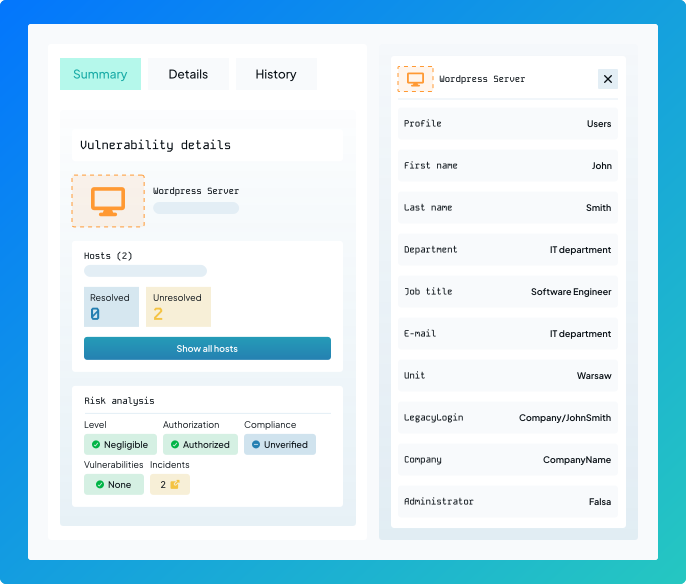
Dzięki integracji z modułami CMDB, BIA i zarządzania ryzykiem, SecureVisio wzbogaca każdy alert o dane takie jak krytyczność zasobu, właściciel systemu czy powiązane procesy biznesowe.
Pełny obraz dzięki analizie wstecznej
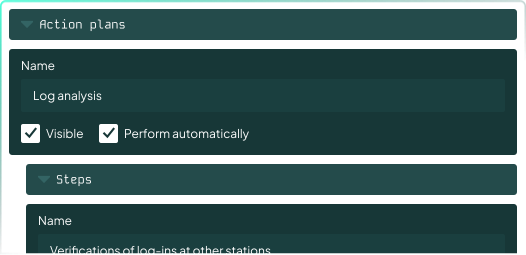
Analiza wsteczna automatycznie identyfikuje zasoby potencjalnie dotknięte podejrzaną aktywnością hosta lub użytkownika, analizuje powiązane logi źródłowe pod kątem naruszeń bezpieczeństwa, a następnie koreluje wszystkie zdarzenia, aby ujawnić zagrożenia.
Wydajny silnik korelacji i możliwości detekcji
Nasz SIEM integruje i koreluje dane zewnętrzne i wewnętrzne, w tym CMDB, oceny ryzyka, IoC, BIA oraz narzędzia cyberbezpieczeństwa firm trzecich. Dane mogą być pozyskiwane przez syslog, API, naszego agenta XDR oraz prekonfigurowane konektory. Użytkownicy mogą korzystać z ponad 500 gotowych reguł detekcji, zaawansowanego mapowania MITRE ATT&CK oraz rozbudowanego profilowania użytkowników i podmiotów.
Ujednolicona schema dla inteligentniejszej detekcji zagrożeń i łatwego onboardingu danych
Dzięki analizie i tworzeniu reguł wspieranym przez AI, SecureVisio przekształca surowe logi w użyteczną inteligencję, przyspieszając wykrywanie zagrożeń i reakcję. Schema przypominająca SQL jest intuicyjna i elastyczna, oferując szeroki zakres predefiniowanych pól i opcji — takich jak zasoby CMDB i inne dane kontekstowe — dla łatwiejszej i skuteczniejszej korelacji oraz analizy.
Wykrywaj, rozumiej i reaguj
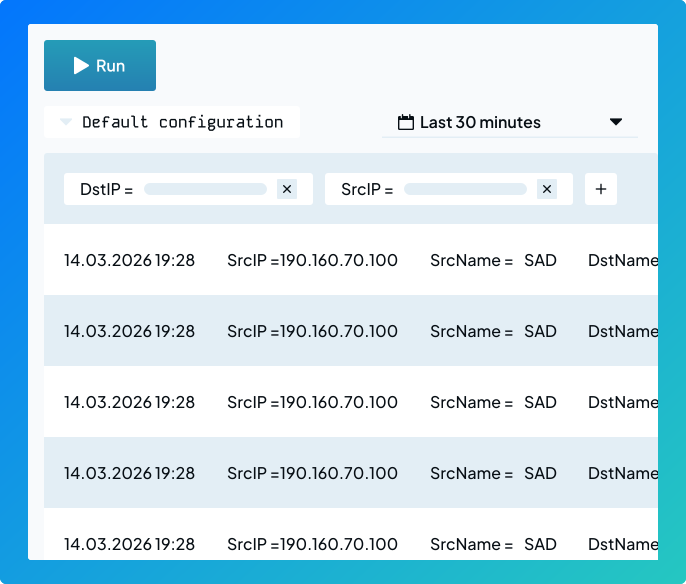
SecureVisio umożliwia tworzenie zaawansowanych zapytań poprzez intuicyjny, konfigurowalny log viewer. Analitycy mogą łatwo filtrować, korelować i eksplorować dane w wielu widokach — tabelarycznym, tekstowym lub surowym — używając dynamicznych zapytań zbliżonych do SQL, które upraszczają analizy i przyspieszają wykrywanie zagrożeń.
Jesteśmy inną klasą
rozwiązań SIEM

Platforma dostępna zarówno w chmurze, jak i lokalnie (on-premise)

Wsparcie AI usprawnia zarządzanie incydentami i przyspiesza proces nauki

SecureVisio może stanowić bazę dla programów, takich jak CTEM

Integracja incydentów, ryzyka i podatności w jednej platformie obniża TCO