











Wie sieht die Alert-Triage mit KI aus?

21.07.2026
Alert-Triage in SecureVisio – wirksame Klassifizierung als Fundament der Sicherheit
SOC-Operatoren analysieren täglich Hunderte, oft Tausende von Alerts, um diejenigen herauszufiltern, die tatsächlich auf einen Sicherheitsvorfall hindeuten können. In der Praxis besteht die größte Herausforderung nicht in der Erkennung eines Ereignisses selbst, sondern in seiner korrekten Klassifizierung und in der schnellen Einleitung geeigneter Maßnahmen.
Die Antwort auf diese Herausforderung ist das SOAR-Modul des Systems SecureVisio, genauer gesagt der Mechanismus der automatischen Triage, der unmittelbar nach der Erkennung eines potenziell vorfallrelevanten Ereignisses gestartet wird.
SecureVisio entwickelt seit vielen Jahren Funktionen zur automatischen Klassifizierung von Bedrohungen. Eines der grundlegenden Elemente ist die Integration mit externen Wissensdatenbanken, die es ermöglicht zu prüfen, ob das Log, das das Ereignis ausgelöst hat, Indicators of Compromise (IoC) enthält. Werden diese bestätigt, kann das System den Status des Tickets automatisch von einem potenziellen Ereignis in einen Sicherheitsvorfall ändern und den Reaktionsprozess starten.
In der neuesten Version SecureVisio 6.0 wurde die Triage-Ebene um einen KI-Assistenten erweitert, der vordefinierte Prompts nutzt. Dadurch wurde der Klassifizierungsprozess um eine Kontextanalyse ergänzt, die von einem Sprachmodell durchgeführt wird.
In diesem Artikel wird der Standardprozess der Triage in SecureVisio vorgestellt sowie die Art und Weise, wie er um den Einsatz künstlicher Intelligenz erweitert wurde. Abschließend werden auch Beispiele für die tatsächliche Klassifizierung eines Ereignisses mit dem KI-Assistenten gezeigt.
Warum ist die Triage so wichtig?
Bei SecureVisio-Implementierungen treffen wir sowohl auf umfangreiche SOC-Teams als auch auf kleine Teams mit lediglich einem bis drei Operatoren. Unabhängig von der Größe der Organisation sollte das System die Analysten bereits in der ersten Phase der Ticketbearbeitung unterstützen und dabei helfen, tatsächliche Vorfälle von unwesentlichen Ereignissen oder Fehlalarmen zu unterscheiden.
In der Standardkonfiguration von SecureVisio wird die Triage automatisch mithilfe von Bearbeitungs-Playbooks durchgeführt, die direkt nach der Erstellung eines Ereignisses gestartet werden. Der Operator kann den Klassifizierungsprozess auch manuell starten, und das System bietet einen Mechanismus zur automatischen Wiederaufnahme der Aktivität, der eine erneute Analyse des Tickets nach Ablauf einer festgelegten Zeit ermöglicht.
Automatische Wiederaufnahme der Aktivität
Der Mechanismus der automatischen Wiederaufnahme der Aktivität ermöglicht es, eine Inaktivitätszeit zu definieren, nach deren Ablauf das System das ausgewählte Bearbeitungs-Playbook erneut startet.
Am häufigsten wird diese Funktionalität als Bestandteil eines Eskalationsplans genutzt. Sie erlaubt es nicht nur, die zuständigen Personen über eine ausbleibende Reaktion auf ein Ticket zu informieren, sondern auch die Analyse des Ereignisses automatisch zu wiederholen. Dadurch kann SecureVisio erneut prüfen, ob seit der ersten Analyse IoC-Indikatoren oder andere Informationen in externen Wissensquellen aufgetaucht sind.
SVBot – Automatisierung des Incident-Handling-Prozesses
Die automatische Triage ist die erste Phase der Vorfallbearbeitung, doch SecureVisio geht einen Schritt weiter und bietet die Möglichkeit einer vollständigen Automatisierung der Reaktion mithilfe von SVBot – einem virtuellen Operator, der für die Ausführung von SOAR-Playbooks verantwortlich ist.
SVBot kann unter anderem auf Informationen zurückgreifen, die im PAM gesammelt wurden, und automatisierte Reaktionsmaßnahmen gemäß den vorbereiteten Verfahren durchführen.
Im Kontext der Triage ist SVBot für den Start von Playbooks zuständig, die externe Daten analysieren. Er überprüft Informationen in Lösungen wie:
- BarracudaCentral,
- Cisco Talos,
- FortiGuard,
- urlscan.io,
- ThreatMiner,
- URLHaus
- sowie vielen weiteren Threat-Intelligence-Quellen.
Auf Grundlage der erzielten Ergebnisse kann das System den Status des Tickets automatisch in einen Sicherheitsvorfall ändern und zu den weiteren Phasen des Reaktionsprozesses übergehen.
Triage mit Unterstützung des KI-Assistenten
In der Version SecureVisio 6.0 wurde der Triage-Prozess um den Einsatz eines KI-Assistenten erweitert, der auf Basis vordefinierter Prompts arbeitet.
Das Modell analysiert Kontextinformationen zum Ereignis sowie Daten aus externen Wissensdatenbanken. Anschließend erstellt es Antworten, die bei der automatischen Klassifizierung des Tickets verwendet werden oder den Operator bei der Entscheidungsfindung unterstützen können.
Die Konfiguration des KI-Assistenten ermöglicht:
- das Führen eines fortlaufenden Gesprächskontexts,
- das Starten neuer Konversationen mit einem eigenen Prompt,
- das Anhängen der letzten mit dem Vorfall verbundenen Frames,
- die Weitergabe von Ergebnissen früherer Aktionen,
- die Nutzung der Ereignishistorie,
- die Analyse von Detection-Regeln,
- das Speichern von Antworten in einer Zwischenablage, die von weiteren Schritten der SOAR-Playbooks genutzt werden kann.
Einige Worte zum KI-Assistenten
SecureVisio ist mit OpenAI kompatibel und kann dadurch sowohl mit kommerziellen Modellen als auch mit Open-Source-Modellen wie Gemma oder Qwen zusammenarbeiten.
Die Modelle können lokal oder in der Cloud betrieben werden. Bei der Nutzung externer Dienste ist der Einsatz von Mechanismen zur Anonymisierung der an das KI-Modell übergebenen Daten möglich.
Das System stellt außerdem fertige Modelle und Prompt-Sets über den Dienst SVCenter bereit, über den die Anwender Updates für SecureVisio, Sicherheitsregeln, Parser sowie die übrigen Systemkomponenten beziehen.
Für Administratoren wurde ein Satz fertiger Prompts vorbereitet, der unter anderem Folgendes umfasst:
- Analyse von Vorfällen,
- Analyse von Schwachstellen,
- Analyse von Logs,
- Klassifizierung von Ereignissen,
- Unterstützung bei der Erstellung von Detection-Regeln,
- Generierung von Skriptaktionen.
Beispiel für den realen Einsatz des KI-Assistenten während der Triage
Im dargestellten Beispiel wurde im System SecureVisio ein Ticket mit dem Namen “Suspicious File Execution with C2 Communication” erstellt.
Nach Durchführung der Standard-Triage und der Überprüfung der Informationen in externen Threat-Intelligence-Datenbanken wurde das Playbook an den KI-Assistenten übergeben.
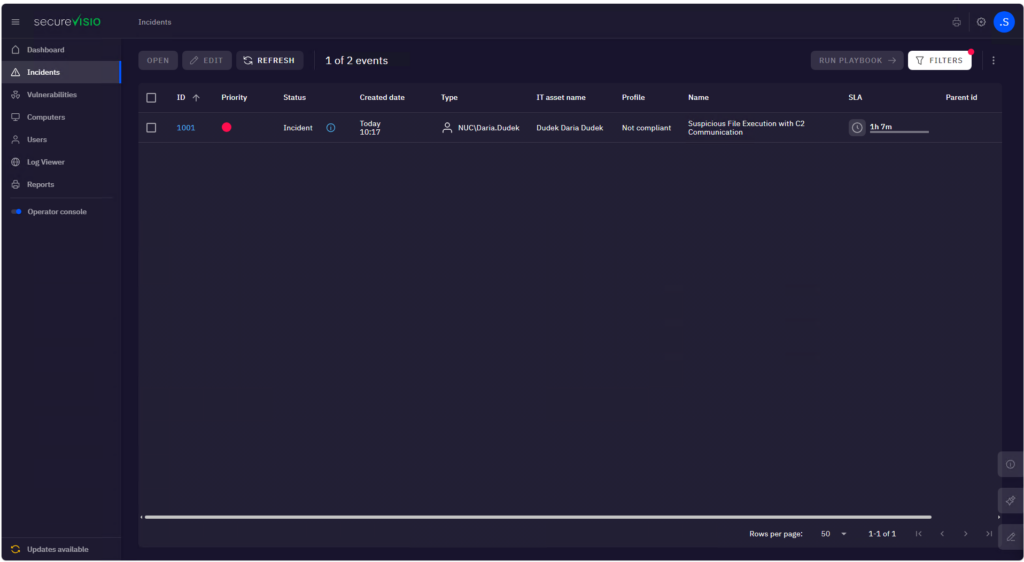
Abbildung 1 Angelegtes Ticket im System SecureVisio
Schritt 1. Entscheidung – handelt es sich um einen Vorfall?
Der erste Prompt beantwortet ausschließlich eine Frage:
Deuten die gesammelten Informationen auf einen Sicherheitsvorfall hin?
Das Modell analysiert unter anderem:
- den gestarteten Prozess,
- den Namen und den Speicherort der Datei,
- den Kontext von Benutzer und Host,
- den übergeordneten Prozess,
- die Netzwerkkommunikation,
- Verbindungen zu externen Adressen,
- DNS-Anfragen,
- Versuche der Persistenz,
- den Datentransfer,
- die Reputation der IoC,
- die zeitliche Korrelation der Ereignisse.
Die Antwort des Modells beschränkt sich auf ein einziges Wort:
yes oder no.
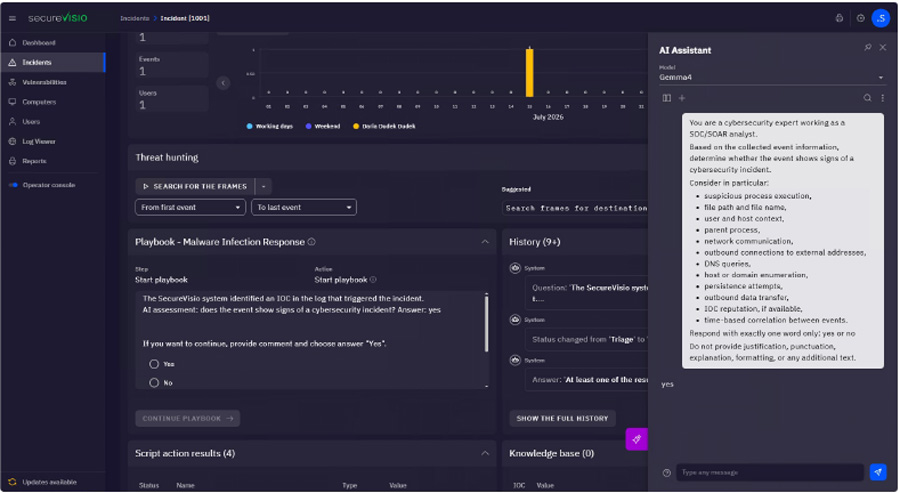
Abbildung 2 Entscheidung des KI-Assistenten
Im dargestellten Fall gab das Modell die Antwort “yes” zurück, was für den Operator eine eindeutige Information darstellt, dass das analysierte Ticket als Sicherheitsvorfall und nicht als False Positive behandelt werden sollte.
Schritt 2. Empfehlung weiterer Maßnahmen
Nach der Bestätigung des Vorfalls wird ein zweiter Prompt ausgeführt, dessen Aufgabe darin besteht, eine Empfehlung für den nächsten Schritt für den SOC-Operator zu erstellen.
Je nach Grad der Erkennungssicherheit kann das Modell Folgendes empfehlen:
- das Sammeln zusätzlicher Informationen,
- die Überprüfung der Aktivität,
- das Blockieren der IoC-Indikatoren,
- das Beenden des verdächtigen Prozesses,
- die Prüfung von Persistenzmechanismen,
- die Isolierung des Hosts im Falle einer bestätigten Kompromittierung.
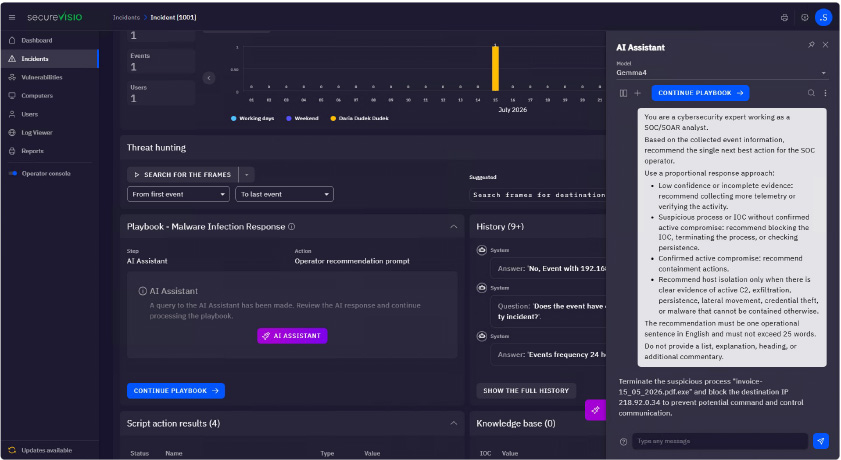
Abbildung 3 Empfehlung von Maßnahmen
Im besprochenen Beispiel enthielt die Antwort den Hinweis auf den verdächtigen Prozess sowie auf die zu blockierende Netzwerkadresse. Auf dieser Grundlage startete SecureVisio die entsprechenden Reaktionsmaßnahmen und übergab die Befehle an die XDR-Agenten.
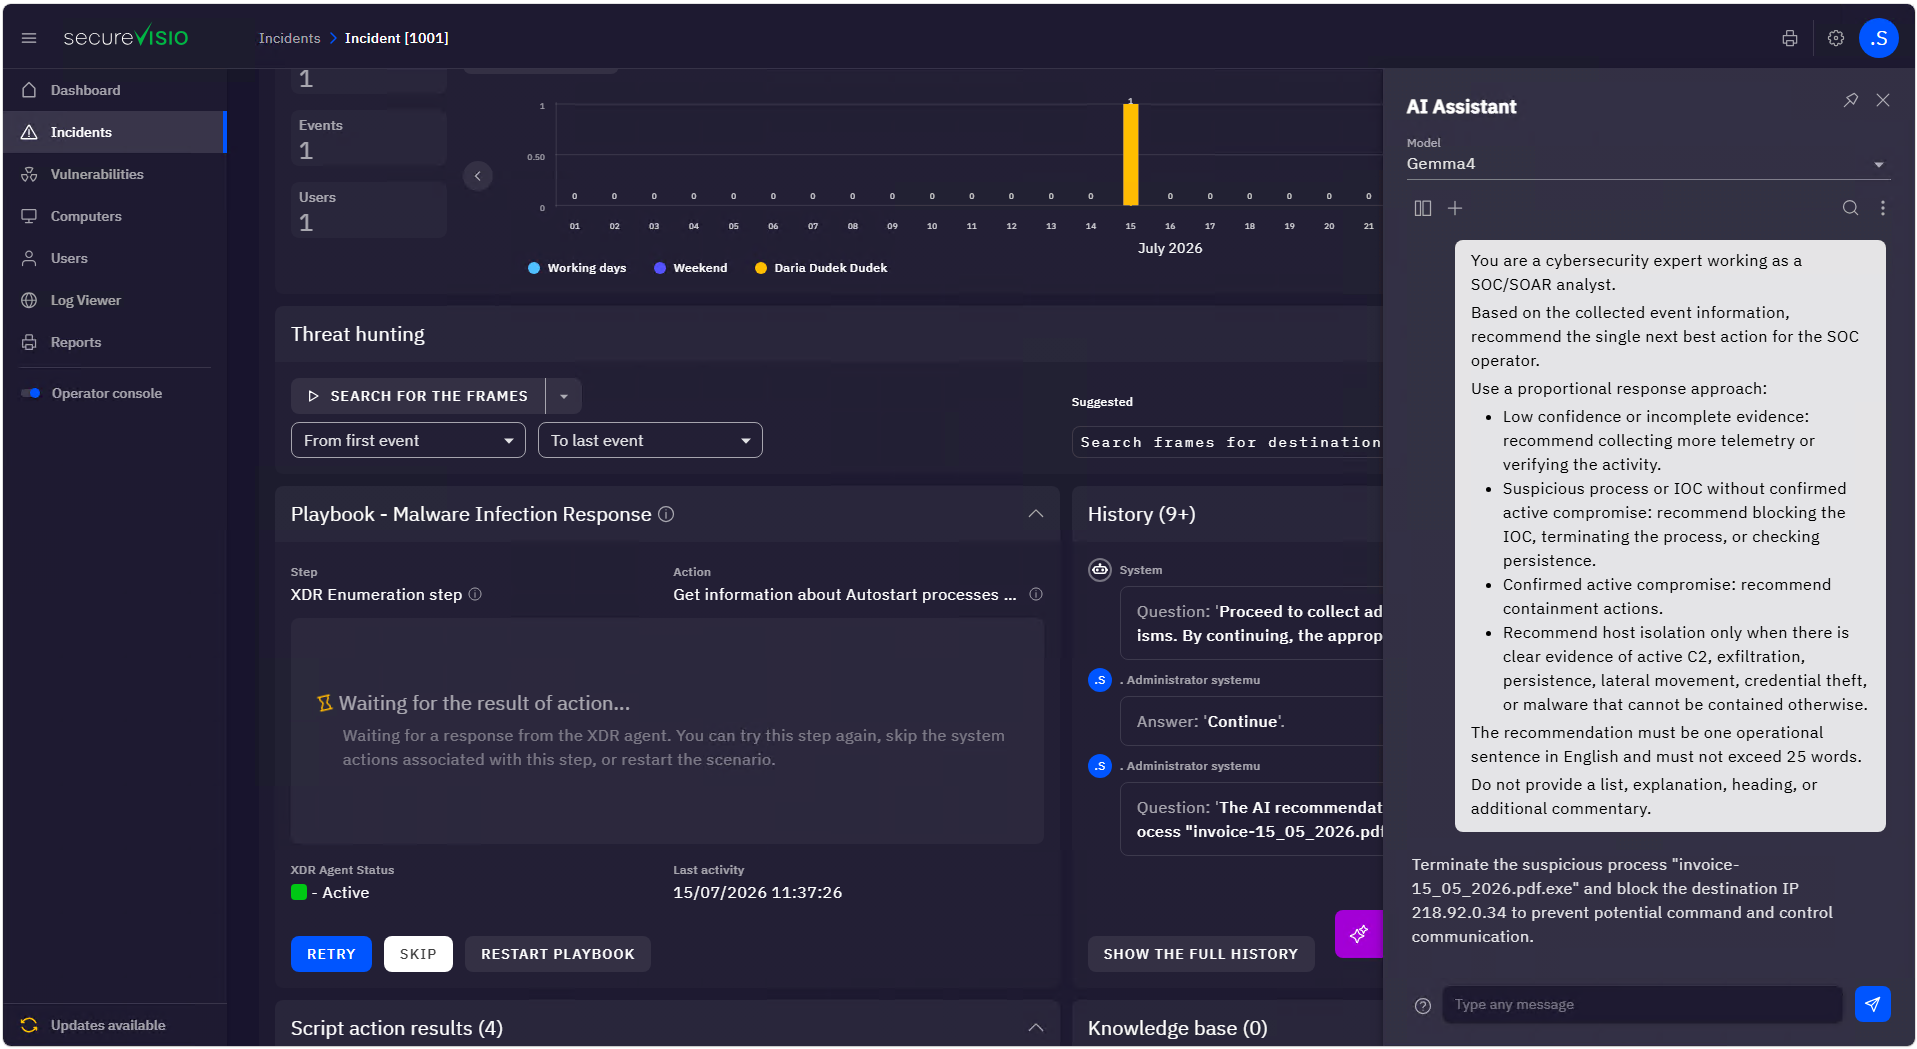
Abbildung 4 Auf den Agenten ausgeführte Aktionen
Schritt 3. Validierung der durchgeführten Maßnahmen
Die letzte Phase ist die Überprüfung der Wirksamkeit der Reaktion.
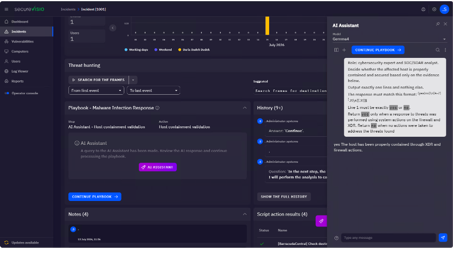
Abbildung 5 Validierung der durchgeführten Maßnahmen
Der KI-Assistent analysiert die Historie der während der Vorfallbearbeitung dokumentierten Tätigkeiten und bewertet, ob alle erforderlichen Maßnahmen korrekt durchgeführt wurden.
Dadurch lässt sich die Vollständigkeit des Reaktionsprozesses noch vor dem Schließen des Tickets automatisch überprüfen.
Fazit
Moderne SOAR-Systeme setzen künstliche Intelligenz immer häufiger nicht als Ersatz für den SOC-Operator ein, sondern als Werkzeug zur Unterstützung der Entscheidungsfindung. Im Fall von SecureVisio stellt der KI-Assistent eine natürliche Erweiterung des bestehenden Triage-Prozesses dar und nutzt dabei sowohl Kontextdaten als auch Informationen aus Threat-Intelligence-Plattformen.
Der Einsatz von KI ermöglicht es, die Zeit für die Klassifizierung von Ereignissen zu verkürzen, den Entscheidungsprozess zu vereinheitlichen und die Anzahl der Fehlalarme zu reduzieren, die eine manuelle Analyse erfordern. Besonders bedeutsam ist dies in Organisationen mit kleinen SOC-Teams, in denen die Automatisierung die Effizienz der Arbeit der Operatoren erheblich steigert.
Das dargestellte Beispiel zeigt, dass der Einsatz des KI-Assistenten in drei einfachen Schritten Folgendes ermöglicht:
- automatisch zu bestimmen, ob das analysierte Ereignis ein Sicherheitsvorfall ist,
- eine Empfehlung für weitere Maßnahmen für den Operator zu erstellen,
- die Korrektheit der durchgeführten Reaktion zu überprüfen.
Die Verbindung klassischer SOAR-Mechanismen, der Integration mit Threat-Intelligence-Plattformen und der Möglichkeiten von Sprachmodellen führt dazu, dass der Triage-Prozess nicht nur schneller, sondern auch konsistenter und wiederholbarer wird. Dadurch können sich die Operatoren auf die Analyse tatsächlicher Bedrohungen konzentrieren, anstatt Zeit für die manuelle Überprüfung einer großen Anzahl von Alerts aufzuwenden.
Alert-Triage in SecureVisio - wirksame Klassifizierung als Fundament der SicherheitWarum ist die Triage so wichtig?Automatische Wiederaufnahme der AktivitätSVBot - Automatisierung des Incident-Handling-ProzessesTriage mit Unterstützung des KI-AssistentenEinige Worte zum KI-AssistentenBeispiel für den realen Einsatz des KI-Assistenten während der TriageFazit




