



Kontext und KI im Incident Management

21.07.2026
Moderne SOC-Zentren müssen enorme Mengen an Sicherheitsereignissen verarbeiten, weshalb die Wirksamkeit der Operatoren nicht nur von ihrer Erfahrung abhängt, sondern auch von der Qualität der während der Analyse verfügbaren Informationen sowie vom Grad der Prozessautomatisierung. SecureVisio wurde so konzipiert, dass es die Operatoren in jeder Phase der Vorfallbearbeitung unterstützt – von der Klassifizierung über die Kontextanalyse bis hin zur Entscheidungsfindung und zur Validierung der durchgeführten Maßnahmen mithilfe von Mechanismen der künstlichen Intelligenz.
Die Bearbeitung eines Vorfalls in SecureVisio beginnt mit seiner ersten Klassifizierung durch SVBot, also durch ein virtuelles Mitglied des SOC-Teams. Dieser Mechanismus analysiert die im Ereignis enthaltenen Informationen und greift dabei sowohl auf die interne Wissensdatenbank als auch auf externe Quellen zu Bedrohungsinformationen (Threat Intelligence) zurück. Dadurch lässt sich schnell feststellen, ob das Log, das den Vorfall ausgelöst hat, bekannte Indicators of Compromise (IoC – Indicators of Compromise) enthält.
Ein weiteres Element zur Unterstützung des Operators ist das Modul UEBA (User and Entity Behavior Analytics). Es nutzt fünf Algorithmen des maschinellen Lernens, um Abweichungen vom typischen Verhalten von Benutzern und Assets zu identifizieren, und ermöglicht so die Erkennung von Anomalien, die häufig das erste Signal eines sich entwickelnden Angriffs darstellen.
Eine wesentliche Rolle spielt auch die CMDB, die in SecureVisio als Kontext bezeichnet wird. Dabei handelt es sich um eine elektronische Dokumentation der IT-Umgebung, die technische und geschäftliche Informationen zu allen überwachten Assets enthält. Die im Kontext gesammelten Daten werden vom System laufend während der Vorfallanalyse genutzt und liefern dem Operator ein vollständiges Bild der Lage.
Im weiteren Verlauf des Artikels werden die im Kontext von SecureVisio gespeicherten Informationen vorgestellt, die Art und Weise, wie künstliche Intelligenz zur Automatisierung der Vorfallbearbeitung eingesetzt wird, sowie die Mechanismen, die den Operator bei der Bewertung unterstützen, ob das analysierte Ereignis einen tatsächlichen Sicherheitsvorfall oder lediglich einen Fehlalarm darstellt. Der Artikel schließt mit Beispielen für den realen Einsatz der beschriebenen Funktionen samt Screenshots aus dem System.
Die wichtigsten Erkenntnisse
- Der Kontext (CMDB) stellt die zentrale Informationsquelle dar, die während der Vorfallanalyse genutzt wird.
- Der KI-Assistent unterstützt die Operatoren beim Zusammenfassen von Ereignissen, beim Empfehlen von Maßnahmen, bei der Entscheidungsfindung sowie bei der Validierung der durchgeführten Analyse.
- SecureVisio bietet eine mehrschichtige Unterstützung, die den Prozess der Vorfallbearbeitung automatisiert und die Reaktionszeit verkürzt.
Warum ist der Kontext so wichtig?
Die CMDB ist eine der wichtigsten Informationsquellen im System SecureVisio. Die im Kontext gesammelten Daten haben unmittelbaren Einfluss auf die Risikoanalyse, die Priorisierung von Vorfällen sowie die Festlegung, welche Schwachstellen und Bedrohungen zuerst bearbeitet werden sollten.
Gleichzeitig ermöglicht der Kontext dem Operator, den Verlauf des Vorfalls durch die Darstellung des Angriffsvektors nachzuvollziehen. Dieser Mechanismus zeigt den vollständigen Ausbreitungsweg der Bedrohung – von der Quelle des Angriffs über die weiteren Elemente der Infrastruktur bis hin zum Zielasset. Dadurch kann der Operator schnell den Umfang des Vorfalls sowie die möglichen Folgen seines Auftretens bestimmen.
Jedes Element des Angriffsvektors ist interaktiv und ermöglicht den sofortigen Zugriff auf detaillierte technische und geschäftliche Informationen zum jeweiligen Asset. Der Operator kann auf einfache Weise unter anderem den Systemeigentümer, die realisierten Geschäftsprozesse, den Kritikalitätsgrad oder die Verbindungen zu anderen Elementen der Infrastruktur prüfen.
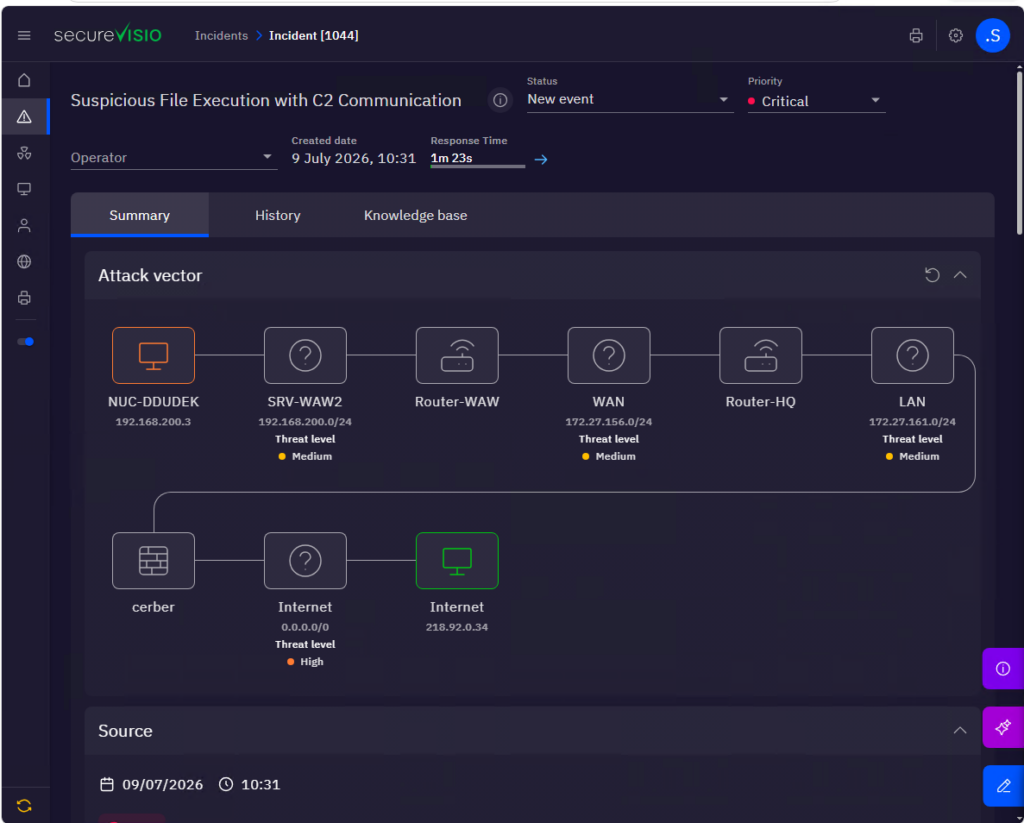
Abbildung 1 Angriffsvektor auf der Vorfallkarte
Muss die CMDB manuell aufgebaut werden?
Das ist eine der am häufigsten gestellten Fragen von Organisationen, die mit SecureVisio zu arbeiten beginnen. Die Antwort lautet: nein.
SecureVisio automatisiert den Prozess des Aufbaus der CMDB mithilfe dedizierter Detection-Regeln, die bereits zu Beginn der Systemimplementierung bereitgestellt werden. Die Regeln analysieren Daten, die aus verschiedenen Quellen eingehen, etwa aus Firewalls, EDR-Systemen, Netzwerkgeräten oder anderen Log-Quellen. Auf Grundlage der gesammelten Informationen identifiziert das System automatisch neue Assets, fügt sie der CMDB hinzu und ergänzt ihre Beschreibung um weitere technische und geschäftliche Informationen.
Die zweite Datenquelle für den Aufbau des Kontexts sind Schwachstellenscanner. Dank der bidirektionalen Integration kann SecureVisio die Ergebnisse von Discovery-Scans nutzen, um die CMDB automatisch zu erstellen und zu aktualisieren. Dadurch lässt sich die Dokumentation der Umgebung ohne manuelle Administration auf dem aktuellen Stand halten.
Einige Worte zum KI-Assistenten
SecureVisio ermöglicht die Integration mit Sprachmodellen, die mit der OpenAI-Schnittstelle kompatibel sind. Das bedeutet, dass sowohl kommerzielle Modelle als auch lokal betriebene Open-Source-Modelle wie Gemma oder Qwen genutzt werden können. Je nach den Anforderungen der Organisation kann die Kommunikation mit dem Modell lokal oder über Cloud-Dienste erfolgen. Ein zusätzlicher Mechanismus zur Erhöhung der Sicherheit ist die Anonymisierung der an die KI-Modelle übergebenen Daten.
Das System stellt außerdem fertige Modelle und Konfigurationen über den Dienst SVCenter bereit, über den die Anwender Updates für SecureVisio, neue Sicherheitsregeln, Parser sowie weitere Systemkomponenten beziehen.
Der KI-Assistent verfügt über einen Satz fertiger Prompts für unterschiedliche Anwendungsfälle. Diese umfassen die Analyse von Vorfällen, Schwachstellen, Logs und Ereignissen und unterstützen die Operatoren zudem bei der Erstellung von Korrelationsregeln und Skriptaktionen sowie bei der Automatisierung von Sicherheitsprozessen.
Praktischer Einsatz von KI-Mechanismen im Kontext eines Vorfalls
Ein Beispiel für die Anwendung der beschriebenen Funktionen ist der Vorfall “Suspicious Log Truncation”, der automatisch vom System erkannt wurde.
In den weiteren Phasen der Analyse kann der Operator die im Kontext gesammelten Informationen, die Ergebnisse des UEBA-Moduls sowie die vom KI-Assistenten erstellten Empfehlungen nutzen. Die Kombination dieser drei Informationsquellen erlaubt es, den Charakter des Ereignisses deutlich schneller zu bewerten, die Anzahl der Fehlalarme zu begrenzen und die richtigen Maßnahmen zur Vorfallbearbeitung zu ergreifen.
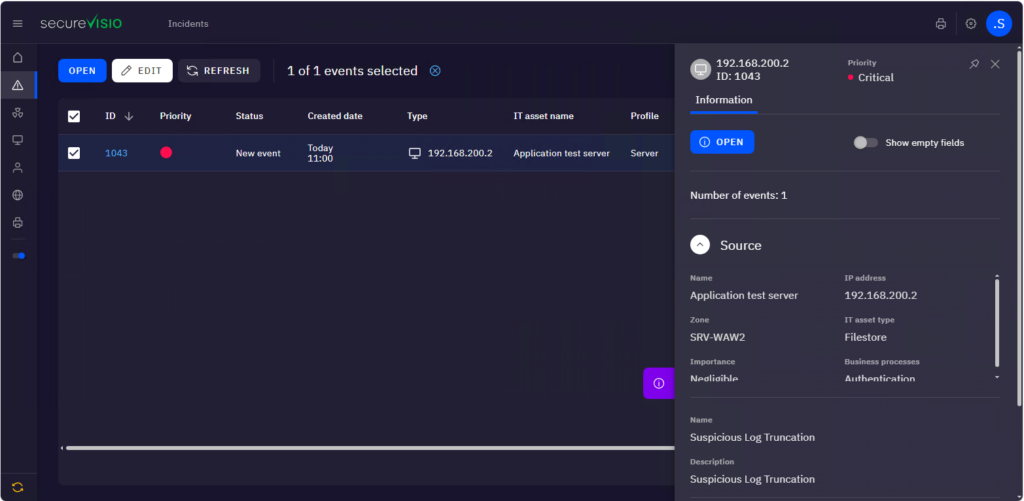
Abbildung 2 Formular potenziell vorfallrelevanter Ereignisse
Nach der Erkennung des Ereignisses stufte SecureVisio dessen Priorität automatisch als kritisch ein. Diese Bewertung erfolgte ohne Beteiligung des Operators auf Grundlage von drei grundlegenden Elementen:
- der Bedeutung des Assets für die Organisation,
- der Priorität der Sicherheitsregel, die das Ereignis erkannt hat,
- integrierten Priorisierungsregeln, die zusätzlichen Geschäftskontext berücksichtigen, z. B. die Information darüber, ob auf dem jeweiligen Asset ein kritischer Geschäftsprozess ausgeführt wird.
Bereits in der Vorfallliste erhält der Operator grundlegende Informationen zum Asset. Im Panel auf der rechten Seite werden die wichtigsten Kontextdaten dargestellt, etwa die Sicherheitszone, der Asset-Typ, dessen Name sowie der Grad seiner Bedeutung für die Organisation.
Im dargestellten Beispiel weist das System darauf hin, dass das Ereignis ein Asset betrifft, das sich in der Sicherheitszone SRV-WAW2 befindet, als FileStore klassifiziert ist und den Namen Application Test Server trägt. Gleichzeitig informiert der Kontext darüber, dass es sich um ein Asset mit geringem Geschäftswert handelt.
Nach dem Öffnen des Vorfalls gelangt der Operator in die Zusammenfassungsansicht, die den zentralen Ort für die Durchführung der Analyse darstellt.
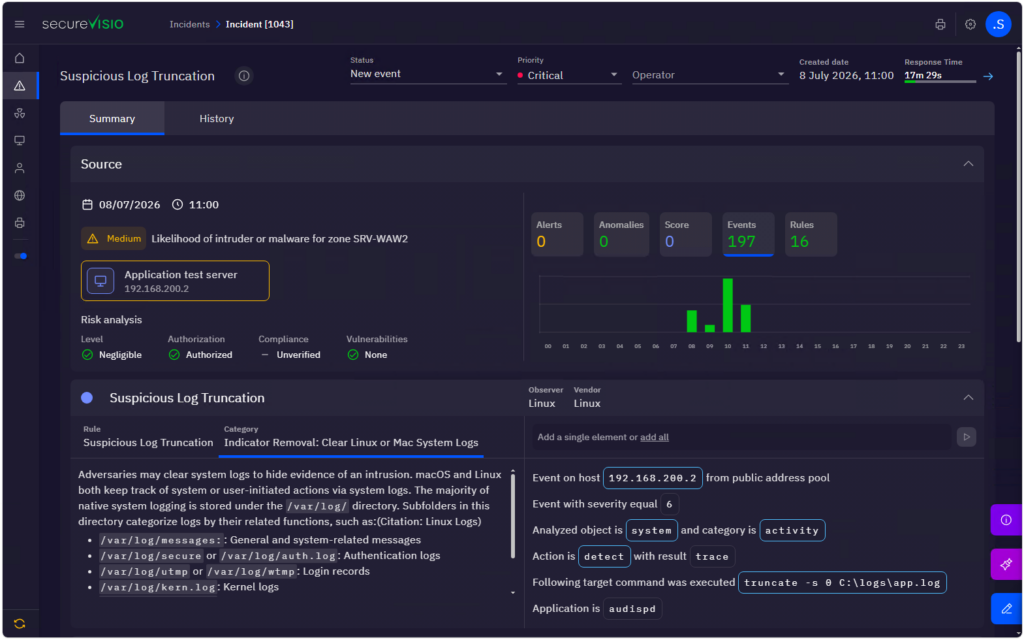
Abbildung 3 Zusammenfassungskarte des Vorfallereignisses
In dieser Phase präsentiert SecureVisio sämtliche für die Entscheidungsfindung erforderlichen Informationen. Der Operator hat Zugriff auf:
- Kontextdaten, die das Asset beschreiben,
- die Ergebnisse der Verhaltensanalyse UEBA,
- die Beschreibung der Technik und Taktik gemäß der MITRE-ATT&CK-Matrix,
- die detaillierte Beschreibung des Logs, die auf Basis der geparsten Felder erstellt wurde.
Besondere Aufmerksamkeit verdient der ausgeführte Befehl:
truncate -s 0 C:\logs\app.log
Dieser Befehl bedeutet, dass die Größe der Datei app.log auf null gesetzt, also ihr Inhalt gelöscht wurde. Allein die Information über die Ausführung dieser Operation könnte auf einen Versuch hindeuten, Spuren nach einem Angriff zu verwischen. Dank der Kontextdaten weiß der Operator jedoch, dass das Ereignis eine Testumgebung mit geringer geschäftlicher Bedeutung betrifft.
Es lässt sich daher vermuten, dass die Logdatei im Rahmen standardmäßiger Arbeiten zum Testen der Anwendung geleert wurde und nicht infolge der Handlungen eines Angreifers. Bereits in dieser Phase erlaubt die Analyse des Kontexts, das Ereignis als potenziellen Fehlalarm einzustufen.
Diese Bewertung lässt sich zusätzlich mithilfe des KI-Assistenten überprüfen.
Schritt 1. Übergabe der Vorfallinformationen an den KI-Assistenten
Der Operator nutzt einen fertigen Prompt, der für die Analyse von Vorfällen vorgesehen ist. Der Assistent erhält sämtliche von SecureVisio gesammelten Informationen, darunter die Beschreibung des Ereignisses, die Kontextdaten sowie die technischen Informationen zum Log.
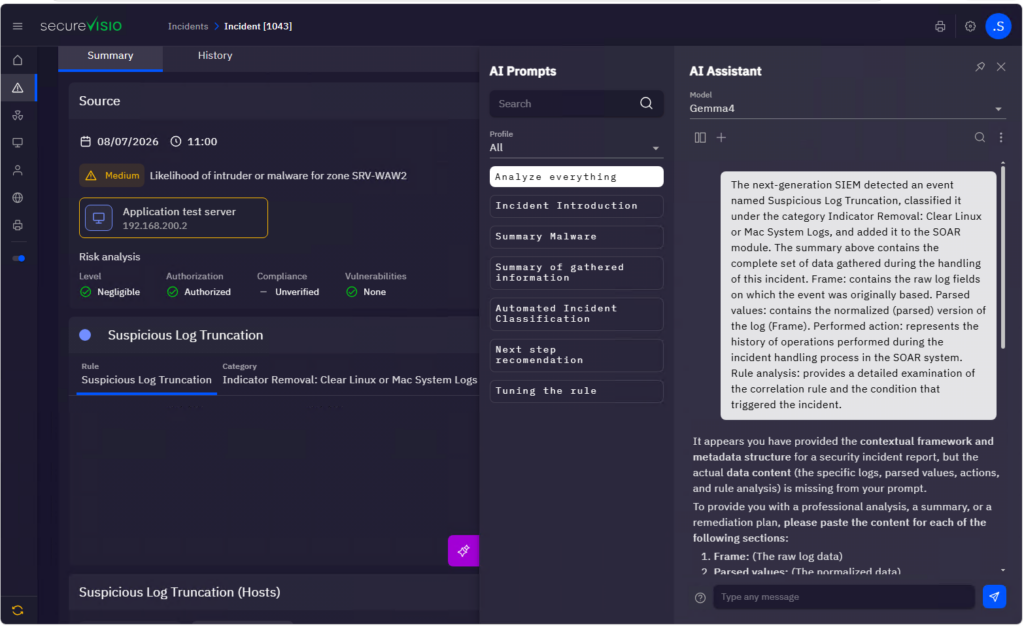
Abbildung 4 Übergabe der Daten an den KI-Assistenten
Schritt 2. Automatische Zusammenfassung des Vorfalls
Der KI-Assistent analysiert die gesammelten Informationen und erstellt eine übersichtliche Zusammenfassung, die den Verlauf des Ereignisses, die Risikobewertung sowie die wichtigsten Beobachtungen umfasst, sodass der Operator nicht alle Details des Logs selbst analysieren muss.
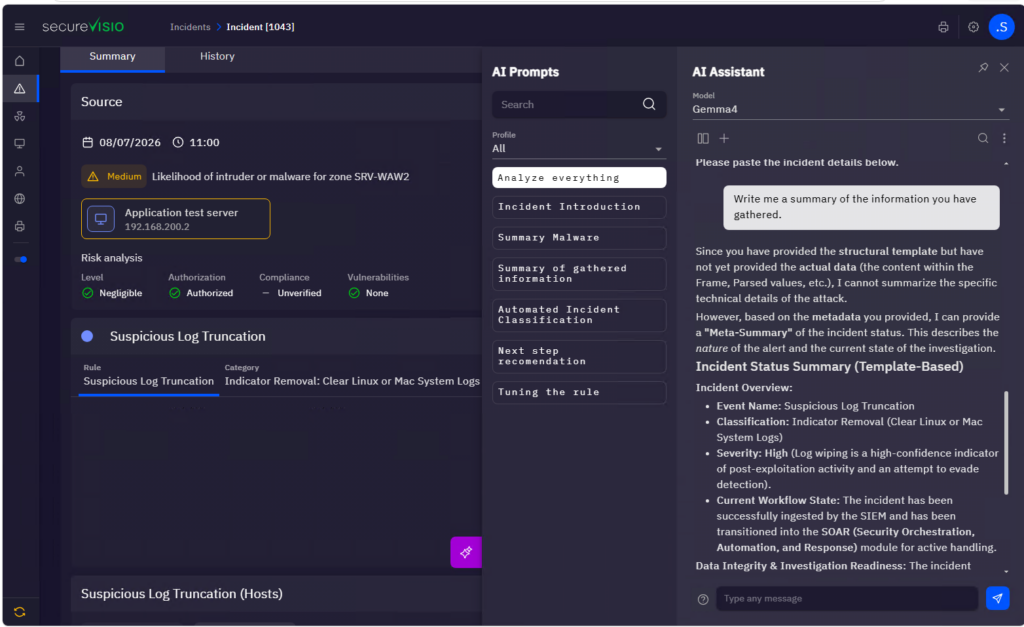
Abbildung 5 Automatische Zusammenfassung des Vorfalls
Schritt 3. Bewertung des Charakters des Ereignisses
Im nächsten Schritt kann der Operator den Assistenten um eine Bewertung bitten, ob das analysierte Ereignis als tatsächlicher Sicherheitsvorfall oder als Fehlalarm zu behandeln ist.
Die KI berücksichtigt sowohl die technischen Informationen als auch den im System gesammelten Geschäftskontext und stellt die Begründung ihrer Empfehlung dar. Die endgültige Entscheidung liegt weiterhin beim Operator, doch die KI verkürzt die dafür benötigte Zeit erheblich.
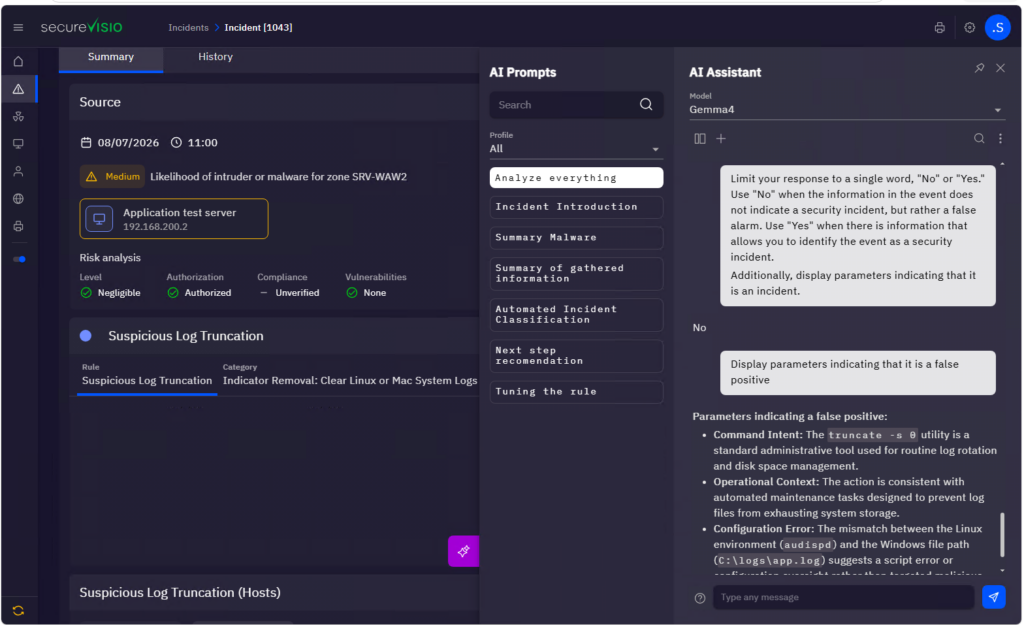
Abbildung 6 KI-Empfehlung zur Klassifizierung des Ereignisses
Schritt 4. Präzisierung der Sicherheitsregel
Die letzte Phase kann die Analyse der Ursache für die Erzeugung des Fehlalarms sein. Der KI-Assistent kann Ausnahmen oder zusätzliche Bedingungen vorschlagen, die es erlauben, die Sicherheitsregel zu präzisieren und die Anzahl ähnlicher Ereignisse in Zukunft zu verringern.
Dadurch bearbeitet der Operator nicht nur den aktuellen Vorfall, sondern verbessert auch die Detection-Mechanismen und steigert so die Wirksamkeit des Systems.
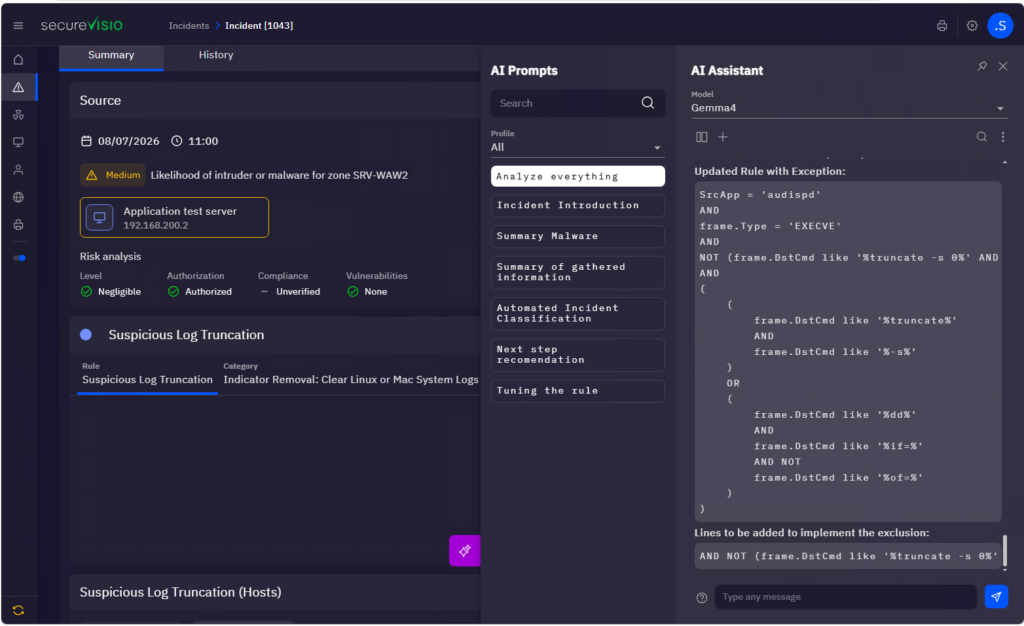
Abbildung 7 Vorschlag zur Modifikation der Sicherheitsregel
Fazit
Das dargestellte Beispiel zeigt, dass die Verbindung von Kontextinformationen mit Mechanismen der künstlichen Intelligenz den Prozess der Vorfallanalyse erheblich verbessert.
Die wichtigsten Beobachtungen aus dem dargestellten Szenario sind:
- Die Kontextdaten ermöglichten die sofortige Identifizierung des Assets sowie die Bewertung seiner Bedeutung für die Organisation.
- Die Analyse der geparsten Logfelder erlaubte es, schnell nachzuvollziehen, welche Aktionen auf dem überwachten System ausgeführt wurden.
- Der KI-Assistent erstellte eine vollständige Zusammenfassung des Vorfalls und legte eine begründete Empfehlung vor, die darauf hinweist, dass das analysierte Ereignis höchstwahrscheinlich einen Fehlalarm darstellt.
- KI-Mechanismen können die Operatoren zudem bei der Verbesserung von Sicherheitsregeln unterstützen, indem sie Ausnahmen und zusätzliche Bedingungen vorschlagen, die die Anzahl der Fehlalarme verringern.