Kontekst i AI w zarządzaniu incydentami. Jak SecureVisio wspiera operatorów w analizie oraz automatyzacji reakcji na incydenty bezpieczeństwa

21.07.2026
Współczesne centra SOC muszą przetwarzać ogromne ilości zdarzeń bezpieczeństwa, dlatego skuteczność operatorów zależy nie tylko od ich doświadczenia, ale również od jakości informacji dostępnych podczas analizy oraz poziomu automatyzacji procesów. SecureVisio zostało zaprojektowane tak, aby wspierać operatorów na każdym etapie obsługi incydentu, od jego klasyfikacji, przez analizę kontekstu, aż po podejmowanie decyzji i walidację wykonanych działań z wykorzystaniem mechanizmów sztucznej inteligencji.
Obsługa incydentu w SecureVisio rozpoczyna się od jego wstępnej klasyfikacji realizowanej przez SVBot tzn. wirtualnego członka zespołu SOC. Mechanizm ten analizuje informacje zawarte w zdarzeniu, korzystając zarówno z wewnętrznej bazy wiedzy, jak i zewnętrznych źródeł informacji o zagrożeniach (Threat Intelligence). Dzięki temu możliwe jest szybkie określenie, czy log inicjujący incydent zawiera znane wskaźniki kompromitacji (IoC – Indicators of Compromise).
Kolejnym elementem wspierającym operatora jest moduł UEBA (User and Entity Behavior Analytics). Wykorzystuje on pięć algorytmów uczenia maszynowego do identyfikacji odchyleń od typowych zachowań użytkowników oraz zasobów, umożliwiając wykrywanie anomalii, które często stanowią pierwszy sygnał rozwijającego się ataku.
Istotną rolę pełni również baza CMDB, określana w SecureVisio jako kontekst. Jest to elektroniczna dokumentacja środowiska IT zawierająca informacje techniczne i biznesowe dotyczące wszystkich monitorowanych zasobów. Dane zgromadzone w kontekście są wykorzystywane przez system na bieżąco podczas analizy incydentów, dostarczając operatorowi pełnego obrazu sytuacji.
W dalszej części artykułu przedstawiono informacje przechowywane w kontekście SecureVisio, sposób wykorzystania sztucznej inteligencji do automatyzacji obsługi incydentów oraz mechanizmy wspierające operatora w ocenie, czy analizowane zdarzenie stanowi rzeczywisty incydent bezpieczeństwa, czy jedynie fałszywy alarm. Artykuł zakończono przykładami rzeczywistego wykorzystania opisanych funkcji wraz ze zrzutami ekranu z systemu.
Najważniejsze wnioski
- Kontekst (CMDB) stanowi centralne źródło informacji wykorzystywanych podczas analizy incydentów.
- Asystent AI wspiera operatorów w podsumowywaniu zdarzeń, rekomendowaniu działań, podejmowaniu decyzji oraz walidacji przeprowadzonej analizy.
- SecureVisio zapewnia wielowarstwowe wsparcie automatyzujące proces obsługi incydentów i skracające czas reakcji.
Dlaczego kontekst jest tak istotny?
Baza CMDB stanowi jedno z najważniejszych źródeł informacji w systemie SecureVisio. Dane zgromadzone w kontekście mają bezpośredni wpływ na analizę ryzyka, priorytetyzację incydentów oraz określenie, które podatności i zagrożenia powinny zostać obsłużone w pierwszej kolejności.
Jednocześnie kontekst pozwala operatorowi zrozumieć przebieg incydentu poprzez prezentację wektora ataku. Mechanizm ten przedstawia pełną ścieżkę propagacji zagrożenia, od źródła ataku, przez kolejne elementy infrastruktury, aż do zasobu docelowego. Dzięki temu operator może szybko określić zasięg incydentu oraz potencjalne skutki jego wystąpienia.
Każdy element wektora ataku jest interaktywny i umożliwia natychmiastowy dostęp do szczegółowych informacji technicznych oraz biznesowych dotyczących danego zasobu. Operator może w prosty sposób sprawdzić m.in. właściciela systemu, realizowane procesy biznesowe, poziom krytyczności czy powiązania z innymi elementami infrastruktury.
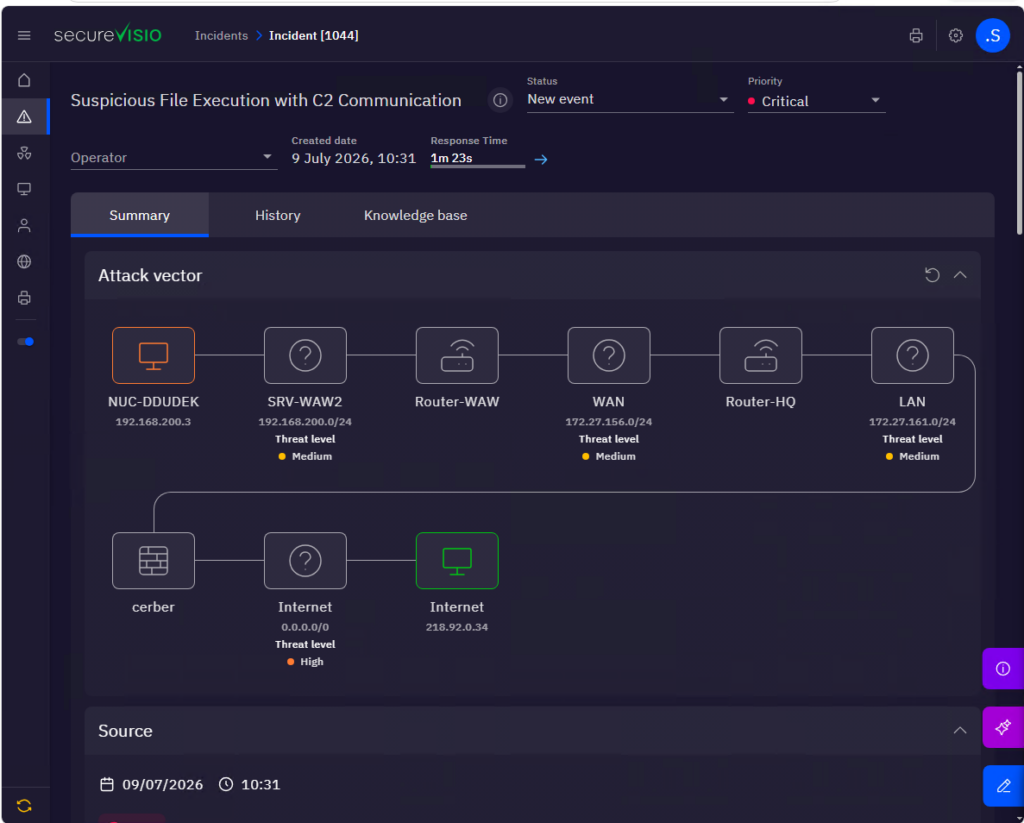
Rysunek 1 Wektor ataku na karcie incydentu
Czy bazę CMDB trzeba budować ręcznie?
To jedno z najczęściej zadawanych pytań przez organizacje rozpoczynające pracę z SecureVisio. Odpowiedź brzmi: nie.
SecureVisio automatyzuje proces budowy bazy CMDB za pomocą dedykowanych reguł wykrywania dostarczanych już na początku wdrożenia systemu. Reguły analizują dane napływające z różnych źródeł, takich jak zapory sieciowe, systemy EDR, urządzenia sieciowe czy inne źródła logów. Na podstawie zgromadzonych informacji system automatycznie identyfikuje nowe zasoby, dodaje je do bazy CMDB oraz uzupełnia ich opis o dodatkowe informacje techniczne i biznesowe.
Drugim źródłem danych wykorzystywanym do budowy kontekstu są skanery podatności. Dzięki dwukierunkowej integracji SecureVisio może wykorzystać wyniki skanów typu Discovery do automatycznego tworzenia i aktualizacji bazy CMDB. Pozwala to utrzymywać dokumentację środowiska w aktualnym stanie bez konieczności ręcznej administracji.
Kilka słów o asystencie AI
SecureVisio umożliwia integrację z modelami językowymi zgodnymi z interfejsem OpenAI. Oznacza to możliwość wykorzystania zarówno modeli komercyjnych, jak i lokalnie uruchamianych modeli open source, takich jak Gemma czy Qwen. W zależności od wymagań organizacji komunikacja z modelem może odbywać się lokalnie lub z wykorzystaniem usług chmurowych. Dodatkowym mechanizmem zwiększającym bezpieczeństwo jest anonimizacja danych przekazywanych do modeli AI.
System udostępnia również gotowe modele oraz konfiguracje za pośrednictwem usługi SVCenter, z której użytkownicy pobierają aktualizacje SecureVisio, nowe reguły bezpieczeństwa, parsery oraz inne komponenty systemu.
Asystent AI posiada zestaw gotowych promptów przeznaczonych do różnych zastosowań. Obejmują one analizę incydentów, podatności, logów i zdarzeń, a także wspierają operatorów podczas tworzenia reguł korelacyjnych, akcji skryptowych oraz automatyzacji procesów bezpieczeństwa.
Praktyczne wykorzystanie mechanizmów AI w kontekście incydentu
Przykładem zastosowania opisanych funkcji jest incydent „Suspicious Log Truncation„, który został automatycznie wykryty przez system.
W kolejnych etapach analizy operator może wykorzystać informacje zgromadzone w kontekście, wyniki działania modułu UEBA oraz rekomendacje przygotowane przez asystenta AI. Połączenie tych trzech źródeł informacji pozwala znacznie szybciej ocenić charakter zdarzenia, ograniczyć liczbę fałszywych alarmów oraz podjąć właściwe działania związane z obsługą incydentu.
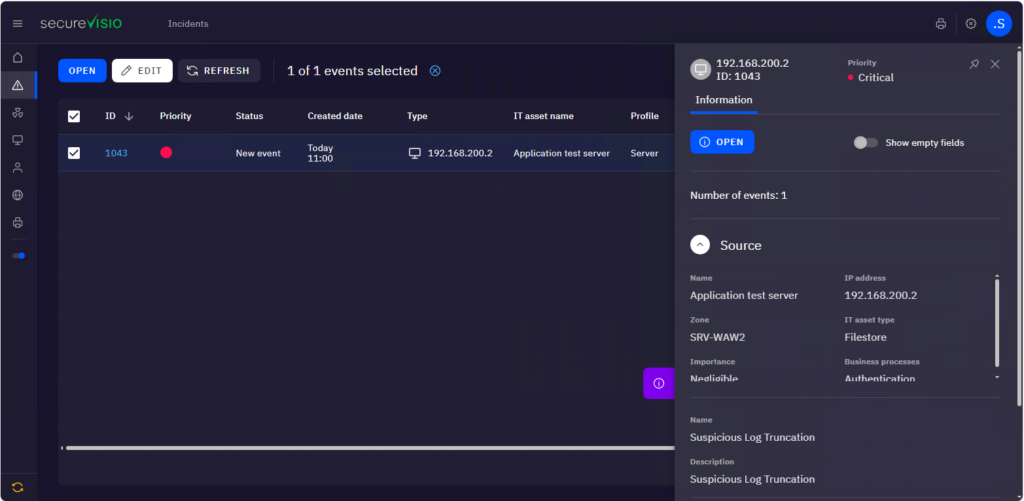
Rysunek 2 Formularz zdarzeń potencjalnie incydentowych
Po wykryciu zdarzenia SecureVisio automatycznie wyznaczyło jego priorytet jako krytyczny. Ocena ta została wykonana bez udziału operatora na podstawie trzech podstawowych elementów:
- ważności zasobu dla organizacji,
- priorytetu reguły bezpieczeństwa, która wykryła zdarzenie,
- wbudowanych reguł priorytetyzacji uwzględniających dodatkowy kontekst biznesowy, np. informację o tym, czy na danym zasobie realizowany jest krytyczny proces biznesowy.
Już na liście incydentów operator otrzymuje podstawowe informacje dotyczące zasobu. W panelu po prawej stronie prezentowane są najważniejsze dane kontekstowe, takie jak strefa bezpieczeństwa, typ zasobu, jego nazwa oraz poziom ważności dla organizacji.
W przedstawionym przykładzie system wskazuje, że zdarzenie dotyczy zasobu znajdującego się w strefie bezpieczeństwa SRV-WAW2, sklasyfikowanego jako FileStore, o nazwie Application Test Server. Jednocześnie kontekst informuje, że jest to zasób o niskiej wartości biznesowej.
Po otwarciu incydentu operator zostaje przeniesiony do widoku podsumowania, który stanowi centralne miejsce prowadzenia analizy.
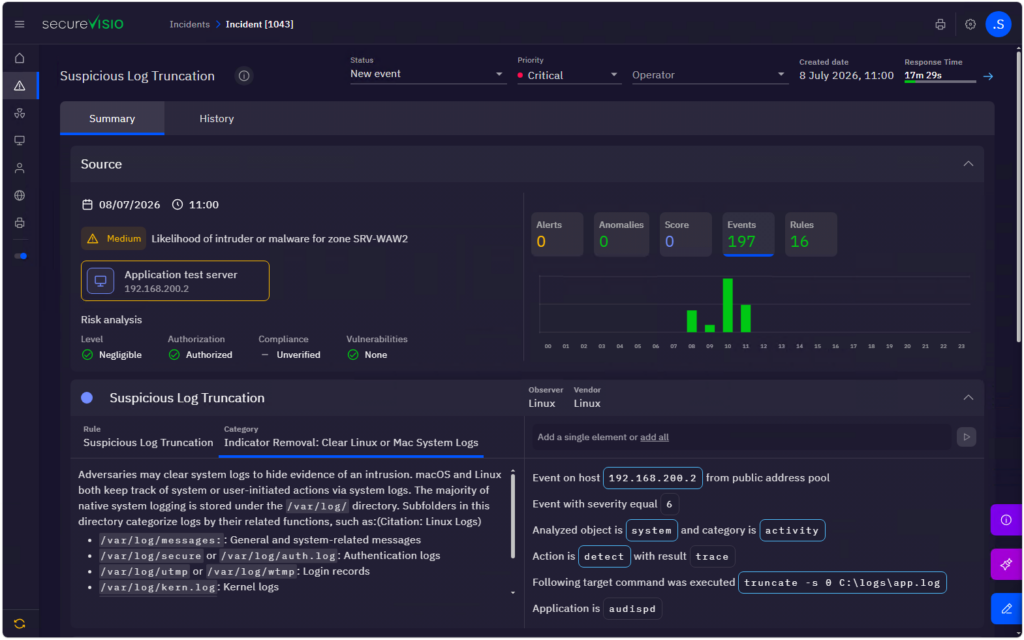
Rysunek 3 Karta podsumowania zdarzenia incydentowego
Na tym etapie SecureVisio prezentuje komplet informacji niezbędnych do podjęcia decyzji. Operator ma dostęp do:
- danych kontekstowych opisujących zasób,
- wyników analizy behawioralnej UEBA,
- opisu techniki i taktyki zgodnej z macierzą MITRE ATT&CK,
- szczegółowego opisu logu wygenerowanego na podstawie sparsowanych pól.
Szczególną uwagę zwraca wykonana komenda:
truncate -s 0 C:\logs\app.log
Polecenie to oznacza wyzerowanie rozmiaru pliku app.log, czyli usunięcie jego zawartości. Sama informacja o wykonaniu tej operacji mogłaby sugerować próbę zacierania śladów po ataku. Jednak dzięki danym kontekstowym operator wie, że zdarzenie dotyczy środowiska testowego o niskim znaczeniu biznesowym.
Można zatem przypuszczać, że plik logów został wyczyszczony podczas standardowych prac związanych z testowaniem aplikacji, a nie w wyniku działań osoby atakującej. Już na tym etapie analiza kontekstu pozwala uznać zdarzenie za potencjalny fałszywy alarm.
Taką ocenę można dodatkowo zweryfikować przy pomocy asystenta AI.
Krok 1. Przekazanie informacji o incydencie do asystenta AI
Operator korzysta z gotowego promptu przeznaczonego do analizy incydentów. Asystent otrzymuje komplet informacji zebranych przez SecureVisio, w tym opis zdarzenia, dane kontekstowe oraz informacje techniczne dotyczące logu.
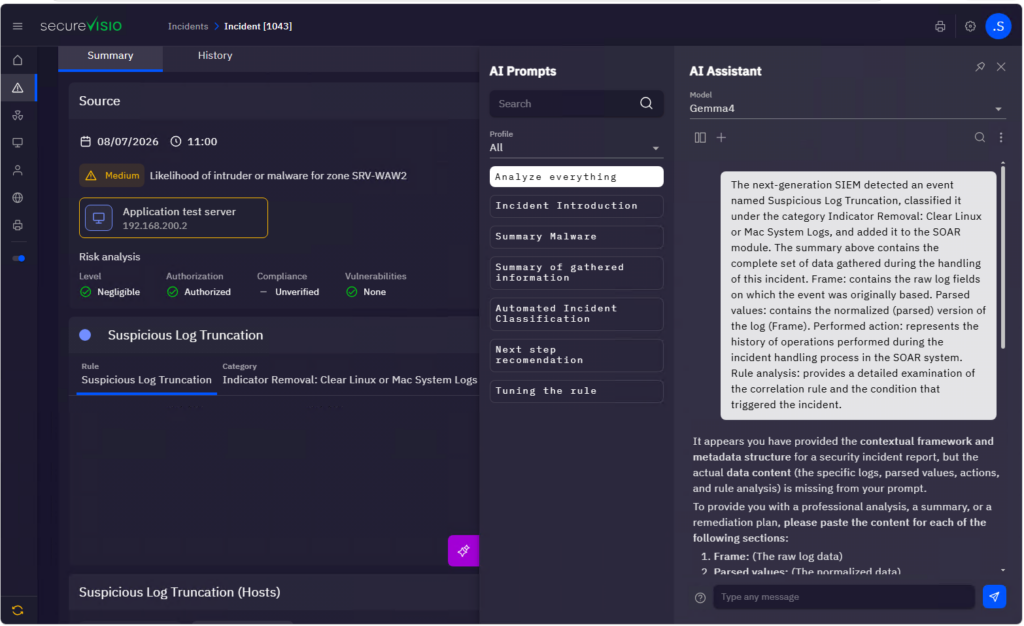
Rysunek 4 Przekazanie danych do asystenta AI
Krok 2. Automatyczne podsumowanie incydentu
Asystent AI analizuje zgromadzone informacje i przygotowuje czytelne podsumowanie obejmujące przebieg zdarzenia, ocenę ryzyka oraz najważniejsze obserwacje, dzięki czemu operator nie musi samodzielnie analizować wszystkich szczegółów logu.
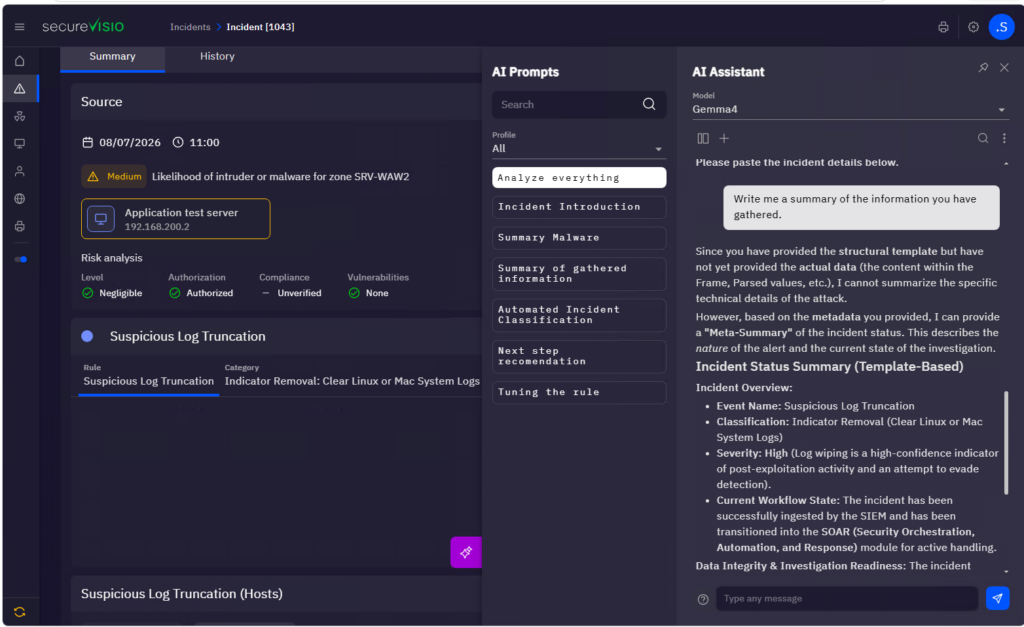
Rysunek 5 Automatyczne podsumowanie incydentu
Krok 3. Ocena charakteru zdarzenia
W kolejnym kroku operator może poprosić asystenta o ocenę, czy analizowane zdarzenie należy traktować jako rzeczywisty incydent bezpieczeństwa, czy jako fałszywy alarm.
AI uwzględnia zarówno informacje techniczne, jak i kontekst biznesowy zgromadzony w systemie, przedstawiając uzasadnienie swojej rekomendacji. Ostateczna decyzja nadal pozostaje po stronie operatora, jednak AI znacząco skraca czas potrzebny na jej podjęcie.
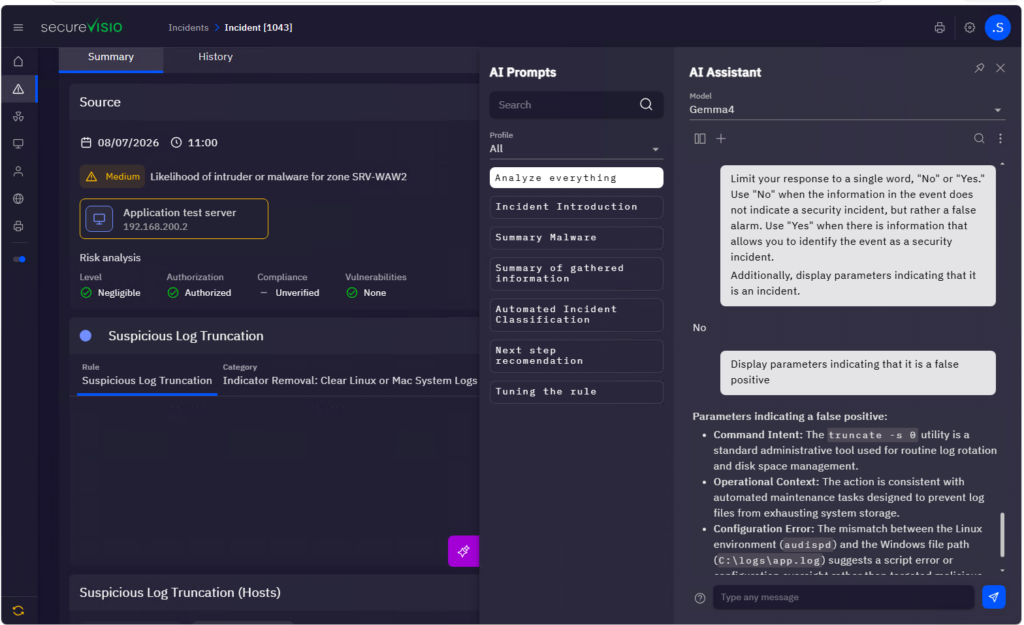
Rysunek 6 Rekomendacja AI dotycząca klasyfikacji zdarzenia
Krok 4. Doprecyzowanie reguły bezpieczeństwa
Ostatnim etapem może być analiza przyczyny wygenerowania fałszywego alarmu. Asystent AI potrafi zaproponować wyjątki lub dodatkowe warunki, które pozwolą doprecyzować regułę bezpieczeństwa i ograniczyć liczbę podobnych zdarzeń w przyszłości.
Dzięki temu operator nie tylko obsługuje bieżący incydent, ale również doskonali mechanizmy detekcji, zwiększając skuteczność systemu.
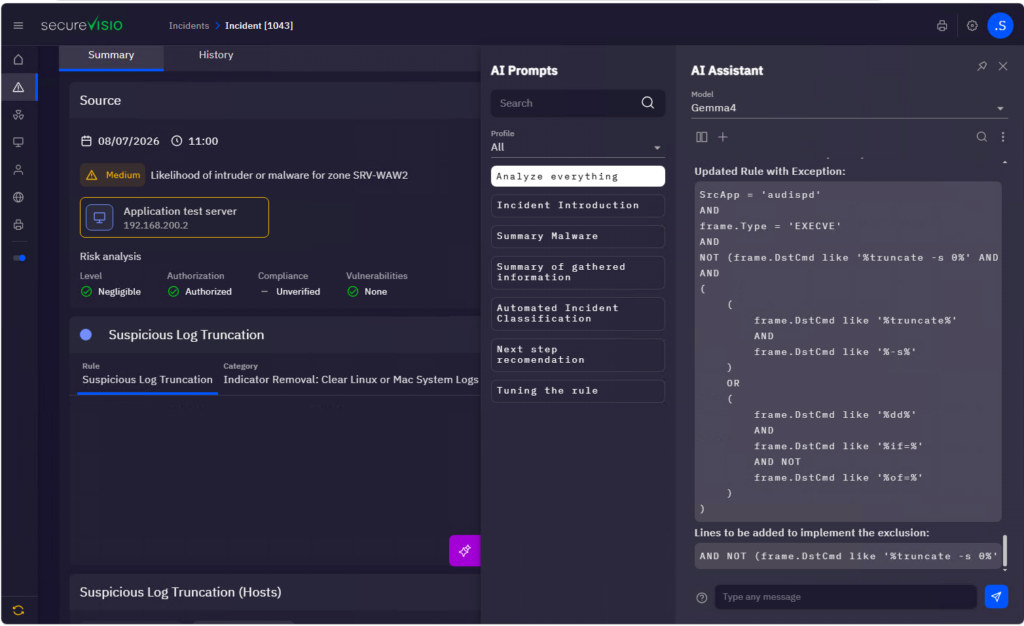
Rysunek 7 Propozycja modyfikacji reguły bezpieczeństwa
Wnioski
Przedstawiony przykład pokazuje, że połączenie informacji kontekstowych z mechanizmami sztucznej inteligencji znacząco usprawnia proces analizy incydentów.
Najważniejsze obserwacje z przedstawionego scenariusza to:
- Dane kontekstowe umożliwiły natychmiastową identyfikację zasobu oraz ocenę jego znaczenia dla organizacji.
- Analiza sparsowanych pól logu pozwoliła szybko zrozumieć, jakie działania zostały wykonane na monitorowanym systemie.
- Asystent AI przygotował kompletne podsumowanie incydentu oraz przedstawił uzasadnioną rekomendację wskazującą, że analizowane zdarzenie najprawdopodobniej stanowi fałszywy alarm.
- Mechanizmy AI mogą również wspierać operatorów w doskonaleniu reguł bezpieczeństwa poprzez proponowanie wyjątków i dodatkowych warunków ograniczających liczbę fałszywych alarmów.