Interaktywna UEBA z analizą kontekstową
SecureVisio UEBA zapewnia ujednolicone monitorowanie hostów i użytkowników, oferując przejrzysty wgląd w wzorce behawioralne oraz zdarzenia bezpieczeństwa. Analitycy mogą interaktywnie eksplorować alerty za pomocą filtrów, osi czasu oraz szczegółowych informacji o regułach, a także bezpośrednio edytować reguły w SecureVisio lub z wykorzystaniem klasyfikacji MITRE ATT&CK.
Demo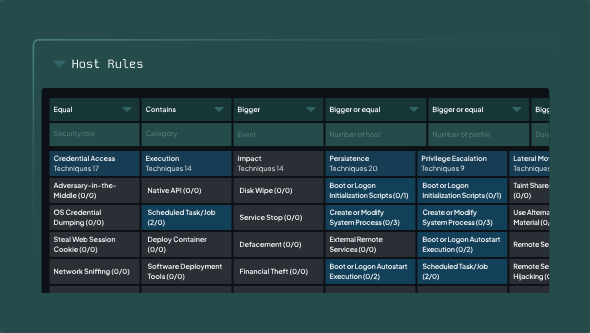
Analiza behawioralna,
która przyspiesza wykrywanie
Ujednolicone monitorowanie hostów i użytkowników
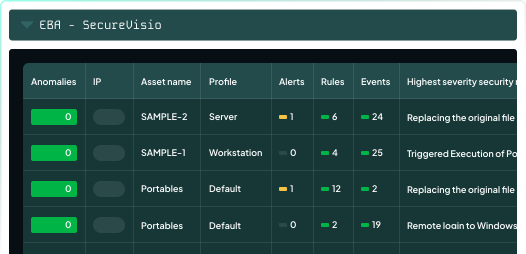
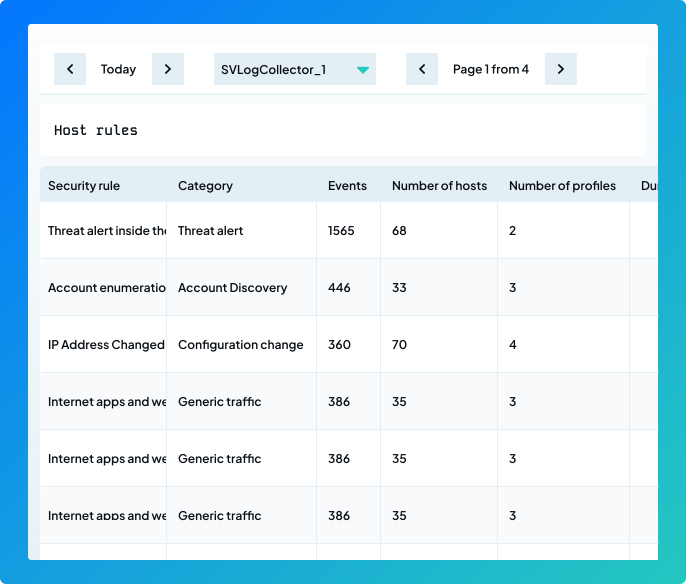
UEBA zapewnia zintegrowaną widoczność zarówno zasobów infrastruktury/usług (hostów), jak i użytkowników. Reguły korelacji dla hostów i użytkowników są prezentowane w jednym interfejsie, umożliwiając szybkie porównanie zdarzeń czy profili behawioralnych.
Bogate w kontekst informacje o regułach korelacji
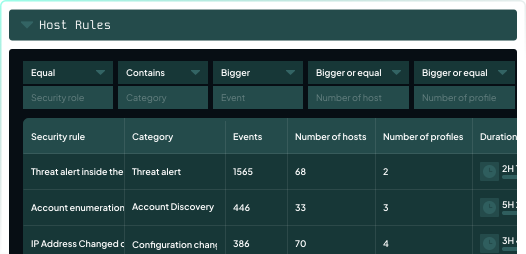
Każda reguła zawiera szczegółowe informacje: liczbę wykrytych zdarzeń, zaangażowane hosty lub użytkownicy, ich profile oraz graficzną oś czasu aktywności. System wskazuje czy dana reguła może wywołać incydent — oraz w jakim kontekście (jak źródło czy cel).
Interaktywna eksploracja i analiza
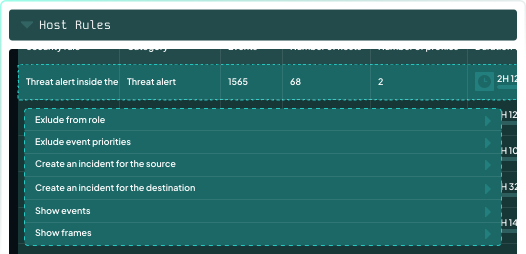
Analitycy mogą interaktywnie przeglądać hosty lub użytkowników powiązanych z wybraną regułą. Wbudowane filtry, sortowanie i menu kontekstowe umożliwiają szybkie przejścia do przeglądarki logów, eksploratora zdarzeń, wektorów ataku lub działań administracyjnych, takich jak wykluczenie hosta/użytkownika czy obniżenie priorytetu.
Edycja reguł z wbudowaną klasyfikacją
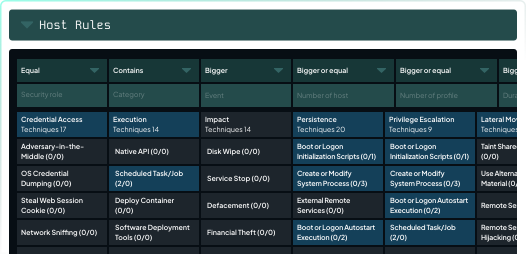
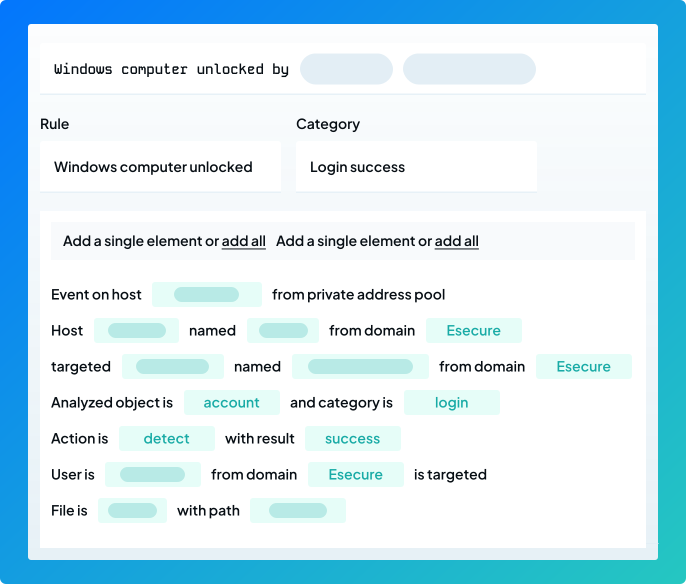
Reguły mogą być edytowane bezpośrednio z poziomu interfejsu dzięki zintegrowanemu edytorowi. UEBA obsługuje widoki klasyfikacji oparte na wewnętrznej kategoryzacji SecureVisio lub frameworku MITRE ATT&CK, co pomaga analitykom zrozumieć taktyki i techniki.
Elastyczne sterowanie zakresem czasu i danymi
Operatorzy mogą dostosować okno analizy (dziś, wczoraj, konkretna data, zakres godzinowy), przełączać się między wieloma LogCollectorami oraz wybierać liczbę wyświetlanych wpisów. Dane mogą być natychmiast przeładowane po zmianie parametrów.
Płynne przejście do dogłębnej analizy
UEBA umożliwia budowanie filtrów na podstawie wykrytych anomalii i bezpośrednie przechodzenie od użytkownika do odpowiednich logów, widoków EBA/UBA lub szczegółowych list hostów/użytkowników. Każdy obiekt może być analizowany indywidualnie, z szybkim dostępem do powiązanych zdarzeń, incydentów i profili behawioralnych, a działania threat hunting mogą być wykonywane bezpośrednio z przefiltrowanego widoku.
Graficzny wgląd w wzorce zachowań
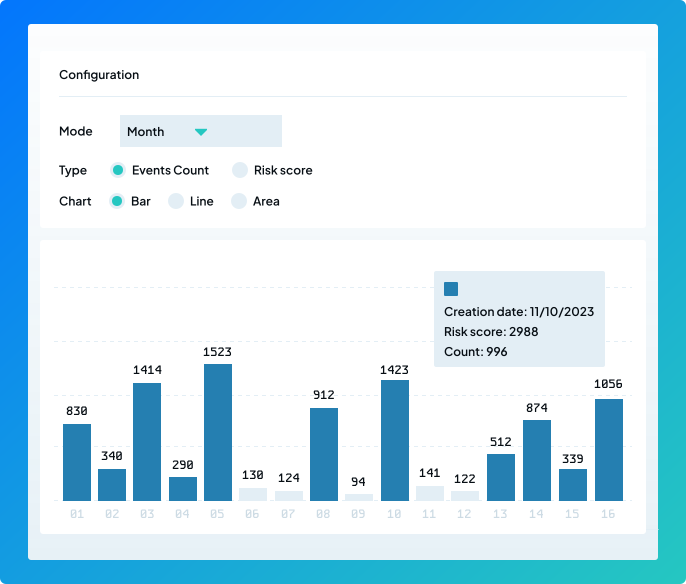
UEBA zapewnia wizualne osie czasu pokazujące rozkład zdarzeń w wybranym zakresie lub z okresów archiwalnych. Umożliwia to szybkie wykrywanie anomalii, nietypowych wzorców aktywności oraz porównywanie trendów w skali dni, tygodni lub miesięcy.
Poznaj i analizuj
anomalie behawioralne

Głęboka widoczność zasobów infrastruktury/usług, jak i użytkowników

Płynne przejścia z UEBA do threat hunting

Prosta edycja reguł z interaktywnym przeglądaniem

Reguły korelacji bogate w kontekst