Tradycyjne systemy SIEM nie są zaprojektowane na wyzwania dzisiejszych czasów
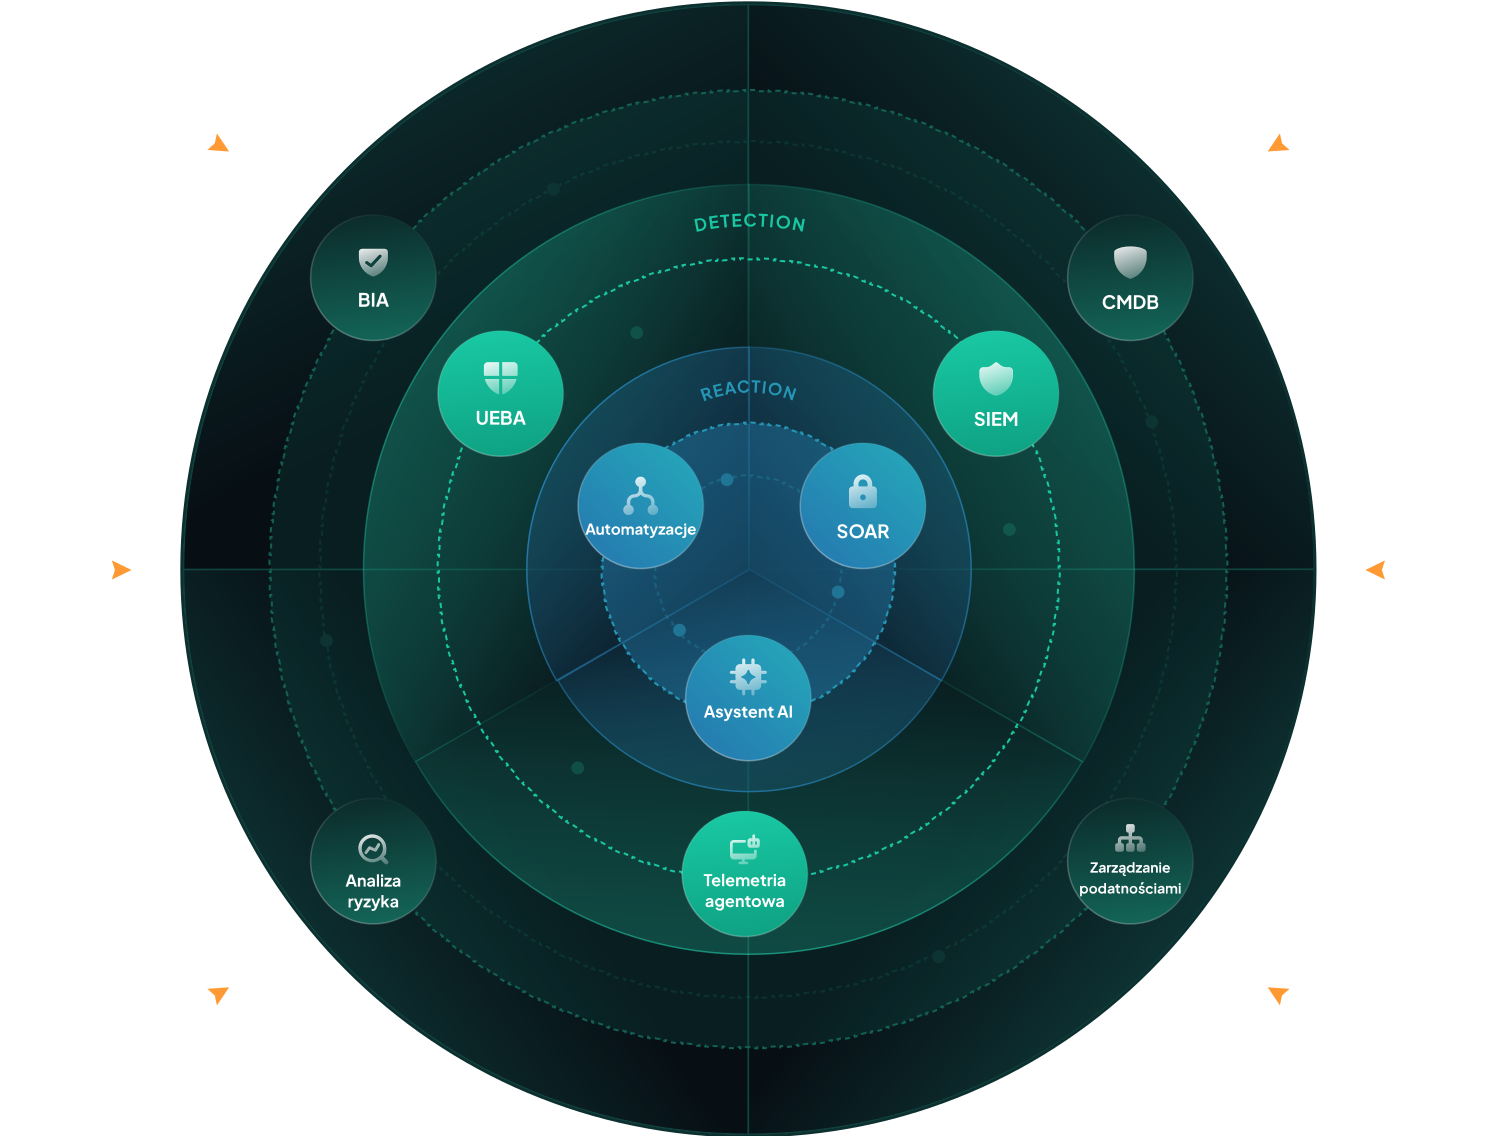
Wierzymy, że w świecie SIEM konieczna jest fundamentalna zmiana. Zespoły bezpieczeństwa muszą być wyposażone w kontekst, automatyzację, priorytetyzację opartą na ryzyku oraz wsparcie AI, aby skutecznie reagować na zagrożenia.
DemoDowiedz się więcej
Czas wreszcie przekształcić obsługę incydentów i podatności
– z wykorzystaniem kontekstu, priorytetyzacji ryzyka oraz AI.
66%
zespołów SOC nie nadąża za liczbą alertów (SANS)
84%
specjalistów ds. bezpieczeństwa odczuwa wypalenie zawodowe (SANS)
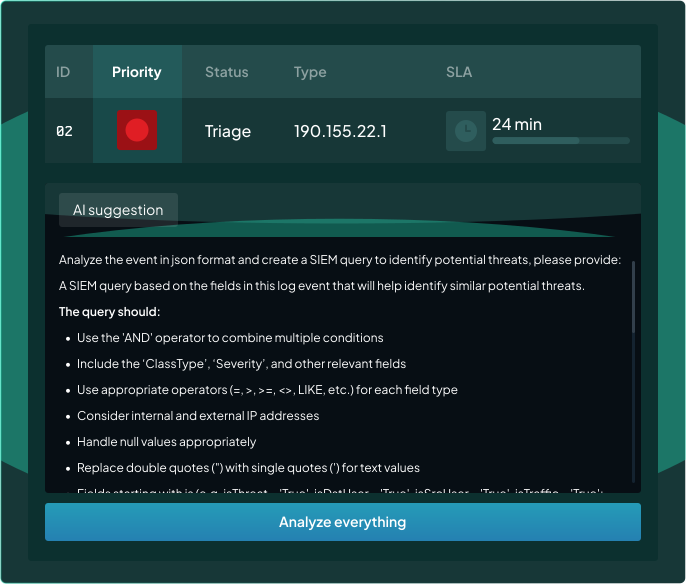
Lepsze zarządzanie incydentami dzięki automatyzacji, kontekstowi oraz asystentowi AI
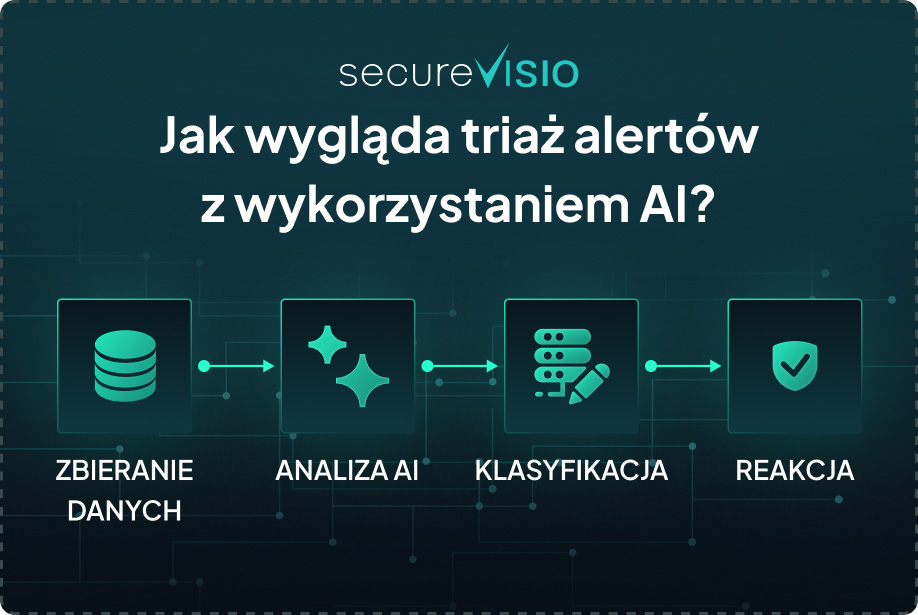
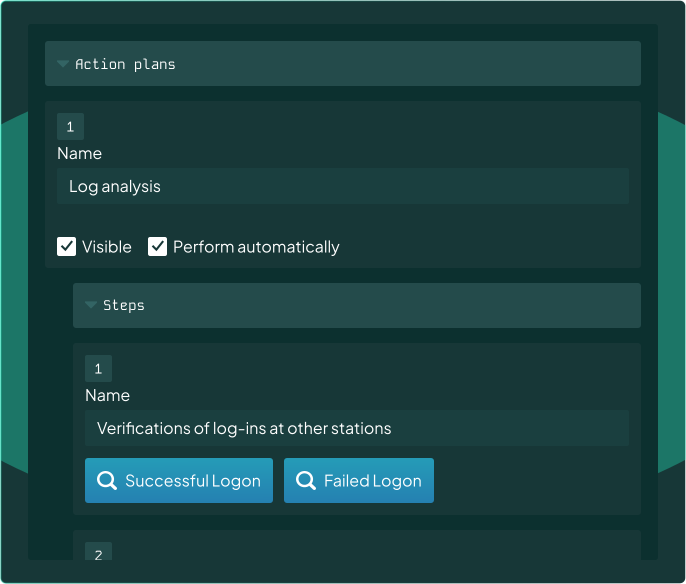
SecureVisio dostarcza m.in. kontekstowych informacji oraz danych o ryzyku. AI wspiera analityków m.in. poprzez sugerowanie optymalnych metod parsowania, proponowanie zapytań do threat huntingu oraz generowanie podsumowań i rekomendacji. Platforma oferuje akcje systemowe automatyzujące typowe zadania, takie jak sprawdzanie logów w firewallach oraz weryfikację wskaźników kompromitacji (IOC).
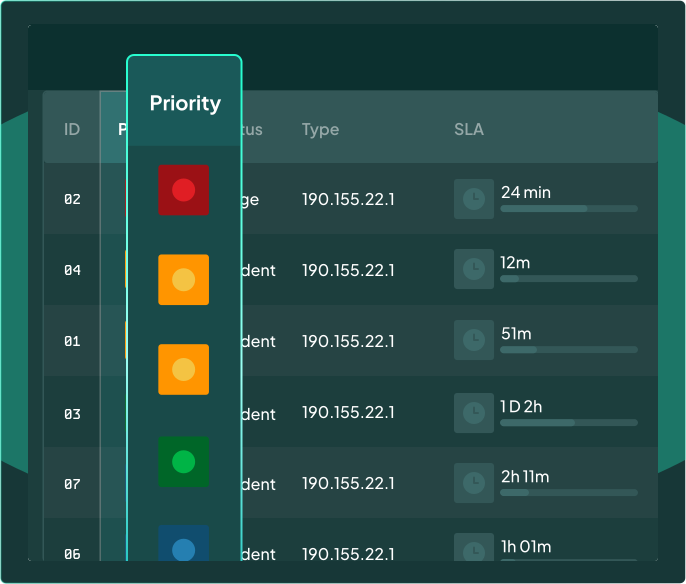
Priorytetyzacja zagrożeń oparta na ryzyku
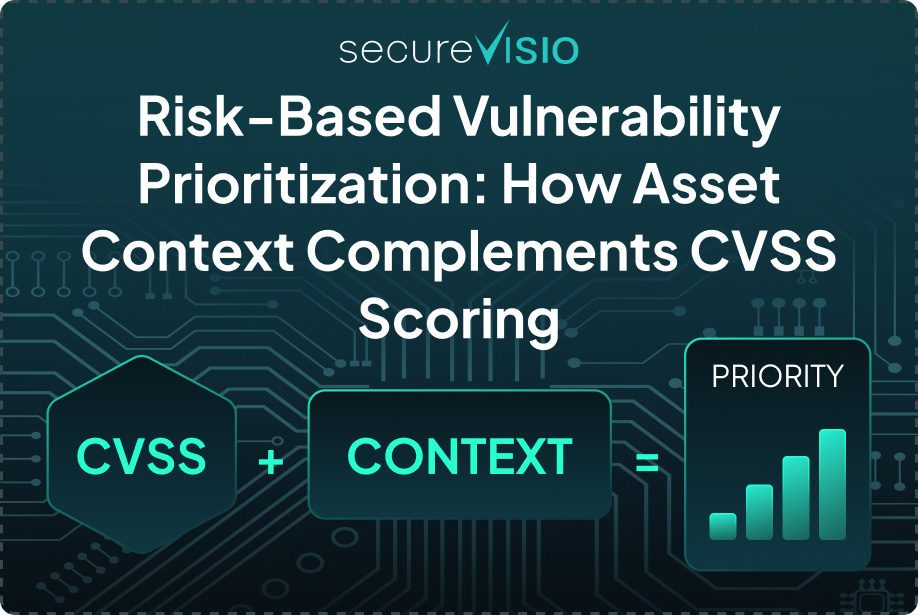
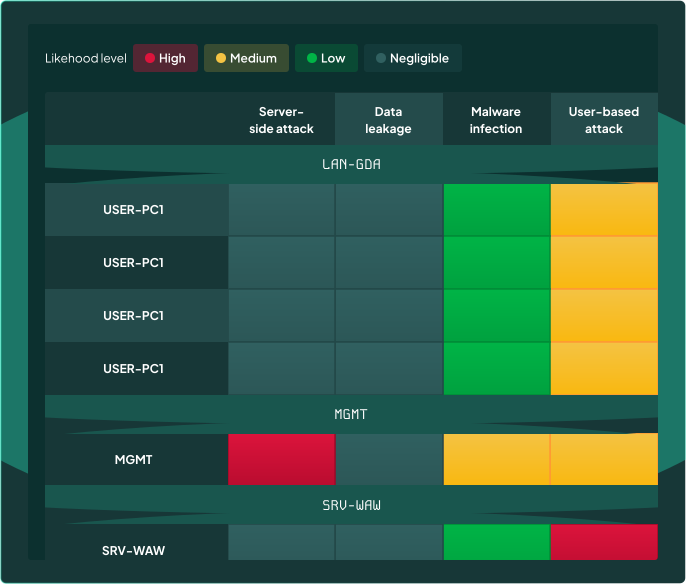
SecureVisio usprawnia priorytetyzację incydentów i podatności. System uwzględnia wagę i krytyczność zasobów, a także prawdopodobieństwo wystąpienia konkretnego zagrożenia. Priorytetyzacja zagrożeń może być dostosowywana — użytkownicy mogą modyfikować jej logikę oraz definiować własne, dedykowane reguły priorytetyzacji, dopasowane do specyfiki organizacji.
Analiza ryzyka, pełna widoczność zasobów i BIA w jednym systemie SIEM
SecureVisio to nie tylko rozwiązanie klasy SIEM — to zintegrowana platforma z wbudowaną analizą ryzyka, CMDB i BIA. Moduł analizy ryzyka ocenia konkretne zasoby, określa prawdopodobieństwo ataków, rekomenduje zabezpieczenia oraz analizuje skutki potencjalnych incydentów. CMDB umożliwia wizualizację całego środowiska.
Prawdziwa automatyzacja
Zamiast wykonywać dziesiątki manualnych kroków i przełączać się między konsolami, analityk pracuje na wzbogaconej karcie incydentu. SecureVisio nie tylko generuje alerty — działa. Platforma może wykonywać równoległe akcje, od zapytań do Active Directory i sprawdzania IOC, po korelację logów systemowych i sieciowych w celu analizy ataków sekwencyjnych.