Zarządzanie podatnościami XDR

28.10.2026
Wykrywanie oprogramowania, korelacja CPE/CVE i widoczność podatności na poziomie endpointu
Przegląd
Po instalacji agent XDR staje się widoczny w aplikacji SecureVisio Desktop. Oprócz standardowej widoczności hosta agent może dostarczać dodatkową telemetrię z endpointu, w tym ze źródeł takich jak logi lub pliki skonfigurowane do zbierania.
Agent XDR może również obsługiwać akcje wykonywane na żądanie lub w ramach procesów SOAR. W kontekście podatności obecność agenta na endpoincie jest istotna, ponieważ system zyskuje punkt odniesienia na poziomie hosta do rozpoznawania oprogramowania i dalszej analizy.
SecureVisio może wzbogacać hosty zarządzane przez XDR o kontekst podatności, łącząc telemetrię endpointu, identyfikację oprogramowania, dopasowanie do słownika CPE i informacje CVE. Rezultatem jest bardziej praktyczny obraz ekspozycji endpointu: analitycy mogą zobaczyć oprogramowanie wykryte na hoście XDR i sprawdzić podatności powiązane z tym oprogramowaniem lub z wynikami dostarczonymi przez zintegrowane narzędzia do zarządzania podatnościami.
- Widok endpointu XDR: zainstalowany agent XDR jest widoczny w aplikacji Desktop w sekcji UEBA > XDR.
- Inwentaryzacja oprogramowania: SecureVisio identyfikuje zainstalowane oprogramowanie i prezentuje je na wybranym hoście XDR.
- Korelacja CPE: rozpoznane informacje o producencie, produkcie i wersji mogą zostać zmapowane do Product code (CPE).
- Korelacja CVE: dane CVE służą do pobierania informacji o podatnościach i łączenia ich z rozpoznanym oprogramowaniem.
- Kontekst endpointu: informacje o podatnościach mogą być prezentowane w kontekście hosta, na którym wykryto dane oprogramowanie.
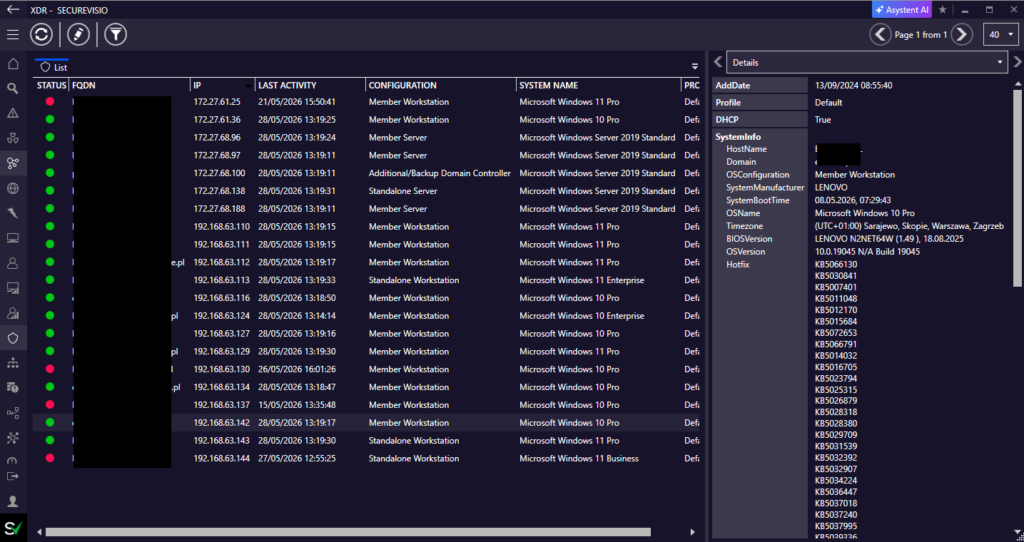
Agenci XDR są widoczni w widoku UEBA > XDR, a szczegóły hosta są dostępne w panelu bocznym.
| Ważne rozróżnienie Mechanizm nie prezentuje wyłącznie surowej inwentaryzacji oprogramowania. Łączy rozpoznawanie oprogramowania na endpoincie z kontekstem podatności, dzięki czemu analityk może przejść od hosta do jego oprogramowania, a następnie do powiązanych podatności. |
Rozpoznawanie oprogramowania i mapowanie CPE
SecureVisio może rozpoznawać oprogramowanie zainstalowane na hoście z agentem XDR. Rozpoznane oprogramowanie jest dostępne po wybraniu hosta i otwarciu zakładki Software. Widok prezentuje pozycje oprogramowania wraz z informacjami o producencie, produkcie, wersji i Product code (CPE), jeśli dostępne jest dopasowanie CPE.
Product code (CPE) jest kluczowym technicznym połączeniem między oprogramowaniem wykrytym na endpoincie a informacjami o podatnościach z zewnętrznych danych CVE. Jest wyprowadzany z kombinacji producenta, produktu i wersji oprogramowania.
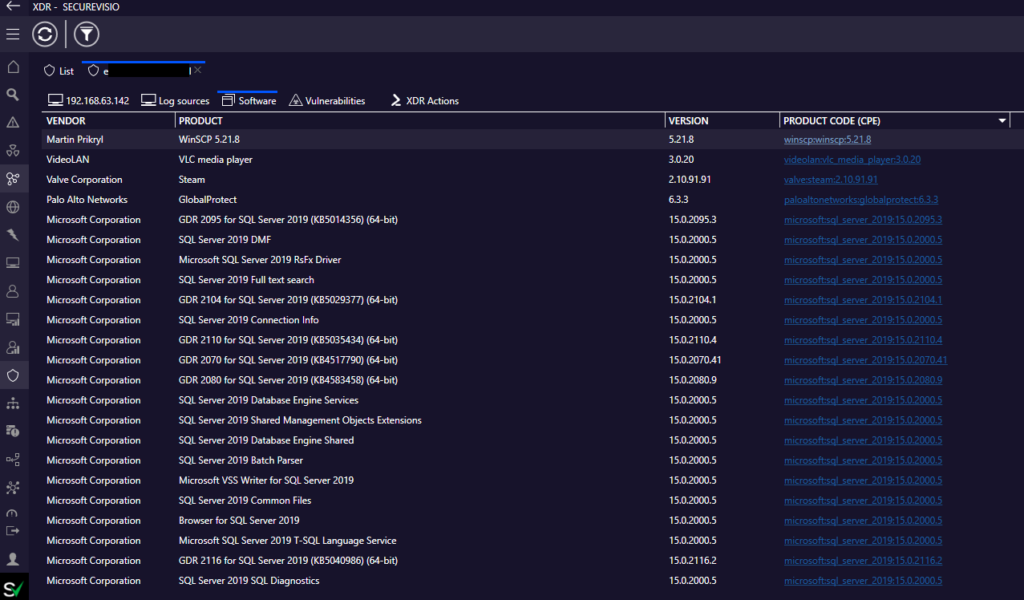
Zakładka Software pokazuje oprogramowanie rozpoznane na wybranym hoście XDR, w tym wartości Product code (CPE).
| Uwaga wdrożeniowa Opisany mechanizm zbierania informacji o oprogramowaniu wykorzystuje podstawową implementację pobierania danych o zainstalowanym oprogramowaniu z Rejestru Windows. Proces dopasowania należy więc interpretować jako rozpoznawanie oprogramowania na podstawie dostępnych danych inwentaryzacyjnych endpointu, a nie pełną analizę binarną hosta. |
Integracja CVE i tworzenie podatności
SecureVisio integruje się również ze słownikiem CVE opartym na bazie podatności NIST. Dzięki temu system może pobierać informacje o podatnościach i korelować je z oprogramowaniem rozpoznanym za pomocą wartości CPE.
W praktyce SecureVisio może tworzyć nowe podatności, łącząc informacje CPE i CVE. Może również wyświetlać dla agenta XDR podatności zidentyfikowane przez inne zintegrowane narzędzia.
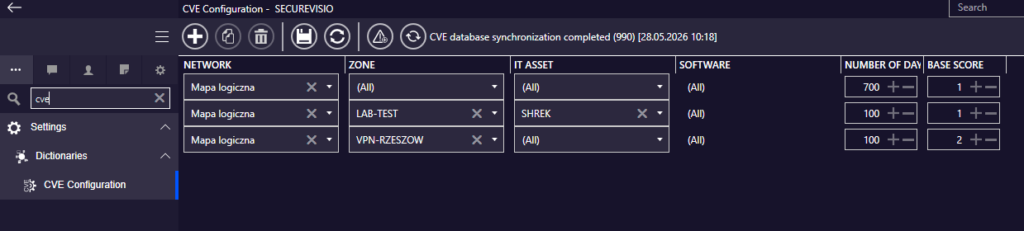
Konfiguracja CVE zapewnia warstwę danych o podatnościach używaną do korelacji z rozpoznanym oprogramowaniem.
| Krok | Opis |
| 1. Oprogramowanie jest wykrywane na endpoincie | Host XDR dostarcza informacje o oprogramowaniu zebrane z endpointu. |
| 2. Oprogramowanie jest mapowane do CPE | Producent, produkt i wersja są dopasowywane do słownika CPE. |
| 3. Sprawdzane są dane CVE | Informacje o podatnościach są pobierane przez warstwę danych CVE/NIST. |
| 4. Podatność jest wiązana z kontekstem zasobu | Jeśli wykryto podatne oprogramowanie, można utworzyć podatność dla zasobu grupowego powiązanego z adresem IP endpointu. |
| 5. Widoczna jest ekspozycja endpointu | Widok podatności może pokazywać adresy IP endpointów, na których wykryto podatne oprogramowanie. |
Gdzie wyświetlane są podatności
Kontekst XDR umożliwia prezentowanie informacji o podatnościach blisko endpointu, na którym wykryto odpowiednie oprogramowanie. Lista podatności może pokazywać podatności powiązane z wybranym agentem XDR, w tym podatności utworzone w wyniku korelacji CPE/CVE oraz podatności wykryte przez inne zintegrowane narzędzia.
Gdy na endpoincie wykryte zostanie podatne oprogramowanie, podatność jest powiązana z zasobem grupowym skojarzonym z tym endpointem przez adres IP. Widok podatności na zakładce Hosts zawiera adresy IP endpointów, na których wykryto podatność.
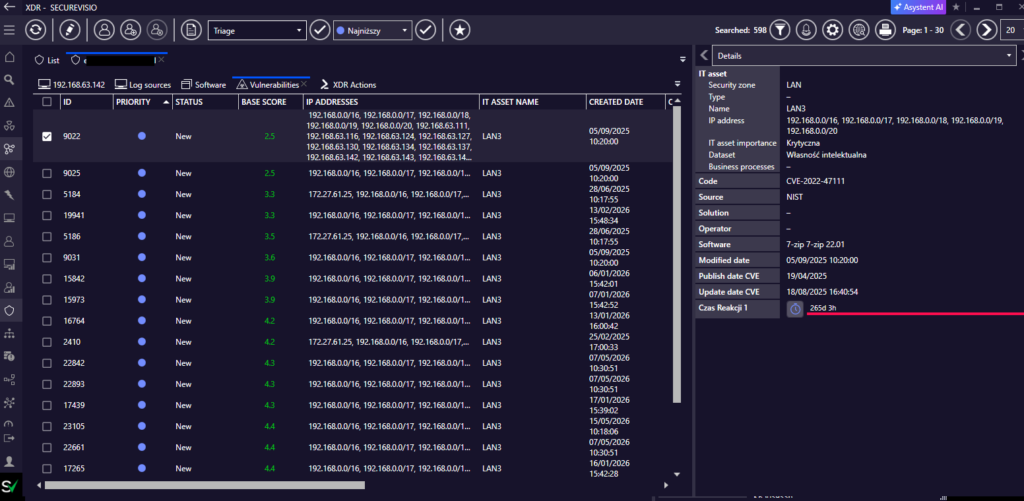
Widok podatności związany z XDR prezentuje podatności i kontekst endpointu w jednym miejscu.
Cykl życia podatności na endpointach XDR
Mechanizm podatności sprawdza oprogramowanie zainstalowane na endpointach XDR i porównuje je z oprogramowaniem powiązanym ze znanymi podatnościami. Zgodnie z opisanym mechanizmem sprawdzenie jest aktualizowane raz dziennie.
Jeśli podatne oprogramowanie zostanie odinstalowane lub zaktualizowane na endpoincie, system może zamknąć podatność jako samonaprawienie. Jeśli podatne oprogramowanie zostanie później wykryte ponownie, podatność może zostać ponownie otwarta.
| Zdarzenie cyklu życia | Zachowanie systemu |
| Wykryto podatne oprogramowanie | Można utworzyć podatność w kontekście zasobu powiązanego z adresem IP endpointu. |
| Adres IP endpointu jest powiązany z podatnością | Podatność zawiera informacje o endpointach, na których została wykryta. |
| Oprogramowanie zostało zaktualizowane lub usunięte | Podatność może zostać zamknięta jako samonaprawienie. |
| Podatne oprogramowanie zostało wykryte ponownie | Podatność może zostać ponownie otwarta. |
| Dlaczego ten cykl życia ma znaczenie Stan podatności endpointu może się zmieniać w miarę instalowania, aktualizowania lub usuwania oprogramowania. Codzienne odświeżanie oraz ponowne otwieranie i zamykanie sprawia, że widok jest operacyjnie użyteczny do śledzenia ekspozycji w czasie. |
Metoda dopasowania i interpretacja praktyczna
Porównanie oprogramowania wykrytego przez XDR z bazą CPE wykorzystuje wyszukiwanie Lucene ze względów wydajnościowych. Indeks jest budowany podczas pierwszego wyszukiwania na podstawie danych słownika CPE. Producent, nazwa oprogramowania i wersja są traktowane jako osobne kolumny.
Kolumna wersji jest dodatkowo parsowana, aby ograniczyć ryzyko typowych różnic formatowania, takich jak użycie przecinka zamiast kropki. Lucene oblicza prawdopodobieństwo dopasowania na podstawie słów zawartych w porównywanych frazach. Jeśli prawdopodobieństwo przekracza zdefiniowany próg, pozycja jest uznawana za dopasowanie.
| Element dopasowania | Znaczenie |
| Producent/dostawca | Używany jako jedna z wartości porównywanych ze słownikiem CPE. |
| Nazwa produktu/oprogramowania | Używana do identyfikacji rodziny oprogramowania lub produktu. |
| Wersja | Parsowana osobno, aby ograniczyć ryzyko niedopasowania z powodu różnic formatowania. |
| Prawdopodobieństwo dopasowania | Służy do określenia, czy wykryte oprogramowanie powinno zostać uznane za odpowiadające wpisowi CPE. |
| Interpretacja operacyjna Mechanizm opiera się na podobieństwie, a nie na prostym porównaniu identycznych ciągów znaków. Zwiększa to elastyczność dopasowania, jednak analitycy powinni nadal weryfikować istotne wyniki w kontekście oprogramowania, wersji, endpointu i wynikowych szczegółów podatności. |
Podsumowanie
Obsługa podatności XDR dodaje do zarządzania podatnościami kontekst na poziomie endpointu. Zamiast traktować informacje o podatnościach wyłącznie jako oddzielny inwentarz lub wynik skanera, SecureVisio może połączyć je z telemetrią hosta, rozpoznawaniem oprogramowania, kontekstem zasobu i możliwościami reagowania operacyjnego.
SecureVisio wykorzystuje kontekst endpointu XDR, aby informacje o podatnościach były bardziej użyteczne operacyjnie. Agent XDR zapewnia widoczność hosta i informacje o oprogramowaniu, dopasowanie CPE łączy oprogramowanie ze standaryzowanymi identyfikatorami produktów, a integracja CVE dostarcza dane o podatnościach. Razem mechanizmy te pozwalają prezentować podatności w kontekście endpointu i zasobu, których dotyczą.