Automatyczne dopasowanie polityk bezpieczeństwa

28.10.2026
Przypisywanie polityk bezpieczeństwa do nowo wykrytych źródeł logów
Przegląd
Po sparsowaniu przychodzących logów do schematu SecureVisio są one przetwarzane przez reguły bezpieczeństwa. Polityki bezpieczeństwa określają, które reguły są uruchamiane dla danego źródła logów. Z tego powodu polityka bezpieczeństwa jest – obok parsera – jednym z kluczowych elementów konfiguracji przypisanych do źródła logów.
Artykuł kontynuuje przepływ automatycznego wdrażania źródła: najpierw musi zostać przypisany parser, a dopasowanie polityki rozpoczyna się po przypisaniu parsera do źródła.
| Ważne ograniczenie Automatyczne dopasowanie polityk nie jest dostępne dla źródeł XDR. Źródła XDR pozostają poza zakresem tego mechanizmu. W przypadku źródeł XDR przypisywanie polityki bezpieczeństwa odbywa się za pomocą wstępnie skonfigurowanych ustawień polityki XDR. Konfiguracja określa, która polityka ma być przypisana do nowo tworzonych źródeł XDR, dzięki czemu po utworzeniu nowego źródła XDR właściwa polityka powinna zostać przypisana od razu na podstawie tej konfiguracji. |
Ręczny i automatyczny tryb przypisywania
Tryb przypisywania jest kontrolowany przez opcję konfiguracji polityki dotyczącą przypisywania do źródeł. Dokument źródłowy opisuje dwa tryby:
| Tryb | Znaczenie |
| Manual | Polityka może zostać przypisana do źródła logów wyłącznie przez operatora. |
| Automatic | Polityka może być przypisana ręcznie i może również uczestniczyć w procesie automatycznego dopasowania. |
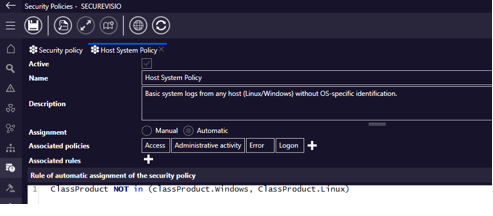
Konfiguracja polityki bezpieczeństwa z trybem przypisywania źródeł oraz powiązanymi politykami/regułami.
Kiedy może zostać uruchomione automatyczne dopasowanie
- Wstępny automatyczny wybór polityki dla nowego urządzenia może zostać wykonany maksymalnie w ciągu 6 godzin od dodania urządzenia.
- Proces działa wyłącznie dla źródeł, które mają już przypisany parser. Najpierw odbywa się wykrywanie parsera, a następnie dopasowanie polityki.
- Wybór polityki rozpoczyna się po odebraniu 1000 ramek dla źródła albo po odebraniu co najmniej 50 ramek w ciągu jednej godziny.
- Dopasowanie opiera się na skrypcie skonfigurowanym dla polityk, które zezwalają na automatyczne przypisywanie do źródeł.
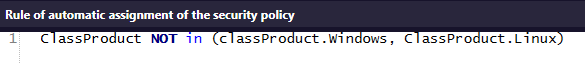
Przykład skryptu reguły użycia polityki wykorzystywanego w procesie dopasowania.
Mechanizm dopasowania
Algorytm dopasowania ocenia automatyczne polityki w określonej kolejności i przypisuje politykę najlepiej odpowiadającą obserwowanym ramkom.
- Dla każdej automatycznej polityki system zlicza powiązane reguły bezpieczeństwa, w tym reguły połączone przez polityki podrzędne.
- Polityki są sortowane malejąco według liczby powiązanych reguł. Polityki z większą liczbą powiązanych reguł mają wyższy priorytet w kolejności oceny.
- Dla każdej sparsowanej ramki uruchamiany jest skrypt zdefiniowany w polityce. Polityki są oceniane od góry posortowanej listy.
- Gdy ramka pasuje do skryptu polityki, dopasowanie dla tej ramki zostaje zakończone, a polityki o niższym priorytecie nie są już dla niej oceniane.
- Po zebraniu wymaganej liczby ramek do źródła przypisywana jest polityka z największą liczbą dopasowanych ramek.
- Jeśli kilka polityk ma taką samą liczbę dopasowań, wygrywa polityka znajdująca się wyżej na posortowanej liście.
| Polityka | Powiązane reguły | Dopasowane ramki | Wynik |
| POLICY 2 | 10 | 10 | |
| POLICY 3 | 8 | 20 | Zwycięzca |
| POLICY 1 | 6 | 20 | |
| POLICY 4 | 2 | 0 |
Ramka informacyjna po przypisaniu
Po przypisaniu polityki do urządzenia lub źródła logów system generuje na urządzeniu ramkę informacyjną. Przykład pokazuje wygenerowaną ramkę ze sparsowanymi polami, takimi jak ClassAction, ClassCategory, EventDescription, EventName, Message, SrcIp, VendorName i VendorProduct.
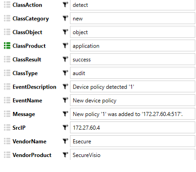
Przykład ramki informacyjnej wygenerowanej po wykryciu polityki.
Resetowanie mechanizmu
Dopasowanie polityki nie jest mechanizmem ściśle jednorazowym. Gdy polityka zostanie odłączona od źródła logów, a formularz listy lub szczegółów zostanie zapisany, w tle zapisywana jest data resetu. Następnie proces wykrywania uruchamia się ponownie dla źródeł z tą datą resetu.
Aby odłączyć politykę od źródła, operator używa kontrolki X w komórce polityki lub tej samej kontrolki w edycji zbiorczej.
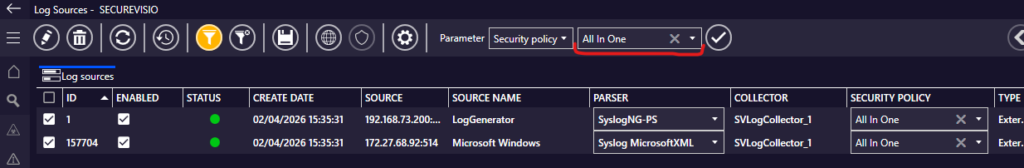
Widok edycji zbiorczej z kontrolką usuwania polityki używaną do resetowania dopasowania polityki.