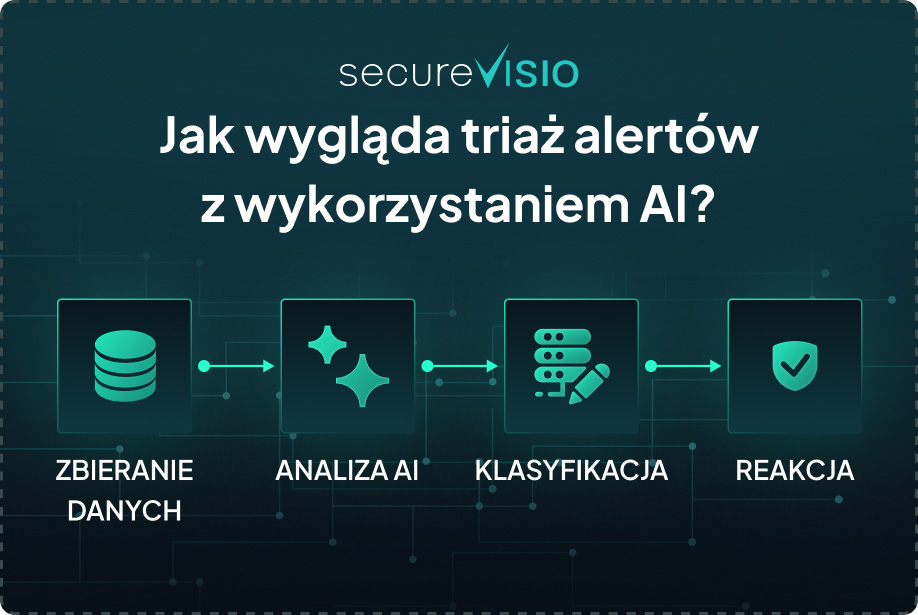
Jak wygląda triaż alertów z wykorzystaniem AI?

21.07.2026
Triaż alertów w SecureVisio – skuteczna klasyfikacja jako fundament bezpieczeństwa
Operatorzy SOC każdego dnia analizują setki, a często tysiące alertów, aby wyłonić te, które rzeczywiście mogą świadczyć o wystąpieniu incydentu bezpieczeństwa. W praktyce największym wyzwaniem nie jest samo wykrycie zdarzenia, lecz jego właściwa klasyfikacja oraz szybkie podjęcie odpowiednich działań.
Odpowiedzią na to wyzwanie jest moduł SOAR systemu SecureVisio, a dokładniej mechanizm automatycznego triażu uruchamiany natychmiast po wykryciu zdarzenia potencjalnie incydentowego.
Od wielu lat SecureVisio rozwija możliwości automatycznej klasyfikacji zagrożeń. Jednym z podstawowych elementów jest integracja z zewnętrznymi bazami wiedzy, które umożliwiają sprawdzenie, czy log inicjujący zdarzenie zawiera wskaźniki kompromitacji (IoC). Jeżeli zostaną one potwierdzone, system może automatycznie zmienić status zgłoszenia z potencjalnego zdarzenia na incydent bezpieczeństwa i rozpocząć proces reakcji.
W najnowszej wersji SecureVisio 6.0 warstwa triażowa została rozszerzona o Asystenta AI wykorzystującego predefiniowane prompty. Dzięki temu proces klasyfikacji został wzbogacony o analizę kontekstową wykonywaną przez model językowy.
W niniejszym artykule przedstawiono standardowy proces triażu w SecureVisio oraz sposób, w jaki został on rozszerzony o wykorzystanie sztucznej inteligencji. Na końcu zaprezentowano również przykłady rzeczywistej klasyfikacji zdarzenia z wykorzystaniem Asystenta AI.
Dlaczego triaż jest tak istotny?
Podczas wdrożeń SecureVisio spotykamy zarówno rozbudowane zespoły SOC, jak i niewielkie zespoły liczące zaledwie jednego do trzech operatorów. Niezależnie od wielkości organizacji system powinien wspierać analityków już na pierwszym etapie obsługi zgłoszenia, pomagając odróżnić rzeczywiste incydenty od zdarzeń nieistotnych lub fałszywych alarmów.
W standardowej konfiguracji SecureVisio triaż wykonywany jest automatycznie za pomocą scenariuszy obsługi uruchamianych bezpośrednio po utworzeniu zdarzenia. Operator może również ręcznie uruchomić proces klasyfikacji, a system oferuje mechanizm automatycznego wznowienia aktywności, który pozwala na ponowną analizę zgłoszenia po upływie określonego czasu.
Automatyczne wznowienie aktywności
Mechanizm automatycznego wznowienia aktywności umożliwia zdefiniowanie czasu bezczynności, po którym system ponownie uruchomi wybrany scenariusz obsługi.
Najczęściej funkcjonalność ta wykorzystywana jest jako element planu eskalacyjnego. Pozwala nie tylko poinformować odpowiednie osoby o braku reakcji na zgłoszenie, ale również automatycznie ponowić analizę zdarzenia. Dzięki temu SecureVisio może ponownie zweryfikować obecność wskaźników IoC lub innych informacji, które mogły pojawić się w zewnętrznych źródłach wiedzy od momentu pierwszej analizy.
SVBot – automatyzacja procesu obsługi incydentów
Automatyczny triaż stanowi pierwszy etap obsługi incydentu, jednak SecureVisio idzie o krok dalej, oferując możliwość pełnej automatyzacji reakcji z wykorzystaniem SVBot – wirtualnego operatora odpowiedzialnego za wykonywanie scenariuszy SOAR.
SVBot może korzystać z informacji zgromadzonych m.in. w PAM oraz wykonywać zautomatyzowane działania reakcyjne zgodnie z przygotowanymi procedurami.
W kontekście triażu SVBot odpowiada za uruchomienie scenariuszy analizujących dane zewnętrzne. Weryfikuje informacje w takich rozwiązaniach jak:
- BarracudaCentral,
- Cisco Talos,
- FortiGuard,
- urlscan.io,
- ThreatMiner,
- URLHaus
- oraz wielu innych źródłach Threat Intelligence.
Na podstawie uzyskanych wyników system może automatycznie zmienić status zgłoszenia na incydent bezpieczeństwa oraz przejść do kolejnych etapów procesu reakcji.
Triaż wspierany przez Asystenta AI
W wersji SecureVisio 6.0 proces triażu został rozszerzony o wykorzystanie Asystenta AI działającego na podstawie predefiniowanych promptów.
Model analizuje informacje kontekstowe dotyczące zdarzenia oraz dane pozyskane z zewnętrznych baz wiedzy. Następnie przygotowuje odpowiedzi, które mogą zostać wykorzystane podczas automatycznej klasyfikacji zgłoszenia lub wspomagać operatora w podjęciu decyzji.
Konfiguracja Asystenta AI umożliwia:
- prowadzenie ciągłego kontekstu rozmowy,
- rozpoczynanie nowych konwersacji z własnym promptem,
- dołączanie ostatnich ramek powiązanych z incydentem,
- przekazywanie wyników wcześniejszych akcji,
- wykorzystanie historii zdarzenia,
- analizę reguł wykrywających,
- zapisywanie odpowiedzi do schowka, z którego mogą korzystać kolejne kroki scenariuszy SOAR.
Kilka słów o Asystencie AI
SecureVisio jest kompatybilne z OpenAI, dzięki czemu może współpracować zarówno z modelami komercyjnymi, jak i modelami open source, takimi jak Gemma czy Qwen.
Modele mogą być uruchamiane lokalnie lub w chmurze. W przypadku wykorzystania usług zewnętrznych możliwe jest zastosowanie mechanizmów anonimizacji danych przekazywanych do modelu AI.
System udostępnia również gotowe modele oraz zestawy promptów dostępne poprzez usługę SVCenter, z której użytkownicy pobierają aktualizacje SecureVisio, reguły bezpieczeństwa, parsery oraz pozostałe komponenty systemu.
Do dyspozycji administratorów przygotowano zestaw gotowych promptów obejmujących między innymi:
- analizę incydentów,
- analizę podatności,
- analizę logów,
- klasyfikację zdarzeń,
- wspomaganie tworzenia reguł detekcyjnych,
- generowanie akcji skryptowych.
Przykład rzeczywistego wykorzystania Asystenta AI podczas triażu
W przedstawionym przykładzie w systemie SecureVisio zostało utworzone zgłoszenie „Suspicious File Execution with C2 Communication”.
Po wykonaniu standardowego triażu oraz weryfikacji informacji w zewnętrznych bazach Threat Intelligence scenariusz został przekazany do Asystenta AI.
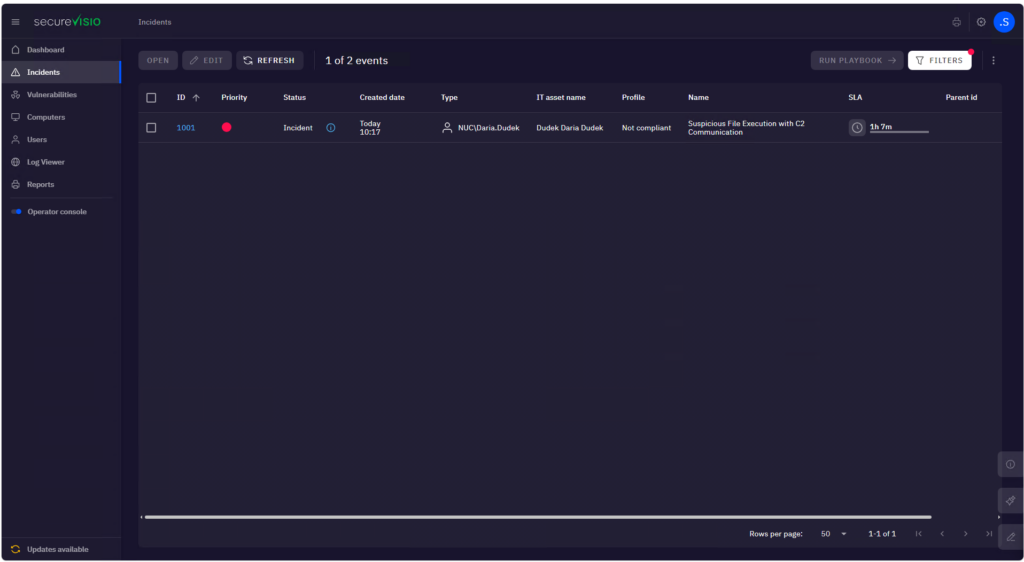
Rysunek 1 Założone zgłoszenie w systemie SecureVisio
Krok 1. Decyzja – czy mamy do czynienia z incydentem?
Pierwszy prompt odpowiada wyłącznie na jedno pytanie:
Czy zebrane informacje wskazują na incydent bezpieczeństwa?
Model analizuje między innymi:
- uruchomiony proces,
- nazwę oraz lokalizację pliku,
- kontekst użytkownika i hosta,
- proces nadrzędny,
- komunikację sieciową,
- połączenia z adresami zewnętrznymi,
- zapytania DNS,
- próby utrwalenia obecności,
- transfer danych,
- reputację IoC,
- korelację czasową zdarzeń.
Odpowiedź modelu ograniczona jest do jednego słowa:
yes lub no.
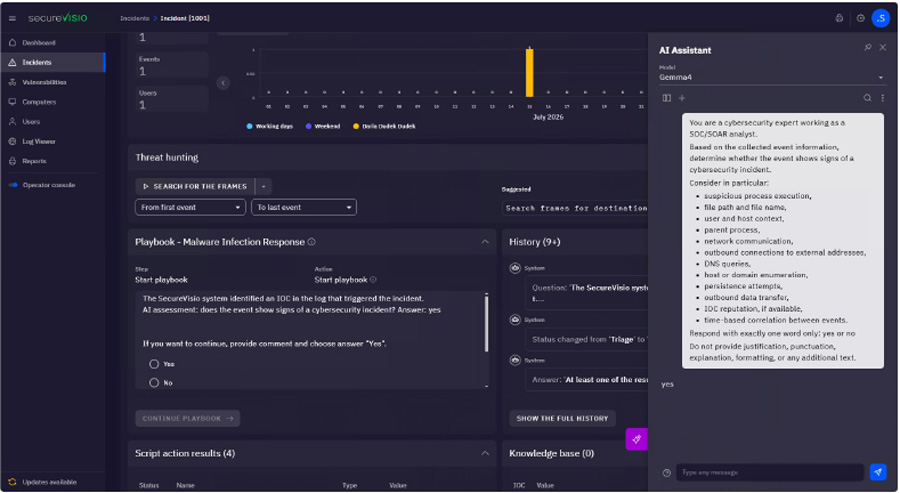
Rysunek 2 Decyzja asystenta AI
W prezentowanym przypadku model zwrócił odpowiedź „yes”, co stanowi jednoznaczną informację dla operatora, że analizowane zgłoszenie powinno zostać potraktowane jako incydent bezpieczeństwa, a nie jako false positive.
Krok 2. Rekomendacja dalszych działań
Po potwierdzeniu incydentu wykonywany jest drugi prompt, którego zadaniem jest przygotowanie rekomendacji kolejnego kroku dla operatora SOC.
W zależności od poziomu pewności wykrycia model może zalecić:
- zebranie dodatkowych informacji,
- weryfikację aktywności,
- zablokowanie wskaźników IoC,
- zakończenie podejrzanego procesu,
- sprawdzenie mechanizmów persistence,
- izolację hosta w przypadku potwierdzonej kompromitacji.
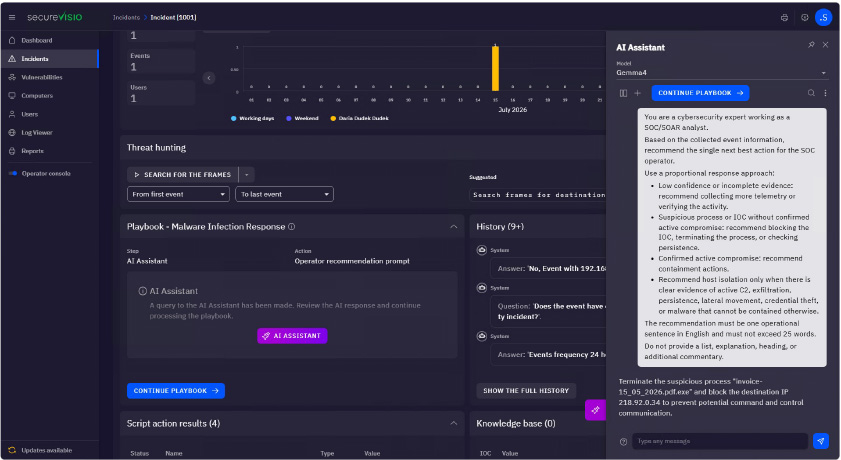
Rysunek 3 Rekomendacja działań
W omawianym przykładzie odpowiedź zawierała wskazanie podejrzanego procesu oraz adresu sieciowego wymagającego zablokowania. Na tej podstawie SecureVisio uruchomiło odpowiednie działania reakcyjne oraz przekazało polecenia do agentów XDR.
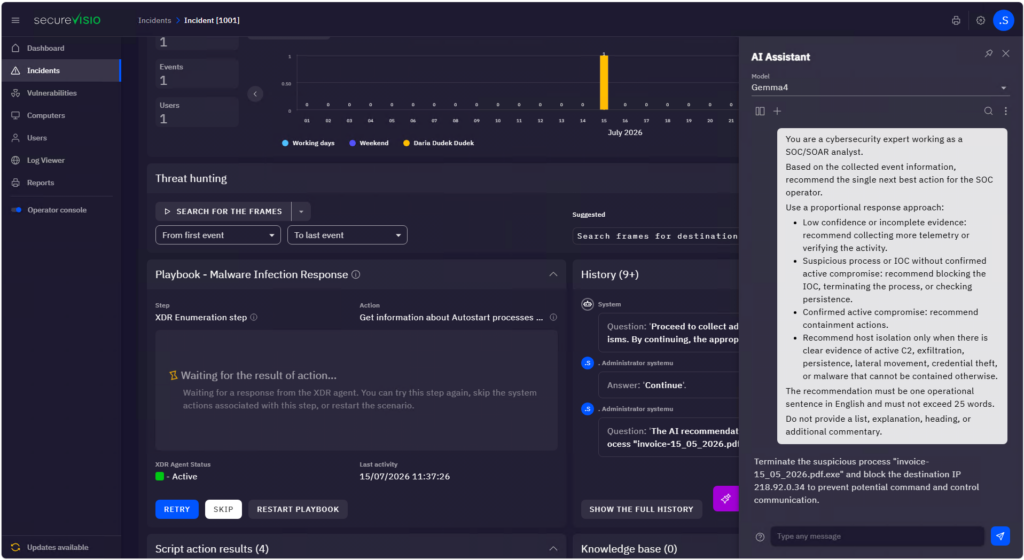
Rysunek 4 Akcje wykonywane na agentach
Krok 3. Walidacja wykonanych działań
Ostatnim etapem jest weryfikacja skuteczności reakcji.
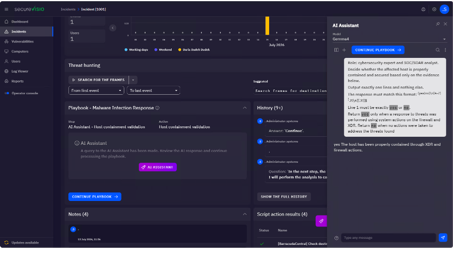
Rysunek 5 Walidacja wykonanych działań
Asystent AI analizuje historię wykonanych czynności zapisanych podczas obsługi incydentu i ocenia, czy wszystkie wymagane działania zostały wykonane poprawnie.
Pozwala to automatycznie zweryfikować kompletność procesu reakcji jeszcze przed zamknięciem zgłoszenia.
Wnioski
Nowoczesne systemy SOAR coraz częściej wykorzystują sztuczną inteligencję nie jako zastępstwo operatora SOC, lecz jako narzędzie wspomagające podejmowanie decyzji. W przypadku SecureVisio Asystent AI stanowi naturalne rozszerzenie istniejącego procesu triażu, wykorzystując zarówno dane kontekstowe, jak i informacje pochodzące z platform Threat Intelligence.
Zastosowanie AI pozwala skrócić czas klasyfikacji zdarzeń, ujednolicić proces podejmowania decyzji oraz zmniejszyć liczbę fałszywych alarmów wymagających ręcznej analizy. Szczególnie istotne jest to w organizacjach dysponujących niewielkimi zespołami SOC, gdzie automatyzacja znacząco zwiększa efektywność pracy operatorów.
Przedstawiony przykład pokazuje, że wykorzystanie Asystenta AI w trzech prostych krokach pozwala:
- automatycznie określić, czy analizowane zdarzenie jest incydentem bezpieczeństwa,
- przygotować rekomendację dalszych działań dla operatora,
- zweryfikować poprawność wykonanej reakcji.
Połączenie klasycznych mechanizmów SOAR, integracji z platformami Threat Intelligence oraz możliwości modeli językowych sprawia, że proces triażu staje się nie tylko szybszy, ale również bardziej spójny i powtarzalny. Dzięki temu operatorzy mogą skupić się na analizie rzeczywistych zagrożeń, zamiast poświęcać czas na ręczną weryfikację dużej liczby alertów.
Triaż alertów w SecureVisio - skuteczna klasyfikacja jako fundament bezpieczeństwaDlaczego triaż jest tak istotny?Automatyczne wznowienie aktywnościSVBot - automatyzacja procesu obsługi incydentówTriaż wspierany przez Asystenta AIKilka słów o Asystencie AIPrzykład rzeczywistego wykorzystania Asystenta AI podczas triażu