





Echtzeit-Schwachstellenrisikoanalyse auf Basis von CMDB und BIA
SecureVisio bietet einen risikobasierten Ansatz für das Schwachstellenmanagement (RBVM), der über CVSS-Werte hinausgehende Einblicke in Schwachstellen ermöglicht. Wir kombinieren eine integrierte CMDB, BIA und Risikoanalyse mit dem gesamten Lebenszyklus des Schwachstellenmanagements.
Demo anfordern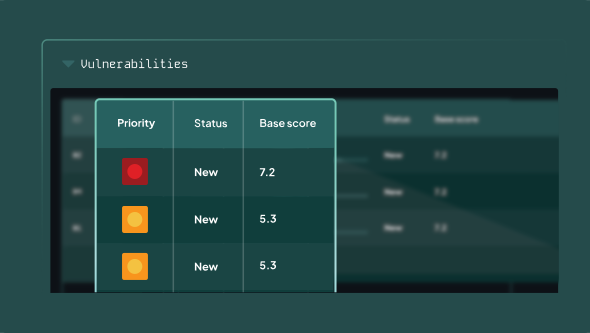
RBVM
Priorisierung nach dem tatsächlichen Geschäftsrisiko, nicht nur nach CVSS
CMDB ↔ VM
Bidirektionale Integration: Assets und Schwachstellen in einem gemeinsamen Datenmodel
KI-Copilot
Schwachstellenanalyse im großen Maßstab sowie Unterstützung bei Bewertung und Remediation
EU
Schwachstellendaten verlassen die EU nicht – keine Betroffenheit vom US CLOUD Act
Vulnerability Management, das nach
dem tatsächlichen Risiko priorisiert
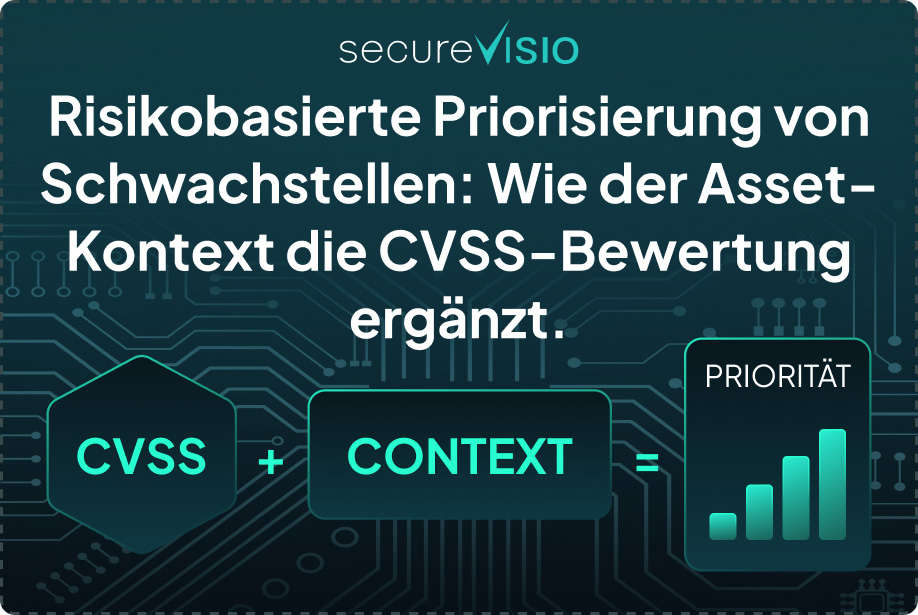
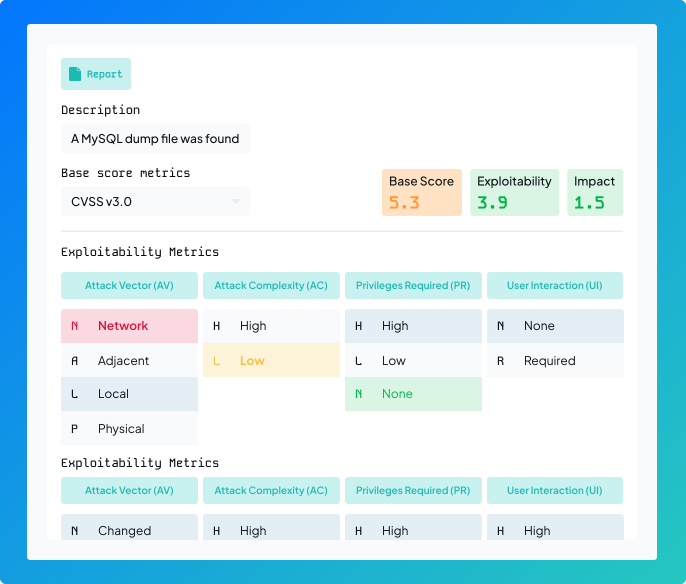
Zwei Schwachstellen mit identischem CVSS-Score können ein völlig unterschiedliches Geschäftsrisiko darstellen. SecureVisio korreliert Scan-Ergebnisse mit CMDB- und BIA-Daten sowie der Risikoanalyse, um Schwachstellen auf den wichtigsten Assets zu priorisieren.
Priorisierung nach dem tatsächlichen Geschäftsrisiko – nicht nur nach dem CVSS-Score
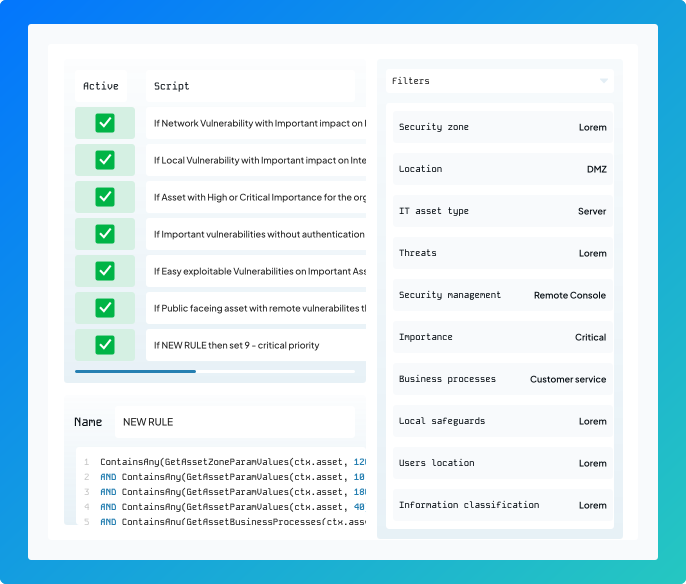
SecureVisio priorisiert Schwachstellen nach dem tatsächlichen Risiko für die Organisation. Dabei werden Produktions- oder Testumgebungen, bestehende Sicherheitsmaßnahmen, die Kritikalität der Daten sowie unternehmensspezifische Regeln berücksichtigt.
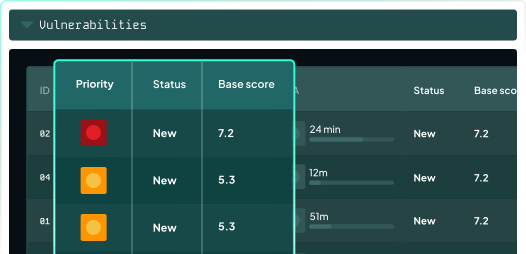
Bidirektionale Integration mit CMDB und BIA
Die bidirektionale Integration mit CMDB und BIA ordnet jede Schwachstelle einem konkreten Asset, Verantwortlichen und Geschäftsprozess zu. Technische Daten aus den Scannern werden automatisch mit dem Geschäftskontext verknüpft.
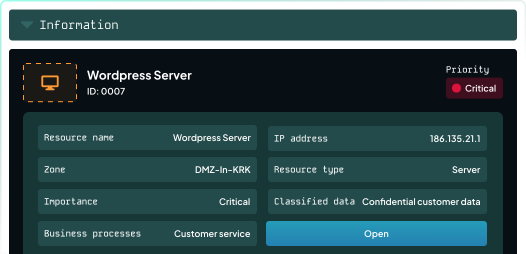
KI-Copilot für die Schwachstellenanalyse im großen Maßstab
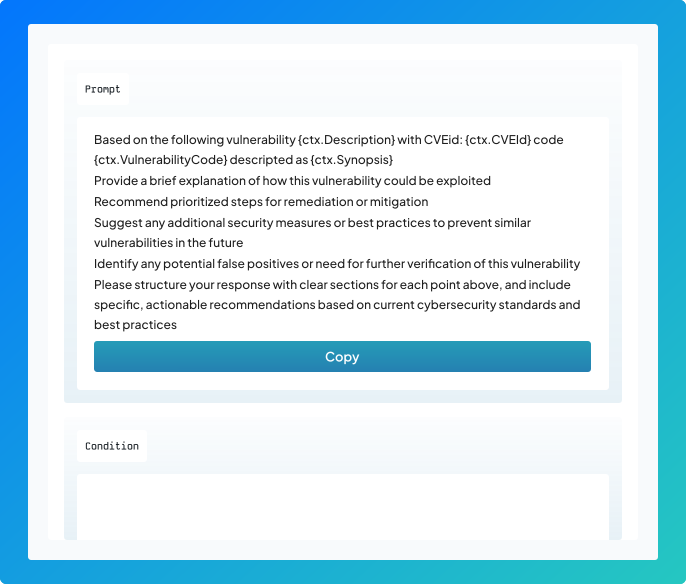
Der KI-Copilot analysiert Schwachstellen im Kontext der Kundenumgebung und unterstützt dabei, Fehlalarme zu überprüfen und tatsächlich ausgenutzte Bedrohungen zu identifizieren. Er erleichtert die Analyse im großen Maßstab, ohne den Arbeitsaufwand des Teams proportional zu erhöhen.
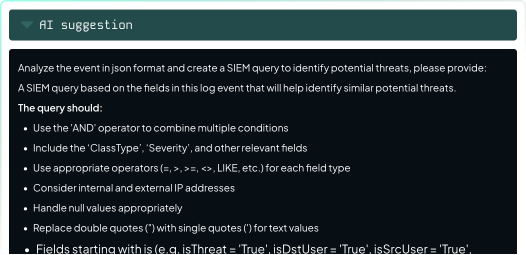
Automatisierte Remediation-Workflows
Die Plattform erstellt Berichte, automatisiert die Kommunikation mit Asset-Verantwortlichen, weist Tickets zu und verfolgt den Status der Schwachstellenbehebung – alles an einem Ort, ohne zwischen Tools für Scanning, Ticketing und Reporting wechseln zu müssen.
Das Team sieht den vollständigen Prozess von der Erkennung einer Schwachstelle bis zu ihrer Behebung – mit klar definierten Verantwortlichkeiten in jeder Phase.
NIS2, BSI IT-Grundschutz und DSGVO: Unterstützung bei der Erfüllung
der Anforderungen
SecureVisio unterstützt bei der Erfüllung der Anforderungen an den Umgang mit Schwachstellen und stellt den für Audits erforderlichen Audit-Trail bereit.
| Vorschrift | Technische Anforderung | Beschreibung | Status |
|---|---|---|---|
| NIS2 | Art. 21 Abs. 2 lit. e | Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen, einschließlich Management und Offenlegung von Schwachstellen | Deckt Erkennung, Bewertung und Behebung von Schwachstellen ab und dokumentiert den gesamten Prozess |
| BSI IT-Grundschutz | OPS.1.1.1.A10 · OPS.1.1.3 | Führung eines Schwachstelleninventars (OPS.1.1.1.A10) sowie Patch- und Änderungsmanagement (OPS.1.1.3) gemäß IT-Grundschutz-Kompendium | Führt das Schwachstelleninventar und unterstützt das Patch- und Änderungsmanagement |
| NIS2UmsuCG / § 30 BSIG | Stand der Technik | Technische und organisatorische Maßnahmen nach dem „Stand der Technik” für KRITIS-Systeme – Vulnerability Management als Bestandteil der erforderlichen Maßnahmen | Unterstützt die Umsetzung |
| DSGVO | Art. 32 Abs. 1 lit. d | Regelmäßige Überprüfung, Bewertung und Evaluierung der Wirksamkeit der technischen und organisatorischen Maßnahmen zur Gewährleistung der Sicherheit der Verarbeitung | Liefert wiederholbare Prüfergebnisse und deren Dokumentation |
Schwachstellen und Geschäftskontext an einem Ort
Bei jeder Schwachstelle sieht Ihr Security-Team den Standort, die IP-Adresse, den Verantwortlichen, die Kritikalität des Assets, die zugehörigen Geschäftsservices und den CVSS-Score. Die Daten aus Scanner, CMDB und Tabellen müssen nicht manuell zusammengeführt werden.
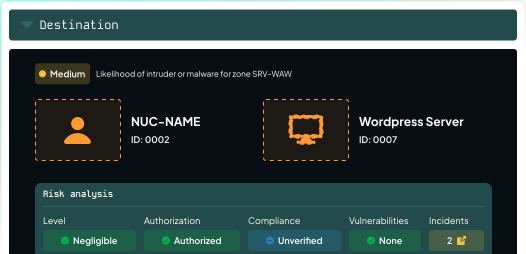
Korrelation von Schwachstellen mit Incidents und Risiken
Die Integration mit SIEM, CMDB und dem Risk-Management-Modul ermöglicht es, Schwachstellen mit Sicherheitsvorfällen und Geschäftsrisiken zu verknüpfen. Wird eine aktive Ausnutzung erkannt, kann die Priorität der Schwachstelle in der Remediation-Queue automatisch erhöht werden.
Integration mit Scannern und Grundlage für CTEM-Programme
SecureVisio integriert sich mit Open-Source- und Enterprise-Scannern und ergänzt deren Ergebnisse um Geschäftskontext, Priorisierung und automatisierte Remediation. Die Organisation behält ihre bestehenden Tools bei und erhält gleichzeitig eine Grundlage für die Erkennung und das Management von Schwachstellen im Rahmen eines CTEM-Programms.
Zertifizierungen und Auszeichnungen
Gartner ★ 4.7/5
Reviews
Bewertungen ansehen
G2 ★ 5.0/5
Peer Insights
Bewertungen ansehen
ISO 27001
Zertifikat
ISO 9001
Zertifikat
Security Made in Poland
Poland Security Congress
Deloitte Fast 50
Führendes Unternehmen · 2022
Europäische Vulnerability-Management-Plattform. Schwachstellendaten bleiben in der EU.
Der Markt für Vulnerability-Management-Lösungen wird von US-amerikanischen Anbietern dominiert, die dem US CLOUD Act unterliegen. SecureVisio hostet Schwachstellen- und Asset-Daten ausschließlich in europäischer Infrastruktur – On-Premises oder in einer privaten EU-Cloud.
3 Modelle für die Datenlokalisierung
- On-Premises
Ihr eigenes Rechenzentrum · PL/EU. Schwachstellen- und Asset-Daten verlassen Ihre Infrastruktur nicht. - Private EU-Cloud
Rechenzentrum innerhalb der EU. Keine Datenübertragung in Drittländer. - Managed Vulnerability Management
24/7-Monitoring und Priorisierung · europäische Partner. Ausschließlich Rechenzentrumsstandorte innerhalb der EU.
Vulnerability Management,
das Ihr tatsächliches Risiko messbar reduziert –
nicht nur die Liste der CVEs.

On-Premises oder
private EU-Cloud. Schwachstellendaten verlassen die EU nicht.
Keine Betroffenheit vom US CLOUD Act.

Priorisierung nach dem tatsächlichen Geschäftsrisiko (CMDB + BIA) – nicht nur nach dem CVSS-Score.

Der KI-Copilot automatisiert die Analyse und das Vulnerability Management.

SIEM, SOAR, UEBA und Vulnerability Management auf einer Plattform. Niedrigere Gesamtbetriebskosten (TCO), ein Anbieter, keine Datensilos.
Häufig gestellte Fragen (FAQ)
SecureVisio vereint fünf Elemente, für die klassische Schwachstellenscanner separate Tools benötigen: RBVM, CMDB- und BIA-Kontext, KI-Copilot, automatisierte Workflows sowie europäische Datensouveränität.
- Priorisierung nach Geschäftsrisiko (RBVM), nicht nur nach CVSS. Die Korrelations-Engine berücksichtigt die Kritikalität der Daten, den WAF-Schutz, die Umgebung aus Produktion oder Test und Abhängigkeiten zwischen Assets – nicht nur den reinen CVSS-Score.
- Bidirektionale Integration mit CMDB und BIA. Jede Schwachstelle wird automatisch dem entsprechenden Asset, dessen Verantwortlichem und dem zugehörigen Geschäftsprozess zugeordnet.
- KI-Copilot für Analysen im großen Maßstab. Die Analyse jeder Schwachstelle im Kontext der jeweiligen Umgebung hilft, Fehlalarme zu eliminieren und tatsächlich ausnutzbare Bedrohungen zu identifizieren.
- Einheitliche Plattform. SIEM, SOAR, UEBA und Vulnerability Management in einer gemeinsamen Umgebung. Ein Anbieter, ein Datenmodell, ein Dashboard – ohne aufwendige Integrationen zwischen Produkten verschiedener Anbieter.
- Made in Europe – keine Betroffenheit vom US CLOUD Act. Schwachstellen- und Asset-Daten werden ausschließlich in europäischer Infrastruktur verarbeitet. Bereitstellung On-Premises oder in einer europäischen Private Cloud.
Ein Schwachstellenscanner und eine Vulnerability-Management-Plattform lösen unterschiedliche Aufgaben und ergänzen sich.
Ein Schwachstellenscanner, ob Open Source oder Enterprise, erkennt CVEs in der Infrastruktur und weist ihnen einen CVSS-Score zu. Er dient als Quelle für Rohdaten zu Schwachstellen.
SecureVisio Vulnerability Management setzt genau dort an: Es integriert sich mit führenden Scannern, korreliert deren Ergebnisse mit CMDB-, BIA- und Risikokontext, priorisiert Schwachstellen nach ihren tatsächlichen Auswirkungen auf das Geschäft und orchestriert den gesamten Remediation-Prozess – von Berichten und der Kommunikation mit Asset-Verantwortlichen bis hin zur Ticketzuweisung.
Unternehmen müssen ihren bestehenden Scanner nicht ersetzen – SecureVisio ergänzt ihn um eine Kontext- und Priorisierungsebene, die ein Scanner allein nicht bereitstellt.
Ja. SecureVisio Vulnerability Management ist in drei Bereitstellungsmodellen verfügbar:
- On-Premises – vollständige Installation in der Infrastruktur des Kunden. Die Daten verlassen die interne Umgebung nicht.
- Private EU-Cloud – Bereitstellung in einem europäischen Rechenzentrum. Die Daten verbleiben innerhalb der EU.
- Managed Vulnerability Management – von europäischen SecureVisio-Partnern verwaltete Plattform mit 24/7-Monitoring.
Organisationen aus den Bereichen KRITIS, Finanzwesen und Gesundheitswesen entscheiden sich für On-Premises oder eine private EU-Cloud, um die Anforderungen gemäß § 30 BSIG, Art. 44–49 DSGVO sowie interne Richtlinien zur Datenlokalisierung zu erfüllen.
Ja. Die Plattform unterstützt die Erfüllung der Anforderungen zentraler, in Deutschland geltender Vorschriften und Standards:
- NIS2 (Art. 21 Abs. 2 lit. e) – Sicherheit bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen, einschließlich Management und Offenlegung von Schwachstellen.
- BSI IT-Grundschutz (OPS.1.1.1.A10, OPS.1.1.3) – Führung eines Schwachstelleninventars sowie Patch- und Änderungsmanagement.
- NIS2UmsuCG / § 30 BSIG – Maßnahmen nach dem „Stand der Technik” für KRITIS-Systeme, einschließlich Vulnerability Management.
- DSGVO (Art. 32 Abs. 1 lit. d) – regelmäßige Überprüfung, Bewertung und Evaluierung der Wirksamkeit der Sicherheitsmaßnahmen für die Verarbeitung.
RBVM (Risk-Based Vulnerability Management) ist ein Ansatz für das Vulnerability Management, bei dem Schwachstellen anhand des tatsächlichen Risikos für die Organisation priorisiert werden – und nicht nur anhand des technischen Schweregrads, der durch den CVSS-Score ausgedrückt wird.
Zwei Schwachstellen mit identischem CVSS-Score können im RBVM eine völlig unterschiedliche Priorität haben: Ein Produktionsserver mit einer Kundendatenbank ohne WAF-Schutz erfordert eine sofortige Reaktion, während dieselbe Schwachstelle in einer isolierten Testumgebung warten kann. SecureVisio bewertet dies automatisch anhand des Kontexts aus CMDB, BIA und dem Risk-Management-Modul.
Ja. SecureVisio integriert sich mit führenden Schwachstellenscannern, sowohl Open-Source- als auch Enterprise-Lösungen, sodass die Organisation ihre bestehende Scanning-Toolchain beibehalten kann.
SecureVisio ersetzt den Scanner nicht, sondern ergänzt dessen Ergebnisse um eine Ebene aus Geschäftskontext, risikobasierter Priorisierung und automatisierten Remediation-Workflows.
Möchten Sie Schwachstellen nach dem
tatsächlichen Risiko priorisieren?
Vereinbaren Sie eine Demo und erfahren Sie, wie SecureVisio CMDB, BIA und KI-Copilot kombiniert, um Schwachstellen
nach dem tatsächlichen Geschäftsrisiko zu priorisieren.