





Cyber-Risikoanalyse nach ISO 27005 – mit vollständigem CMDB-Kontext
SecureVisio analysiert das Cyberrisiko jedes IT-Systems auf Grundlage der logischen Netzwerktopologie und der CMDB-Daten. Eine transparente Risikomatrix nach dem ISO-27005-Modell zeigt die kritischsten Assets, Geschäftsprozesse und Bedrohungen und empfiehlt konkrete Sicherheitsmaßnahmen.
Demo anfordern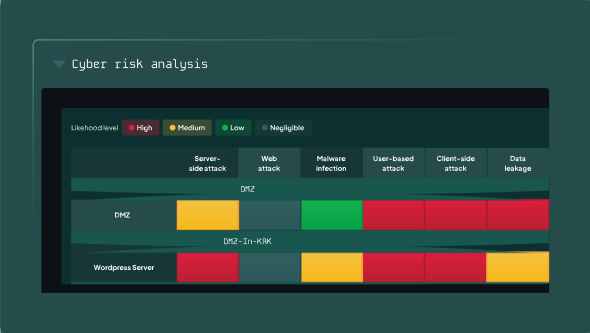
ISO 27005
Transparentes, standardisiertes Modell: Risiko = Eintrittswahrscheinlichkeit × geschäftliche Auswirkung
Eine
Risikomatrix
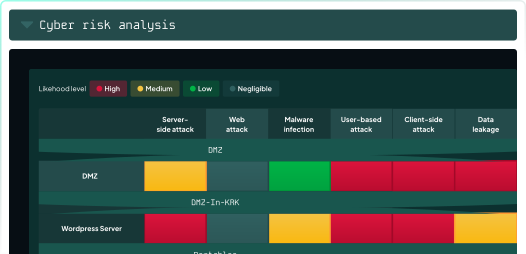
Alle Cyber-Assets in einer einheitlichen Risikomatrix
Empfehlungen
Konkrete Maßnahmen zur Risikoreduzierung, nicht nur ein numerischer Risikowert
EU
Risikodaten verlassen die EU nicht – keine Betroffenheit vom US CLOUD Act
Risikomanagement, das Zahlen in
konkrete Maßnahmen übersetzt
Klassische Risikomanagement-Tools zeigen das Risikoniveau ohne den operativen Kontext. SecureVisio verknüpft die Bewertung jedes Assets mit CMDB-Daten, geschäftlichen Abhängigkeiten und konkreten Empfehlungen zur Risikoreduzierung.
Transparentes Risikomodell nach ISO 27005
SecureVisio bewertet Cyberrisiken anhand eines transparenten, auf ISO/IEC 27005 basierenden Modells: Eintrittswahrscheinlichkeit × geschäftliche Auswirkung. Die Bewertung berücksichtigt bestehende Sicherheitsmaßnahmen, die Kritikalität des Assets und die Sensibilität der verarbeiteten Daten.
Tiefgehende, kontextbezogene Analyse von Assets und Prozessen
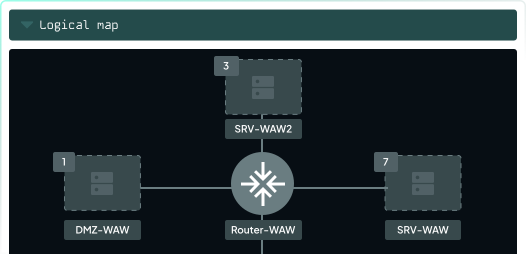
Jeder Risikoeintrag lässt sich zu einer detaillierten Analyse aufklappen: Asset-Daten aus der CMDB, Arten der verarbeiteten Daten, vorhandene und fehlende Sicherheitsmaßnahmen, Abhängigkeiten zwischen Geschäftsprozessen und sogar Angriffsvektoren zwischen Sicherheitszonen. Analystinnen und Analysten erkennen sofort, welche Faktoren zu einem erhöhten Risiko führen.
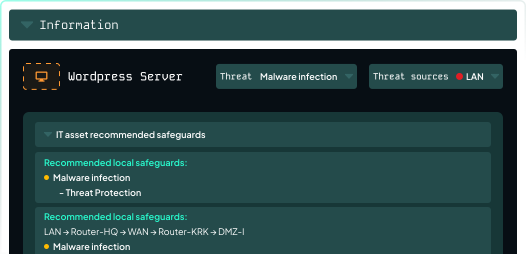
Konkrete Empfehlungen zur Risikoreduzierung
SecureVisio identifiziert nicht nur Bereiche mit hohem Risiko, sondern empfiehlt konkrete Sicherheitsmaßnahmen auf lokaler und auf Netzwerkebene, die die Wahrscheinlichkeit eines Sicherheitsvorfalls reduzieren. Darüber hinaus zeigt SecureVisio auf, wo Geschäftsprozesse optimiert werden können, um potenzielle Auswirkungen zu minimieren.
Die Risikoanalyse wird so zu einem praktischen Maßnahmenplan – und nicht nur zu einem Bericht.
Konfigurierbares, an die Organisation angepasstes Risikomodell
Regeln zur Eintrittswahrscheinlichkeit, die Berücksichtigung der Asset-Kritikalität, Kataloge für Bedrohungen und Sicherheitsmaßnahmen sowie flexible Einstellungen der Risikomatrix ermöglichen es, die Methode zur Risikoberechnung an die Besonderheiten der Kundenumgebung anzupassen.
So entsteht eine Risikobewertung, die die tatsächlichen operativen Auswirkungen auf Ihre Organisation abbildet – und keine branchenübliche Schablone.
NIS2, ISO 27005 und DSGVO – SecureVisio
Risikomanagement als Grundlage für Compliance
SecureVisio Risikomanagement unterstützt die Erfüllung technischer Anforderungen an die Risikoanalyse – mit einem
Modell auf Basis des anerkannten Standards ISO/IEC 27005 und einem vollständigen Audit-Trail, der bei Prüfungen vorgelegt werden kann.
| Vorschrift | Technische Anforderung | Beschreibung | Status |
|---|---|---|---|
| NIS2 | Art. 21 Abs. 2 lit. e | Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik – Risikobewertung und Umsetzung technischer, operativer und organisatorischer Risikomanagementmaßnahmen | Erfüllt die Anforderungen an die Risikobewertung und unterstützt die Definition risikomindernder Maßnahmen |
| ISO/IEC 27005 | Referenzmodell | Risikobewertung als Produkt aus Eintrittswahrscheinlichkeit einer Bedrohung und geschäftlicher Auswirkung – gemäß dem internationalen Standard für das Informationssicherheits-Risikomanagement | Entspricht dem Modell |
| NIS2UmsuCG / § 30 BSIG | Risikoanalyse für KRITIS | Risikoanalyse für kritische Infrastrukturen als eine der erforderlichen Maßnahmen für KRITIS-Betreiber | Erfüllt |
| DSGVO | Art. 35 | Datenschutz-Folgenabschätzung (DPIA) bei Verarbeitung mit hohem Risiko – derselbe Mechanismus zur Bewertung von Eintrittswahrscheinlichkeit und Auswirkungen unterstützt die Vorbereitung der DPIA | Teilweise unterstützt |
Umfassende Transparenz über Cyberrisiken
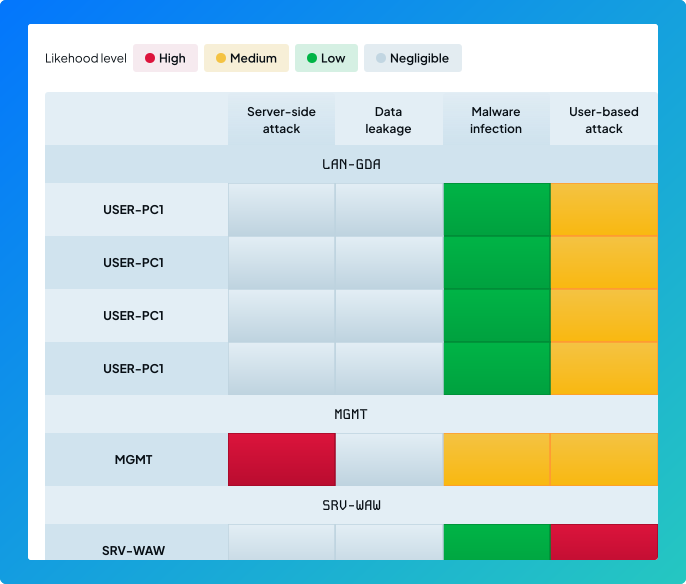
SecureVisio bewertet das Risiko jedes IT-Systems separat und stellt die Ergebnisse in einer einheitlichen Risikomatrix dar. Ihr Security-Team erkennt sofort die kritischsten Assets, Bedrohungen und Geschäftsprozesse.
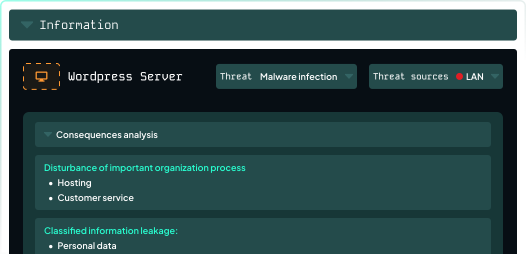
Integrierte Ansicht von Auswirkungen und Sicherheitsmaßnahmen
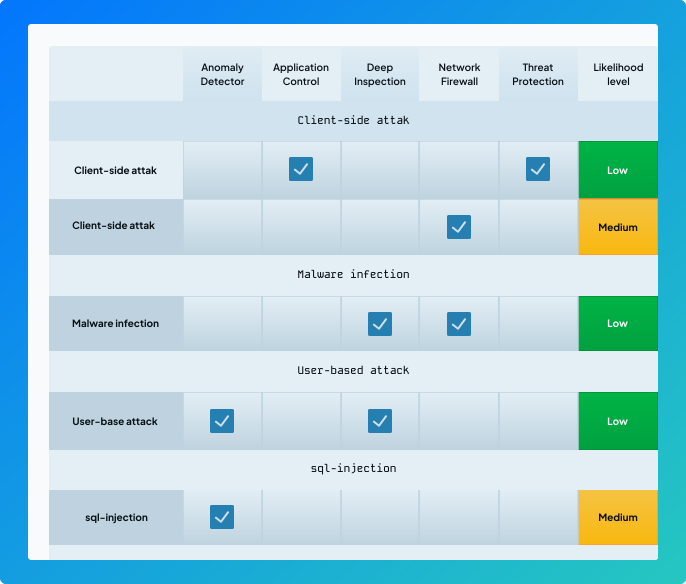
Ein einziges Analysefenster vereint potenzielle Schadensszenarien, deren geschäftliche Auswirkung, die Sensibilität der Daten sowie implementierte und empfohlene Sicherheitsmaßnahmen. Dadurch erkennen Analystinnen und Analysten schnell die Ursache des Risikos und wie es reduziert werden kann.
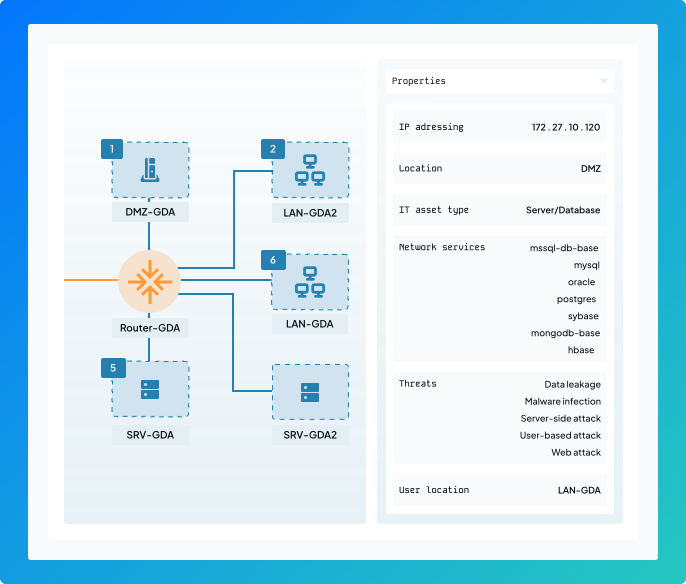
Eine verlässliche Datenbasis für alle Cyber-Assets
Die Risikoanalyse basiert auf einem einheitlichen Inventar aller Cyber-Assets. Bedrohungskategorien, IP-Adressen, Services, Softwareversionen, Datentypen und Prozessabhängigkeiten liefern für jedes Asset einen aktuellen Risikokontext.
Zertifizierungen und Auszeichnungen
Gartner ★ 4.7/5
Reviews
Bewertungen ansehen
G2 ★ 5.0/5
Peer Insights
Bewertungen ansehen
ISO 27001
Zertifikat
ISO 9001
Zertifikat
Security Made in Poland
Poland Security Congress
Deloitte Fast 50
Führendes Unternehmen · 2022
Europäische Risikomanagement-Plattform. Risikodaten bleiben in der EU.
Der Markt für Cyber-Risikomanagement-Lösungen wird von US-amerikanischen Anbietern dominiert, die dem US CLOUD Act unterliegen. SecureVisio hostet Risiko- und Asset-Daten ausschließlich in europäischer Infrastruktur – On-Premises oder in einer privaten EU-Cloud.
3 Modelle für die Datenlokalisierung
- On-Premises
Ihr eigenes Rechenzentrum · PL/EU.
Risiko- und Asset-Daten verlassen Ihre Infrastruktur nicht. - Private EU-Cloud
Rechenzentrum innerhalb der EU.
Keine Datenübermittlung in Drittländer. - Managed Vulnerability Management
24/7-Monitoring und Aktualisierung des Risikomodells · europäische Partner. Ausschließlich Rechenzentrumsstandorte innerhalb der EU.
Sicherheitsentscheidungen sollten auf
Risikoanalysen basieren

Risikoanalysen unterstützen ein besseres Incident- und Vulnerability-Management.

Automatisiertes Risikomanagement mit Empfehlungen für geeignete Sicherheitsmaßnahmen.

SecureVisio bildet die Grundlage für die im Rahmen der NIS2-Compliance erforderliche Risikoanalyse.

Sicherheitsvorfälle, Risiken und Schwachstellen auf einer Plattform senken die Gesamtbetriebskosten (TCO).
Häufig gestellte Fragen (FAQ)
SecureVisio vereint fünf Elemente, die bei klassischen Lösungen häufig eine manuelle Analyse oder separate Systeme erfordern:
- transparentes Modell nach ISO/IEC 27005
- CMDB-Kontext
- Empfehlungen für Sicherheitsmaßnahmen
- konfigurierbare Risikomatrix
- europäische Datensouveränität
Risikomanagement und Vulnerability Management beantworten unterschiedliche Fragestellungen und funktionieren am besten im Zusammenspiel.
Vulnerability Management konzentriert sich auf konkrete Schwachstellen (CVEs) – es erkennt sie, bewertet sie und begleitet den gesamten Remediation-Prozess.
Risikomanagement bewertet das gesamte Cyberrisiko jedes Assets – unabhängig davon, ob das Risiko aus einer konkreten Schwachstelle, einer fehlenden Sicherheitsmaßnahme oder einer Prozessabhängigkeit entsteht – anhand des Modells Eintrittswahrscheinlichkeit × geschäftliche Auswirkung (ISO/IEC 27005).
In SecureVisio liefert das Risikomanagement-Modul den Risikokontext, der in die Priorisierung im Vulnerability Management und in die Korrelation im SIEM einfließt – allen drei Bereichen liegt dasselbe Geschäftsrisiko zugrunde.
Ja. SecureVisio Risikomanagement ist in drei Bereitstellungsmodellen verfügbar:
- On-Premises – vollständige Installation in der Infrastruktur des Kunden. Die Daten verlassen die interne Umgebung nicht.
- Private EU-Cloud – Bereitstellung in einem europäischen Rechenzentrum. Die Daten verbleiben innerhalb der EU.
- Managed Risk Management – von europäischen SecureVisio-Partnern verwaltete Plattform mit 24/7-Monitoring.
Organisationen aus den Bereichen KRITIS, Finanzwesen und Gesundheitswesen entscheiden sich für On-Premises oder eine private EU-Cloud, um die Anforderungen gemäß § 30 BSIG, Art. 44–49 DSGVO sowie interne Richtlinien zur Datenlokalisierung zu erfüllen.
Ja. Die Plattform bildet die Grundlage für die Risikoanalyse, die in zentralen Vorschriften und Standards gefordert wird:
- NIS2 (Art. 21 Abs. 2 lit. a) – Risikoanalyse als eine der zehn zentralen Anforderungen.
- NIS2UmsuCG / § 30 BSIG – Risikoanalyse für kritische Infrastrukturen als erforderliche Maßnahme für KRITIS-Betreiber.
- ISO/IEC 27005 – Modell Eintrittswahrscheinlichkeit × geschäftliche Auswirkung gemäß dem internationalen Standard für das Informationssicherheits-Risikomanagement.
Das Risikomodell von SecureVisio unterstützt außerdem die Vorbereitung einer Datenschutz-Folgenabschätzung (DPIA, Art. 35 DSGVO), indem es Eingangsdaten zur Sensibilität der Daten und zu den geschäftlichen Auswirkungen bereitstellt – ohne das formelle DPIA-Verfahren zu ersetzen.
Das Risikoniveau ergibt sich aus der Multiplikation der Eintrittswahrscheinlichkeit einer Bedrohung mit der geschäftlichen Auswirkung auf das betroffene Asset.
Die Eintrittswahrscheinlichkeit spiegelt wider, wie leicht sich die bestehenden Sicherheitsmaßnahmen für das jeweilige Asset umgehen lassen. Die Auswirkung berücksichtigt die Kritikalität des Assets und die Sensibilität der von ihm verarbeiteten Daten. Das Ergebnis ist vollständig transparent – sichtbar ist, aus welchen Faktoren es sich zusammensetzt, und nicht nur der endgültige Risikowert.
Ja. SecureVisio ermöglicht die Konfiguration von Regeln zur Eintrittswahrscheinlichkeit, die Berücksichtigung der Asset-Kritikalität, die Anpassung von Katalogen für Bedrohungen und Sicherheitsmaßnahmen sowie der Einstellungen der Risikomatrix.
Dadurch spiegelt die Methode zur Risikoberechnung die tatsächlichen operativen Auswirkungen auf Ihre Organisation wider – und nicht einen Durchschnittswert aus der Branche.
Möchten Sie wissen, welche Assets wirklich
Aufmerksamkeit brauchen?
Vereinbaren Sie eine Demo und erfahren Sie, wie SecureVisio Cyberrisiken nach ISO/IEC 27005 bewertet und anhand
von Szenarien, die Ihrer Umgebung entsprechen, konkrete Maßnahmen aufzeigt.